


В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

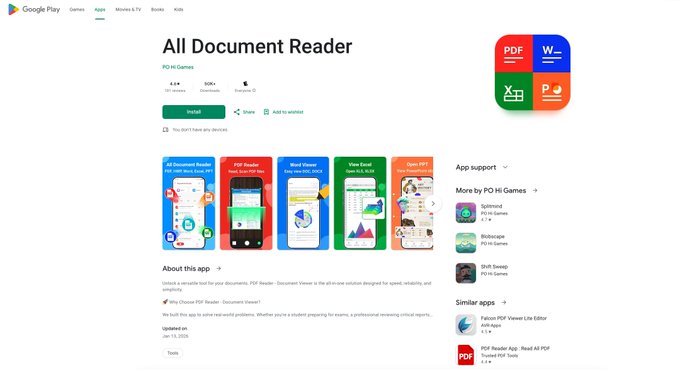
В Google Play обнаружили вредоносное приложение, которое маскировалось под обычный ридер документов, но на самом деле служило дроппером для банковского трояна Anatsa. До удаления из магазина его успели скачать более 50 тысяч раз.

Приложение выглядело как вполне безобидный инструмент для работы с документами и имитировало функциональность легитимных утилит.

Именно за счёт этого оно успешно вводило пользователей в заблуждение и долгое время оставалось незамеченным. После установки ридер тихо загружал дополнительные компоненты и разворачивал на устройстве Anatsa — один из наиболее известных и опасных банковских троянов для Android.

По данным исследователей ThreatLabz, вредонос использовал многоступенчатую схему атаки и сложные методы обфускации. Это позволяло ему обходить автоматические проверки Google Play и затрудняло анализ как для сканеров, так и для специалистов по ИБ.

Загрузка основной вредоносной составляющей происходила уже после установки приложения, что давало атакующим гибкость и возможность оперативно менять тактику.


Anatsa известен в ИБ-сообществе с 2019 года и активно используется против банков и финансовых организаций. Троян умеет накладывать фишинговые оверлеи поверх банковских приложений, перехватывать СМС, красть учётные данные, обходить механизмы подтверждения операций и выполнять мошеннические транзакции от имени пользователя — зачастую без каких-либо заметных признаков.

Сам факт появления такого зловреда в Google Play вновь показывает, что даже официальный магазин приложений не гарантирует полной безопасности. То, что приложение набрало десятки тысяч установок до обнаружения, говорит о том, что оно смогло пройти проверку и обойти защитные механизмы платформы.

Google уже удалила вредоносное приложение из магазина и отозвала учётные данные разработчика. Пользователям, которые успели установить этот софт, рекомендуют немедленно удалить его, проверить устройство с помощью надёжного мобильного антивируса и внимательно следить за операциями по банковским счетам. При любых подозрительных списаниях стоит сразу связаться с банком.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru