


В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

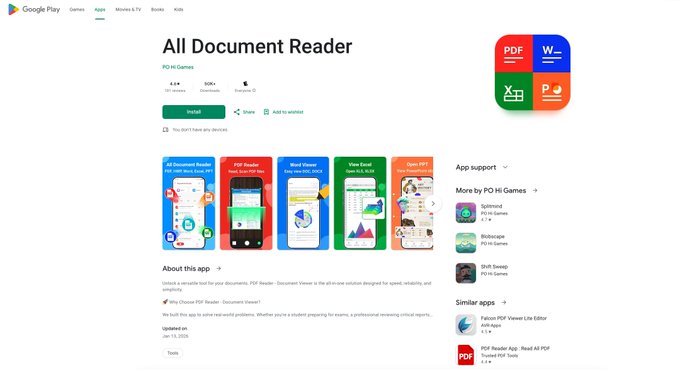
В Google Play обнаружили вредоносное приложение, которое маскировалось под обычный ридер документов, но на самом деле служило дроппером для банковского трояна Anatsa. До удаления из магазина его успели скачать более 50 тысяч раз.

Приложение выглядело как вполне безобидный инструмент для работы с документами и имитировало функциональность легитимных утилит.

Именно за счёт этого оно успешно вводило пользователей в заблуждение и долгое время оставалось незамеченным. После установки ридер тихо загружал дополнительные компоненты и разворачивал на устройстве Anatsa — один из наиболее известных и опасных банковских троянов для Android.

По данным исследователей ThreatLabz, вредонос использовал многоступенчатую схему атаки и сложные методы обфускации. Это позволяло ему обходить автоматические проверки Google Play и затрудняло анализ как для сканеров, так и для специалистов по ИБ.

Загрузка основной вредоносной составляющей происходила уже после установки приложения, что давало атакующим гибкость и возможность оперативно менять тактику.


Anatsa известен в ИБ-сообществе с 2019 года и активно используется против банков и финансовых организаций. Троян умеет накладывать фишинговые оверлеи поверх банковских приложений, перехватывать СМС, красть учётные данные, обходить механизмы подтверждения операций и выполнять мошеннические транзакции от имени пользователя — зачастую без каких-либо заметных признаков.

Сам факт появления такого зловреда в Google Play вновь показывает, что даже официальный магазин приложений не гарантирует полной безопасности. То, что приложение набрало десятки тысяч установок до обнаружения, говорит о том, что оно смогло пройти проверку и обойти защитные механизмы платформы.

Google уже удалила вредоносное приложение из магазина и отозвала учётные данные разработчика. Пользователям, которые успели установить этот софт, рекомендуют немедленно удалить его, проверить устройство с помощью надёжного мобильного антивируса и внимательно следить за операциями по банковским счетам. При любых подозрительных списаниях стоит сразу связаться с банком.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru