


В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

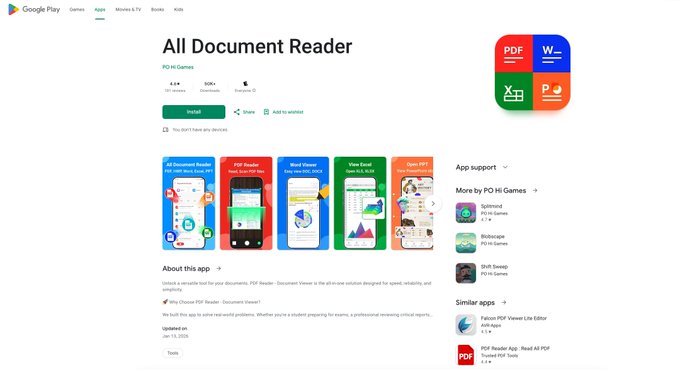
В Google Play обнаружили вредоносное приложение, которое маскировалось под обычный ридер документов, но на самом деле служило дроппером для банковского трояна Anatsa. До удаления из магазина его успели скачать более 50 тысяч раз.

Приложение выглядело как вполне безобидный инструмент для работы с документами и имитировало функциональность легитимных утилит.

Именно за счёт этого оно успешно вводило пользователей в заблуждение и долгое время оставалось незамеченным. После установки ридер тихо загружал дополнительные компоненты и разворачивал на устройстве Anatsa — один из наиболее известных и опасных банковских троянов для Android.

По данным исследователей ThreatLabz, вредонос использовал многоступенчатую схему атаки и сложные методы обфускации. Это позволяло ему обходить автоматические проверки Google Play и затрудняло анализ как для сканеров, так и для специалистов по ИБ.

Загрузка основной вредоносной составляющей происходила уже после установки приложения, что давало атакующим гибкость и возможность оперативно менять тактику.


Anatsa известен в ИБ-сообществе с 2019 года и активно используется против банков и финансовых организаций. Троян умеет накладывать фишинговые оверлеи поверх банковских приложений, перехватывать СМС, красть учётные данные, обходить механизмы подтверждения операций и выполнять мошеннические транзакции от имени пользователя — зачастую без каких-либо заметных признаков.

Сам факт появления такого зловреда в Google Play вновь показывает, что даже официальный магазин приложений не гарантирует полной безопасности. То, что приложение набрало десятки тысяч установок до обнаружения, говорит о том, что оно смогло пройти проверку и обойти защитные механизмы платформы.

Google уже удалила вредоносное приложение из магазина и отозвала учётные данные разработчика. Пользователям, которые успели установить этот софт, рекомендуют немедленно удалить его, проверить устройство с помощью надёжного мобильного антивируса и внимательно следить за операциями по банковским счетам. При любых подозрительных списаниях стоит сразу связаться с банком.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru