


Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Исследователи из Bitdefender обнаружили новую вредоносную кампанию, нацеленную на пользователей Android: злоумышленники внезапно задействовали платформу Hugging Face — популярный и в целом доверенный хаб для ИИ-моделей и датасетов. Сценарий атаки начинается с установки приложения-дроппера под названием TrustBastion.

Его распространяют через пугающую рекламу в стиле scareware: пользователю сообщают, что смартфон якобы заражён и срочно нуждается в защите.

Само приложение маскируется под «антивирус» и обещает бороться с мошенничеством, фишингом, опасными СМС и зловредами.

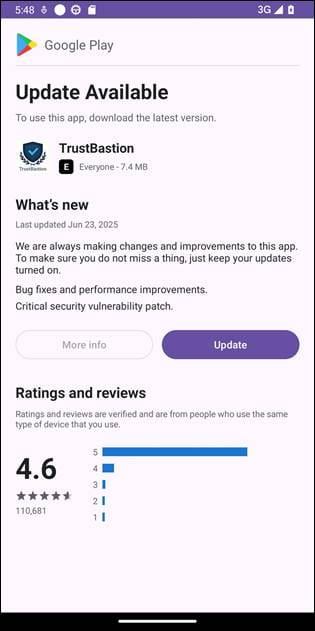
Сразу после установки TrustBastion показывает обязательное «обновление», оформленное под страницу Google Play. На самом деле никакого обновления из магазина нет: приложение обращается к серверу злоумышленников, а тот перенаправляет запрос на репозиторий Hugging Face, где хранится вредоносный APK. Загрузка идёт через CDN платформы, что снижает подозрения со стороны защитных механизмов.


По данным Bitdefender, атакующие используют серверный полиморфизм: каждые 15 минут генерируется новая версия вредоносного APK. За месяц в репозитории накопилось более 6 тысяч коммитов. После удаления набора данных кампания быстро «переродилась» под новым названием — Premium Club, с другими иконками, но тем же кодом.

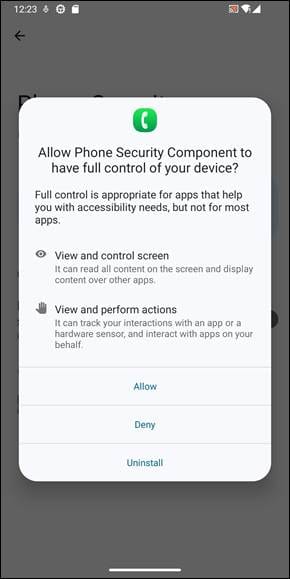
Основная нагрузка — безымянный троян для удалённого доступа, который активно задействует службы специальных возможностей Android (Accessibility Services). Разрешение запрашивается под предлогом «защиты устройства», но на деле даёт полный контроль: наложение экранов, перехват действий пользователя, снятие скриншотов, блокировку удаления приложения и постоянную связь с управляющим сервером.


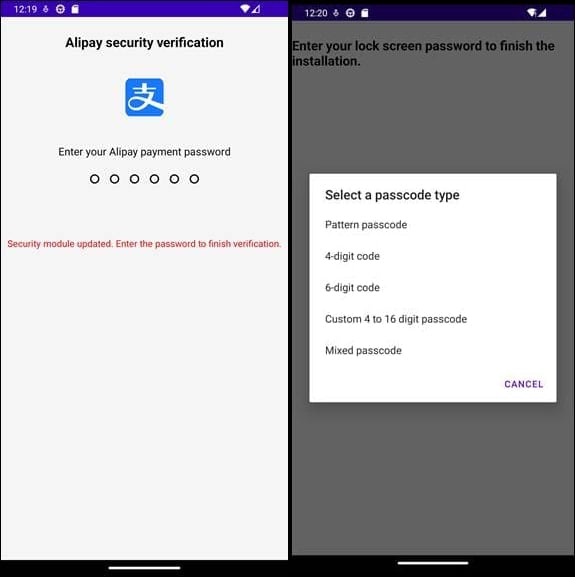
Зловред следит за активностью пользователя, отправляет данные операторам и подсовывает фальшивые экраны входа для финансовых сервисов — в том числе Alipay и WeChat. Также он пытается выманить ПИН-код от экрана блокировки. Всё украденное в реальном времени уходит на командный сервер, откуда вредонос получает новые задачи и «контент», поддерживающий иллюзию легитимного приложения.


Bitdefender уведомила Hugging Face, и вредоносные датасеты были удалены. Исследователи также опубликовали индикаторы компрометации, связанные с дроппером, сетевой инфраструктурой и APK-файлами:

C2:

  • au-club[.]top
  • 108.187.7.133

Хеш дроппера: fc874c42ea76dd5f867649cbdf81e39b

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru