


Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Исследователи из Bitdefender обнаружили новую вредоносную кампанию, нацеленную на пользователей Android: злоумышленники внезапно задействовали платформу Hugging Face — популярный и в целом доверенный хаб для ИИ-моделей и датасетов. Сценарий атаки начинается с установки приложения-дроппера под названием TrustBastion.

Его распространяют через пугающую рекламу в стиле scareware: пользователю сообщают, что смартфон якобы заражён и срочно нуждается в защите.

Само приложение маскируется под «антивирус» и обещает бороться с мошенничеством, фишингом, опасными СМС и зловредами.

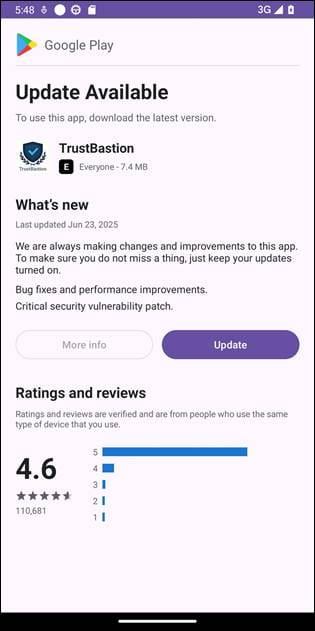
Сразу после установки TrustBastion показывает обязательное «обновление», оформленное под страницу Google Play. На самом деле никакого обновления из магазина нет: приложение обращается к серверу злоумышленников, а тот перенаправляет запрос на репозиторий Hugging Face, где хранится вредоносный APK. Загрузка идёт через CDN платформы, что снижает подозрения со стороны защитных механизмов.


По данным Bitdefender, атакующие используют серверный полиморфизм: каждые 15 минут генерируется новая версия вредоносного APK. За месяц в репозитории накопилось более 6 тысяч коммитов. После удаления набора данных кампания быстро «переродилась» под новым названием — Premium Club, с другими иконками, но тем же кодом.

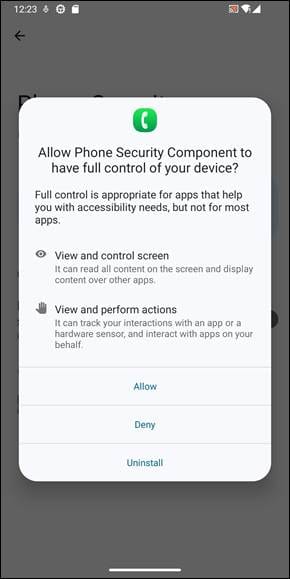
Основная нагрузка — безымянный троян для удалённого доступа, который активно задействует службы специальных возможностей Android (Accessibility Services). Разрешение запрашивается под предлогом «защиты устройства», но на деле даёт полный контроль: наложение экранов, перехват действий пользователя, снятие скриншотов, блокировку удаления приложения и постоянную связь с управляющим сервером.


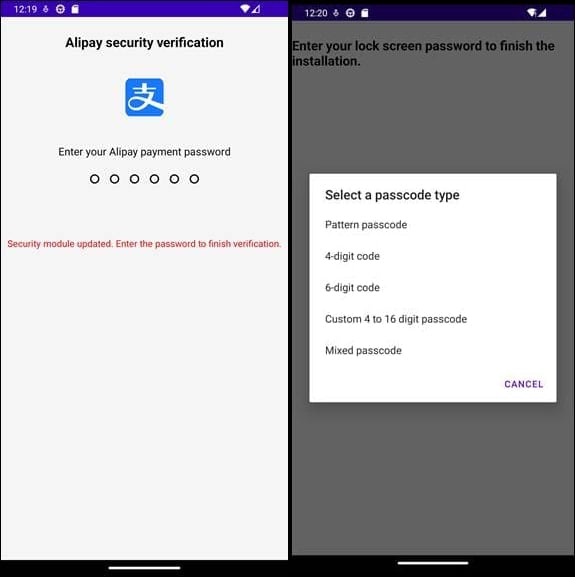
Зловред следит за активностью пользователя, отправляет данные операторам и подсовывает фальшивые экраны входа для финансовых сервисов — в том числе Alipay и WeChat. Также он пытается выманить ПИН-код от экрана блокировки. Всё украденное в реальном времени уходит на командный сервер, откуда вредонос получает новые задачи и «контент», поддерживающий иллюзию легитимного приложения.


Bitdefender уведомила Hugging Face, и вредоносные датасеты были удалены. Исследователи также опубликовали индикаторы компрометации, связанные с дроппером, сетевой инфраструктурой и APK-файлами:

C2:

  • au-club[.]top
  • 108.187.7.133

Хеш дроппера: fc874c42ea76dd5f867649cbdf81e39b

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru