


Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Исследователи из Bitdefender обнаружили новую вредоносную кампанию, нацеленную на пользователей Android: злоумышленники внезапно задействовали платформу Hugging Face — популярный и в целом доверенный хаб для ИИ-моделей и датасетов. Сценарий атаки начинается с установки приложения-дроппера под названием TrustBastion.

Его распространяют через пугающую рекламу в стиле scareware: пользователю сообщают, что смартфон якобы заражён и срочно нуждается в защите.

Само приложение маскируется под «антивирус» и обещает бороться с мошенничеством, фишингом, опасными СМС и зловредами.

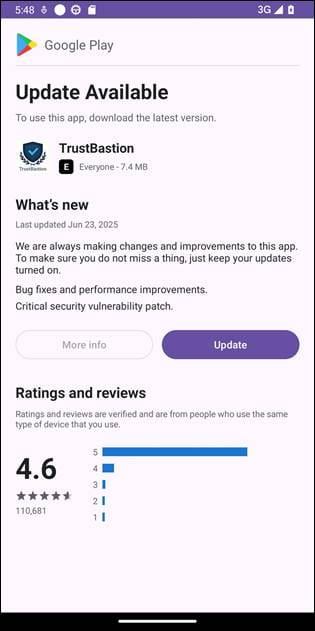
Сразу после установки TrustBastion показывает обязательное «обновление», оформленное под страницу Google Play. На самом деле никакого обновления из магазина нет: приложение обращается к серверу злоумышленников, а тот перенаправляет запрос на репозиторий Hugging Face, где хранится вредоносный APK. Загрузка идёт через CDN платформы, что снижает подозрения со стороны защитных механизмов.


По данным Bitdefender, атакующие используют серверный полиморфизм: каждые 15 минут генерируется новая версия вредоносного APK. За месяц в репозитории накопилось более 6 тысяч коммитов. После удаления набора данных кампания быстро «переродилась» под новым названием — Premium Club, с другими иконками, но тем же кодом.

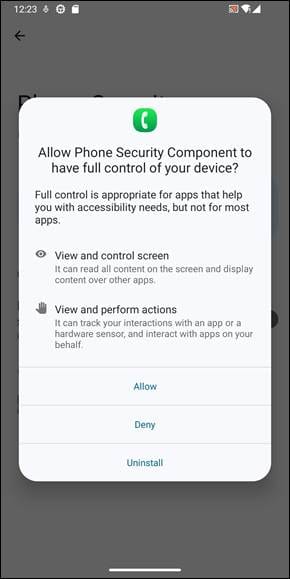
Основная нагрузка — безымянный троян для удалённого доступа, который активно задействует службы специальных возможностей Android (Accessibility Services). Разрешение запрашивается под предлогом «защиты устройства», но на деле даёт полный контроль: наложение экранов, перехват действий пользователя, снятие скриншотов, блокировку удаления приложения и постоянную связь с управляющим сервером.


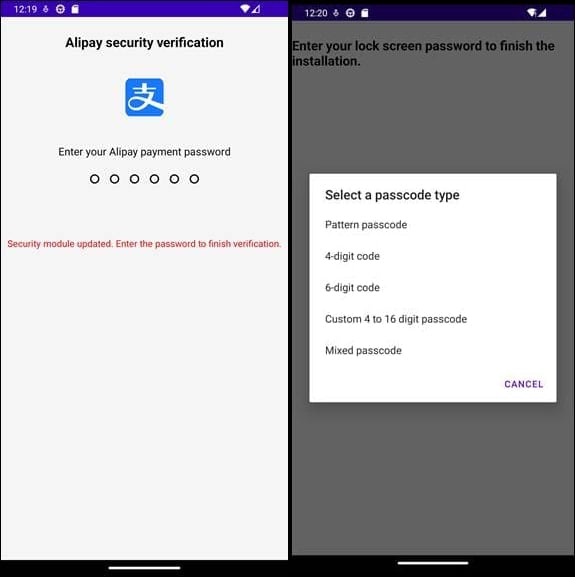
Зловред следит за активностью пользователя, отправляет данные операторам и подсовывает фальшивые экраны входа для финансовых сервисов — в том числе Alipay и WeChat. Также он пытается выманить ПИН-код от экрана блокировки. Всё украденное в реальном времени уходит на командный сервер, откуда вредонос получает новые задачи и «контент», поддерживающий иллюзию легитимного приложения.


Bitdefender уведомила Hugging Face, и вредоносные датасеты были удалены. Исследователи также опубликовали индикаторы компрометации, связанные с дроппером, сетевой инфраструктурой и APK-файлами:

C2:

  • au-club[.]top
  • 108.187.7.133

Хеш дроппера: fc874c42ea76dd5f867649cbdf81e39b

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru