

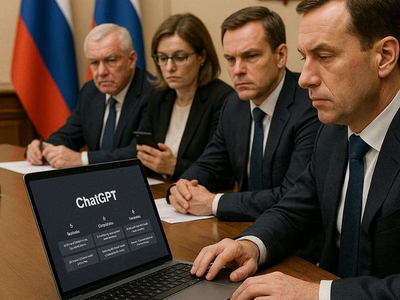

Комитет Госдумы уличили в использовании ChatGPT

Комитет Госдумы уличили в использовании ChatGPT

Комитет Госдумы уличили в использовании ChatGPT

В пояснительной записке к законопроекту «О государственной поддержке молодёжных и детских общественных объединений» обнаружили следы использования ChatGPT. В одной из ссылок присутствовала характерная метка, которую оставляет зарубежный чат-бот.

Об этом сообщил портал Rozetked, ссылаясь на многочисленные обсуждения в соцсетях и телеграм-каналах.

История быстро получила широкий резонанс. Так, член СПЧ, глава проекта «Белый Интернет», профессор МГИМО Элина Сидоренко назвала произошедшее вопиющим случаем:

«Ну вот и приехали. ИИ в пояснительных записках Госдумы — открыто, без стеснения и стыда… А ведь это не просто констатация невнимательности аппарата Госдумы, это показатель того, что данные сливаются в американский ИИ, это становится нормой, никто не задумывается о безопасности данных».

Пост Сидоренко перепостил и официальный телеграм-канал Совета при Президенте по развитию гражданского общества и правам человека.

Ранее ФСТЭК отнесла утечки данных к числу наиболее специфичных рисков, связанных с использованием ИИ, включая генеративные модели. С декабря 2025 года такие угрозы включены в базу данных угроз (БДУ) регулятора.

В то же время комитет Госдумы по молодёжной политике опроверг использование чат-бота при подготовке текста законопроекта. При этом там признали, что один из сотрудников аппарата применял ChatGPT на этапе поиска и анализа материалов.

«Материалы к законопроекту готовились на протяжении двух лет исключительно депутатами совместно с командой юристов аппарата комитета. Сама пояснительная записка написана человеком, что подтверждается анализом, проведённым рекомендованным к использованию в государственных органах российским ИИ-ассистентом GigaChat. При этом подготовка законопроекта — настолько сложная и профессиональная задача, что ИИ в принципе не способен с ней справиться», — заявили в пресс-службе Комитета Госдумы по молодёжной политике.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru