


Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

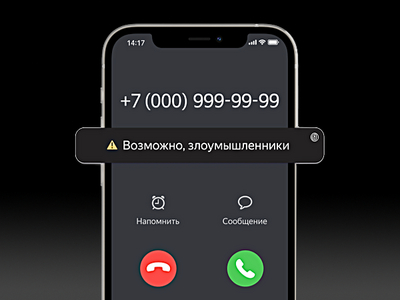
Яндекс расширил возможности своего определителя номера: теперь сервис предупреждает пользователей, если они сами пытаются позвонить на номер, который используется мошенниками. Новая функция доступна всем владельцам смартфонов на Android.

Ранее определитель номера в приложении «Яндекс с Алисой» и мобильном Яндекс Браузере фокусировался в основном на входящих вызовах и заранее сигнализировал о спаме и подозрительных звонках.

Однако злоумышленники адаптировались и стали действовать иначе — всё чаще они вынуждают людей звонить им самостоятельно.

Схема выглядит так: мошенники связываются с жертвой через СМС или мессенджеры, представляются сотрудниками службы поддержки банков или онлайн-сервисов и сообщают о якобы подозрительной активности в аккаунте.

Чтобы «остановить взлом», человека просят перезвонить по указанному номеру. И, как показывают данные Яндекса, в начале января 67% разговоров со злоумышленниками происходили именно по инициативе самих пользователей.

Новая функция как раз нацелена на такие случаи. Если пользователь пытается набрать номер, который система считает мошенническим, на экране появляется предупреждение. Это даёт возможность отменить вызов ещё до того, как злоумышленник выйдет на связь и начнёт психологическое давление.

Определять подозрительные номера помогают нейросети. Они анализируют сотни сигналов — от активности номера и наличия его в телефонных книгах до того, как быстро люди завершают разговоры, как часто перезванивают и жалуются ли на этот номер как на мошеннический. Если совокупность факторов указывает на угрозу, номер помечается как опасный.

По сути, определитель номера теперь работает не только как фильтр для входящих вызовов, но и как дополнительная «проверка на паузе» — в момент, когда пользователь сам готов сделать шаг навстречу мошеннику.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru