


Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

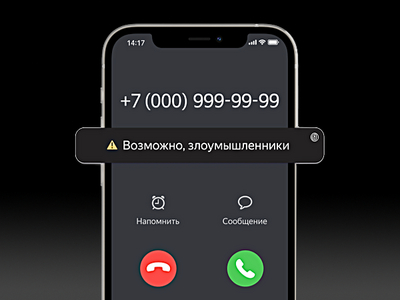
Яндекс расширил возможности своего определителя номера: теперь сервис предупреждает пользователей, если они сами пытаются позвонить на номер, который используется мошенниками. Новая функция доступна всем владельцам смартфонов на Android.

Ранее определитель номера в приложении «Яндекс с Алисой» и мобильном Яндекс Браузере фокусировался в основном на входящих вызовах и заранее сигнализировал о спаме и подозрительных звонках.

Однако злоумышленники адаптировались и стали действовать иначе — всё чаще они вынуждают людей звонить им самостоятельно.

Схема выглядит так: мошенники связываются с жертвой через СМС или мессенджеры, представляются сотрудниками службы поддержки банков или онлайн-сервисов и сообщают о якобы подозрительной активности в аккаунте.

Чтобы «остановить взлом», человека просят перезвонить по указанному номеру. И, как показывают данные Яндекса, в начале января 67% разговоров со злоумышленниками происходили именно по инициативе самих пользователей.

Новая функция как раз нацелена на такие случаи. Если пользователь пытается набрать номер, который система считает мошенническим, на экране появляется предупреждение. Это даёт возможность отменить вызов ещё до того, как злоумышленник выйдет на связь и начнёт психологическое давление.

Определять подозрительные номера помогают нейросети. Они анализируют сотни сигналов — от активности номера и наличия его в телефонных книгах до того, как быстро люди завершают разговоры, как часто перезванивают и жалуются ли на этот номер как на мошеннический. Если совокупность факторов указывает на угрозу, номер помечается как опасный.

По сути, определитель номера теперь работает не только как фильтр для входящих вызовов, но и как дополнительная «проверка на паузе» — в момент, когда пользователь сам готов сделать шаг навстречу мошеннику.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru