


Как готовят ИБ-экосистемы: новый выпуск «Инфобез со вкусом»

Как готовят ИБ-экосистемы: новый выпуск «Инфобез со вкусом»

Как готовят ИБ-экосистемы: новый выпуск «Инфобез со вкусом»

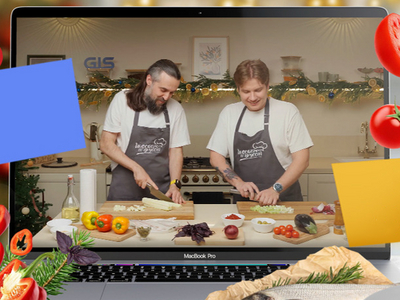
На ТВ-канале «Большой эфир» и в соцсетях компании «Газинформсервис» вышел новый выпуск шоу «Инфобез со вкусом» — проекта, в котором разговоры об информационной безопасности неожиданно сочетаются с кулинарией. Гостем 17-го эпизода стал Иван Чернов, директор по продуктовой стратегии компании UserGate.

В этом выпуске речь шла о том, как в UserGate выстраивают подход к разработке, как связаны между собой продукты и сервисы компании и в каком направлении движется экосистема в целом.

Разговор получился комплексным — примерно таким же, как и обсуждаемая тема: элементы экосистемы UserGate дополняют друг друга, как ингредиенты в сицилийском капонате, который готовили в студии.

Как отметил ведущий шоу Сергей Полунин, выпуск получился не совсем стандартным — в духе новогоднего настроения и без попыток идти по привычным шаблонам. Помимо продуктов и ИБ, собеседники затронули и более широкие вопросы — о том, как меняется отрасль и чего ждать от неё в будущем.

Иван Чернов, в свою очередь, провёл параллель между архитектурой продуктов UserGate и выбранным блюдом: как NGFW остаётся базовым элементом сетевой защиты, так и овощи в традиционном рецепте служат основой простого, но продуманного блюда.

Посмотреть 17-й выпуск «Инфобез со вкусом» можно на площадках «Большого эфира» и в социальных сетях «Газинформсервиса».

Ранее гостями шоу уже становились представители «Газинформсервиса», «Аквариуса», BI.ZONE, Security Vision, ICL Системные технологии, «Открытой мобильной платформы», SitePatrol и других компаний — руководители, эксперты по ИБ и развитию продуктов, которые обсуждали профессию и отрасль в неформальном формате.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru