В мессенджере WhatsApp (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta) набирает обороты схема мошенничества, которая выглядит совсем не как взлом. Никаких краж паролей, подмены сим-карт или тревожных уведомлений. Напротив — всё происходит тихо и почти незаметно. Пользователь сам даёт злоумышленнику доступ к своему аккаунту, считая, что просто проходит безобидную проверку.
Исследователи из Avast называют эту атаку GhostPairing — и она начинается с максимально простого сообщения. Обычно жертве пишет кто-то из знакомых в WhatsApp:
«Привет, я тут нашёл твоё фото».
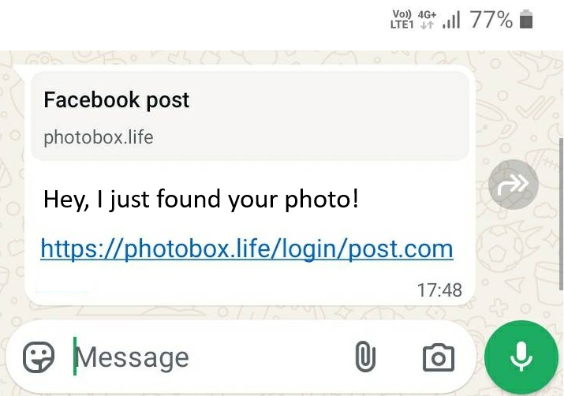
Ничего подозрительного — обычный контакт, короткая фраза и ссылка. Многие нажимают, не задумываясь.
По ссылке открывается страница, визуально очень похожая на Facebook (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta): знакомые цвета, логотип, привычная структура. Сайт сообщает, что для просмотра фото нужно пройти «верификацию». И вот здесь пользователь попадает в ловушку.
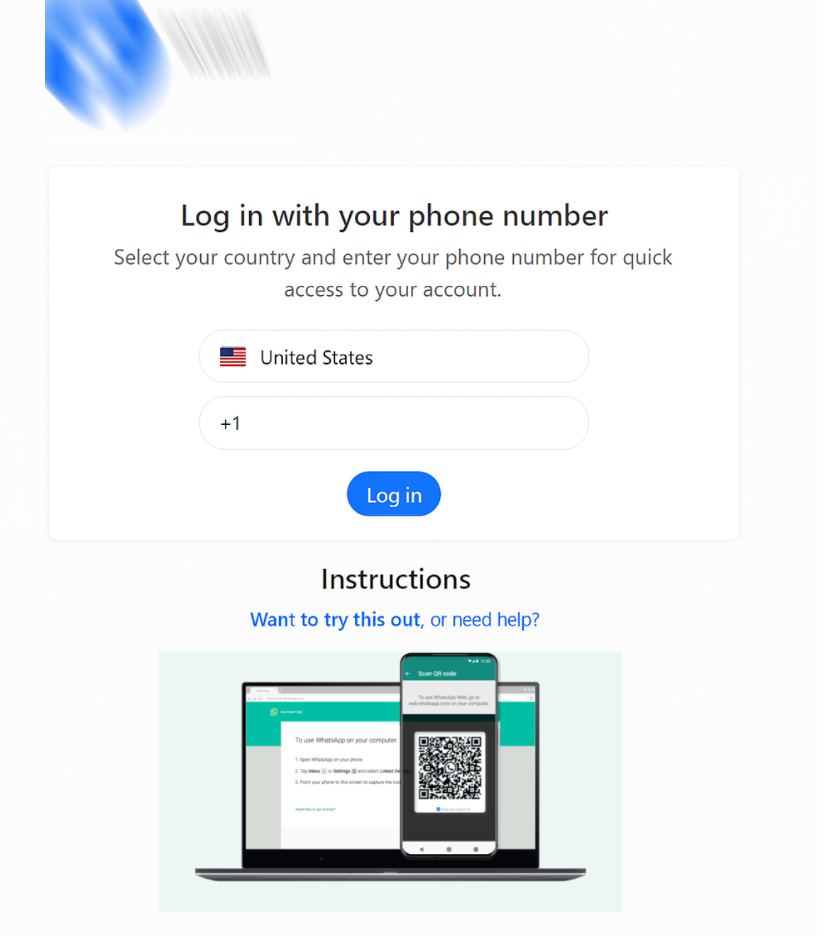
На самом деле страница не имеет никакого отношения к Facebook. Её задача — аккуратно провести человека через официальный процесс привязки нового устройства к WhatsApp. Тот самый, который используется для WhatsApp Web или десктопной версии.
Схема чаще всего задействует вариант с числовым кодом, потому что он выглядит как стандартная мера безопасности и не требует второго устройства. Механика простая: сайт просит ввести номер телефона, WhatsApp присылает настоящий код привязки, а фейковая страница предлагает ввести его «для продолжения». Пользователь вводит код — и устройство злоумышленника тихо добавляется в список связанных.
Пароль никто не крадёт. Защита не взламывается. С точки зрения WhatsApp всё выглядит корректно — доступ был одобрен владельцем аккаунта.
После этого атакующий получает почти тот же уровень доступа, что и при использовании WhatsApp Web. Он видит синхронизированные чаты, получает новые сообщения в реальном времени, может читать фото, видео и голосовые сообщения, а также писать от имени жертвы. При этом сам смартфон продолжает работать как обычно, без ошибок и предупреждений.
Самое неприятное — пользователь может неделями не подозревать, что к его аккаунту подключено «призрачное» устройство. Злоумышленник просто наблюдает: читает переписки, изучает стиль общения, смотрит, кто с кем и о чём говорит.
Дальше схема масштабируется сама собой. Захваченный аккаунт начинает рассылать то же самое сообщение контактам жертвы — в семейные чаты, рабочие группы, друзьям. Так как сообщение приходит от знакомого человека, доверие срабатывает автоматически. Кто-то игнорирует, но кто-то обязательно нажимает. Этого достаточно, чтобы атака распространялась дальше без массового спама и случайных рассылок.
Опасность GhostPairing в том, что она использует возможности WhatsApp именно так, как они задуманы. Атака не блокирует аккаунт, не привлекает внимание и не требует сложных технических приёмов. Связанные устройства остаются активными, пока их не удалят вручную.
Защититься от этого, к счастью, несложно. Стоит регулярно проверять список связанных устройств в настройках WhatsApp. Если там есть что-то незнакомое — немедленно отключить. Любые просьбы ввести код или отсканировать QR-код «для просмотра контента» должны настораживать: привязка устройств в WhatsApp должна происходить только по инициативе самого пользователя. Также полезно включить двухэтапную проверку и, по возможности, предупредить близких — такие схемы отлично работают именно на незнании.
История с GhostPairing — это не только про WhatsApp. Всё больше сервисов используют быстрые сценарии привязки устройств через коды и подтверждения. Когда такие действия выглядят слишком привычно и просто, ими начинают злоупотреблять.
Напомним на днях в Сеть попал инструмент, который позволяет отслеживать активность пользователей WhatsApp.