


Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

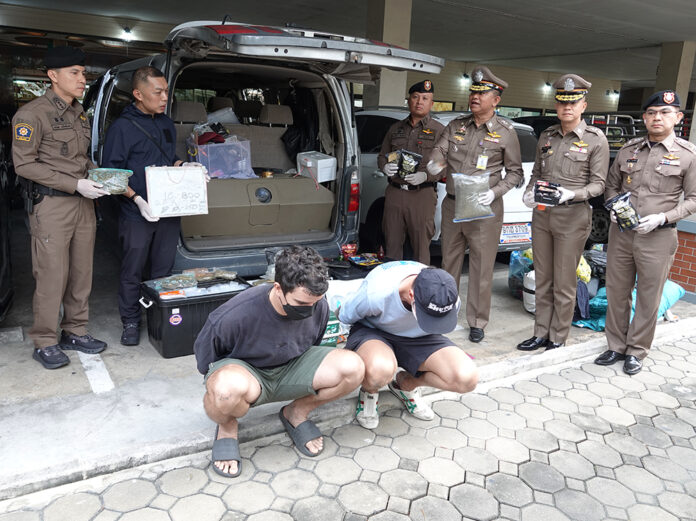
Полиция Таиланда задержала двух российских граждан по подозрению в торговле наркотиками в Бангкоке. По данным следствия, схема распространения была замаскирована под игру, а диспетчерские функции выполнял телеграм-бот с элементами искусственного интеллекта. У задержанных изъяли 200 тыс. бат (около 6400 долл.) наличными, автомобиль, два ноутбука, семь телефонов и наркотические вещества, главным образом продукты переработки каннабиса.

О задержании сообщил англоязычный новостной портал Khaosod. По его данным, россияне действовали в трёх центральных районах Бангкока — Патхумван, Лумпини и Яннава.

В этих районах фигуранты — Иван и Марк — размещали русскоязычные QR-стикеры, ведущие на телеграм-бота, управлявшегося с помощью ИИ. Бот обеспечивал все этапы взаимодействия между продавцами и покупателями: принимал заказы, передавал инструкции и рассылал координаты «закладок». Платежи проводились в криптовалюте, а для маскировки всей схемы использовалась игровая механика, напоминающая Pokemon Go.

Задержанным предъявлены обвинения в рекламе и распространении наркотических средств, а одному из них также инкриминируется нарушение правил пребывания в стране. Оба отрицают причастность к наркоторговле.

Как отмечает издание, расследование началось 13 ноября после сообщений в соцсетях о появлении стикеров с рекламой продажи наркотиков. По версии полиции, задержанные могли быть лишь частью более крупной сети, действовавшей не только в Бангкоке, но и в других регионах Таиланда.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru