


WhatsApp в служебной переписке СК: депутат просит прокуратуру вмешаться

WhatsApp в служебной переписке СК: депутат просит прокуратуру вмешаться

WhatsApp в служебной переписке СК: депутат просит прокуратуру вмешаться

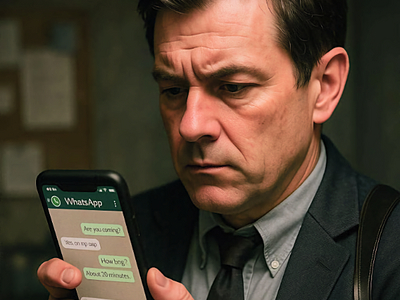
Депутат Госдумы Николай Будуев направил генпрокурору РФ Игорю Гуцану обращение с просьбой дать правовую оценку использованию сотрудниками Следственного комитета мессенджера WhatsApp (принадлежит корпорации Meta, признанной в России экстремистской и запрещённой) в служебных целях.

Как сообщает ТАСС, документ оказался в распоряжении редакции. Поводом стало обращение к депутату со стороны московского адвоката Эльмара Ализаде, который привёл примеры массового использования WhatsApp сотрудниками следственных органов.

По его словам, мессенджер применяется, в том числе, для передачи персональных данных и материалов, содержащих служебную информацию и другие сведения с ограниченным оборотом, что противоречит действующим нормативным требованиям.

Адвокат утверждает, что такая практика носит «системный характер». Он указывает, что сотрудники следственных органов нарушают порядок обращения с данными — например, не получают согласия на обработку персональных данных, как того требует законодательство. Кроме того, по мнению Ализаде, подобные действия могут приводить к нарушению права на защиту.

«Прошу Вас дать поручение провести проверку изложенных фактов, выработать меры в соответствии с законодательством Российской Федерации по недопущению дальнейшего использования в служебных целях органами государственной власти иностранных мессенджеров», — говорится в обращении Николая Будуева.

Напомним, что с 1 июня 2025 года в России официально запрещено использование зарубежных мессенджеров банками, некредитными финансовыми организациями, операторами связи, владельцами маркетплейсов и государственными органами для общения с гражданами. А с августа в наиболее популярных зарубежных приложениях заблокированы голосовые и видеовызовы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru