


В бета-версии Telegram для Android тестируют поддержку Passkey

В бета-версии Telegram для Android тестируют поддержку Passkey

В бета-версии Telegram для Android тестируют поддержку Passkey

В тестовой сборке Telegram для Android появилась долгожданная поддержка Passkey — того самого входа «без паролей и СМС», который уже обжился в экосистемах Google и Apple. Теперь в бета-версии 12.2.8 можно войти в аккаунт не вводя ни номер телефона, ни шестизначный код.

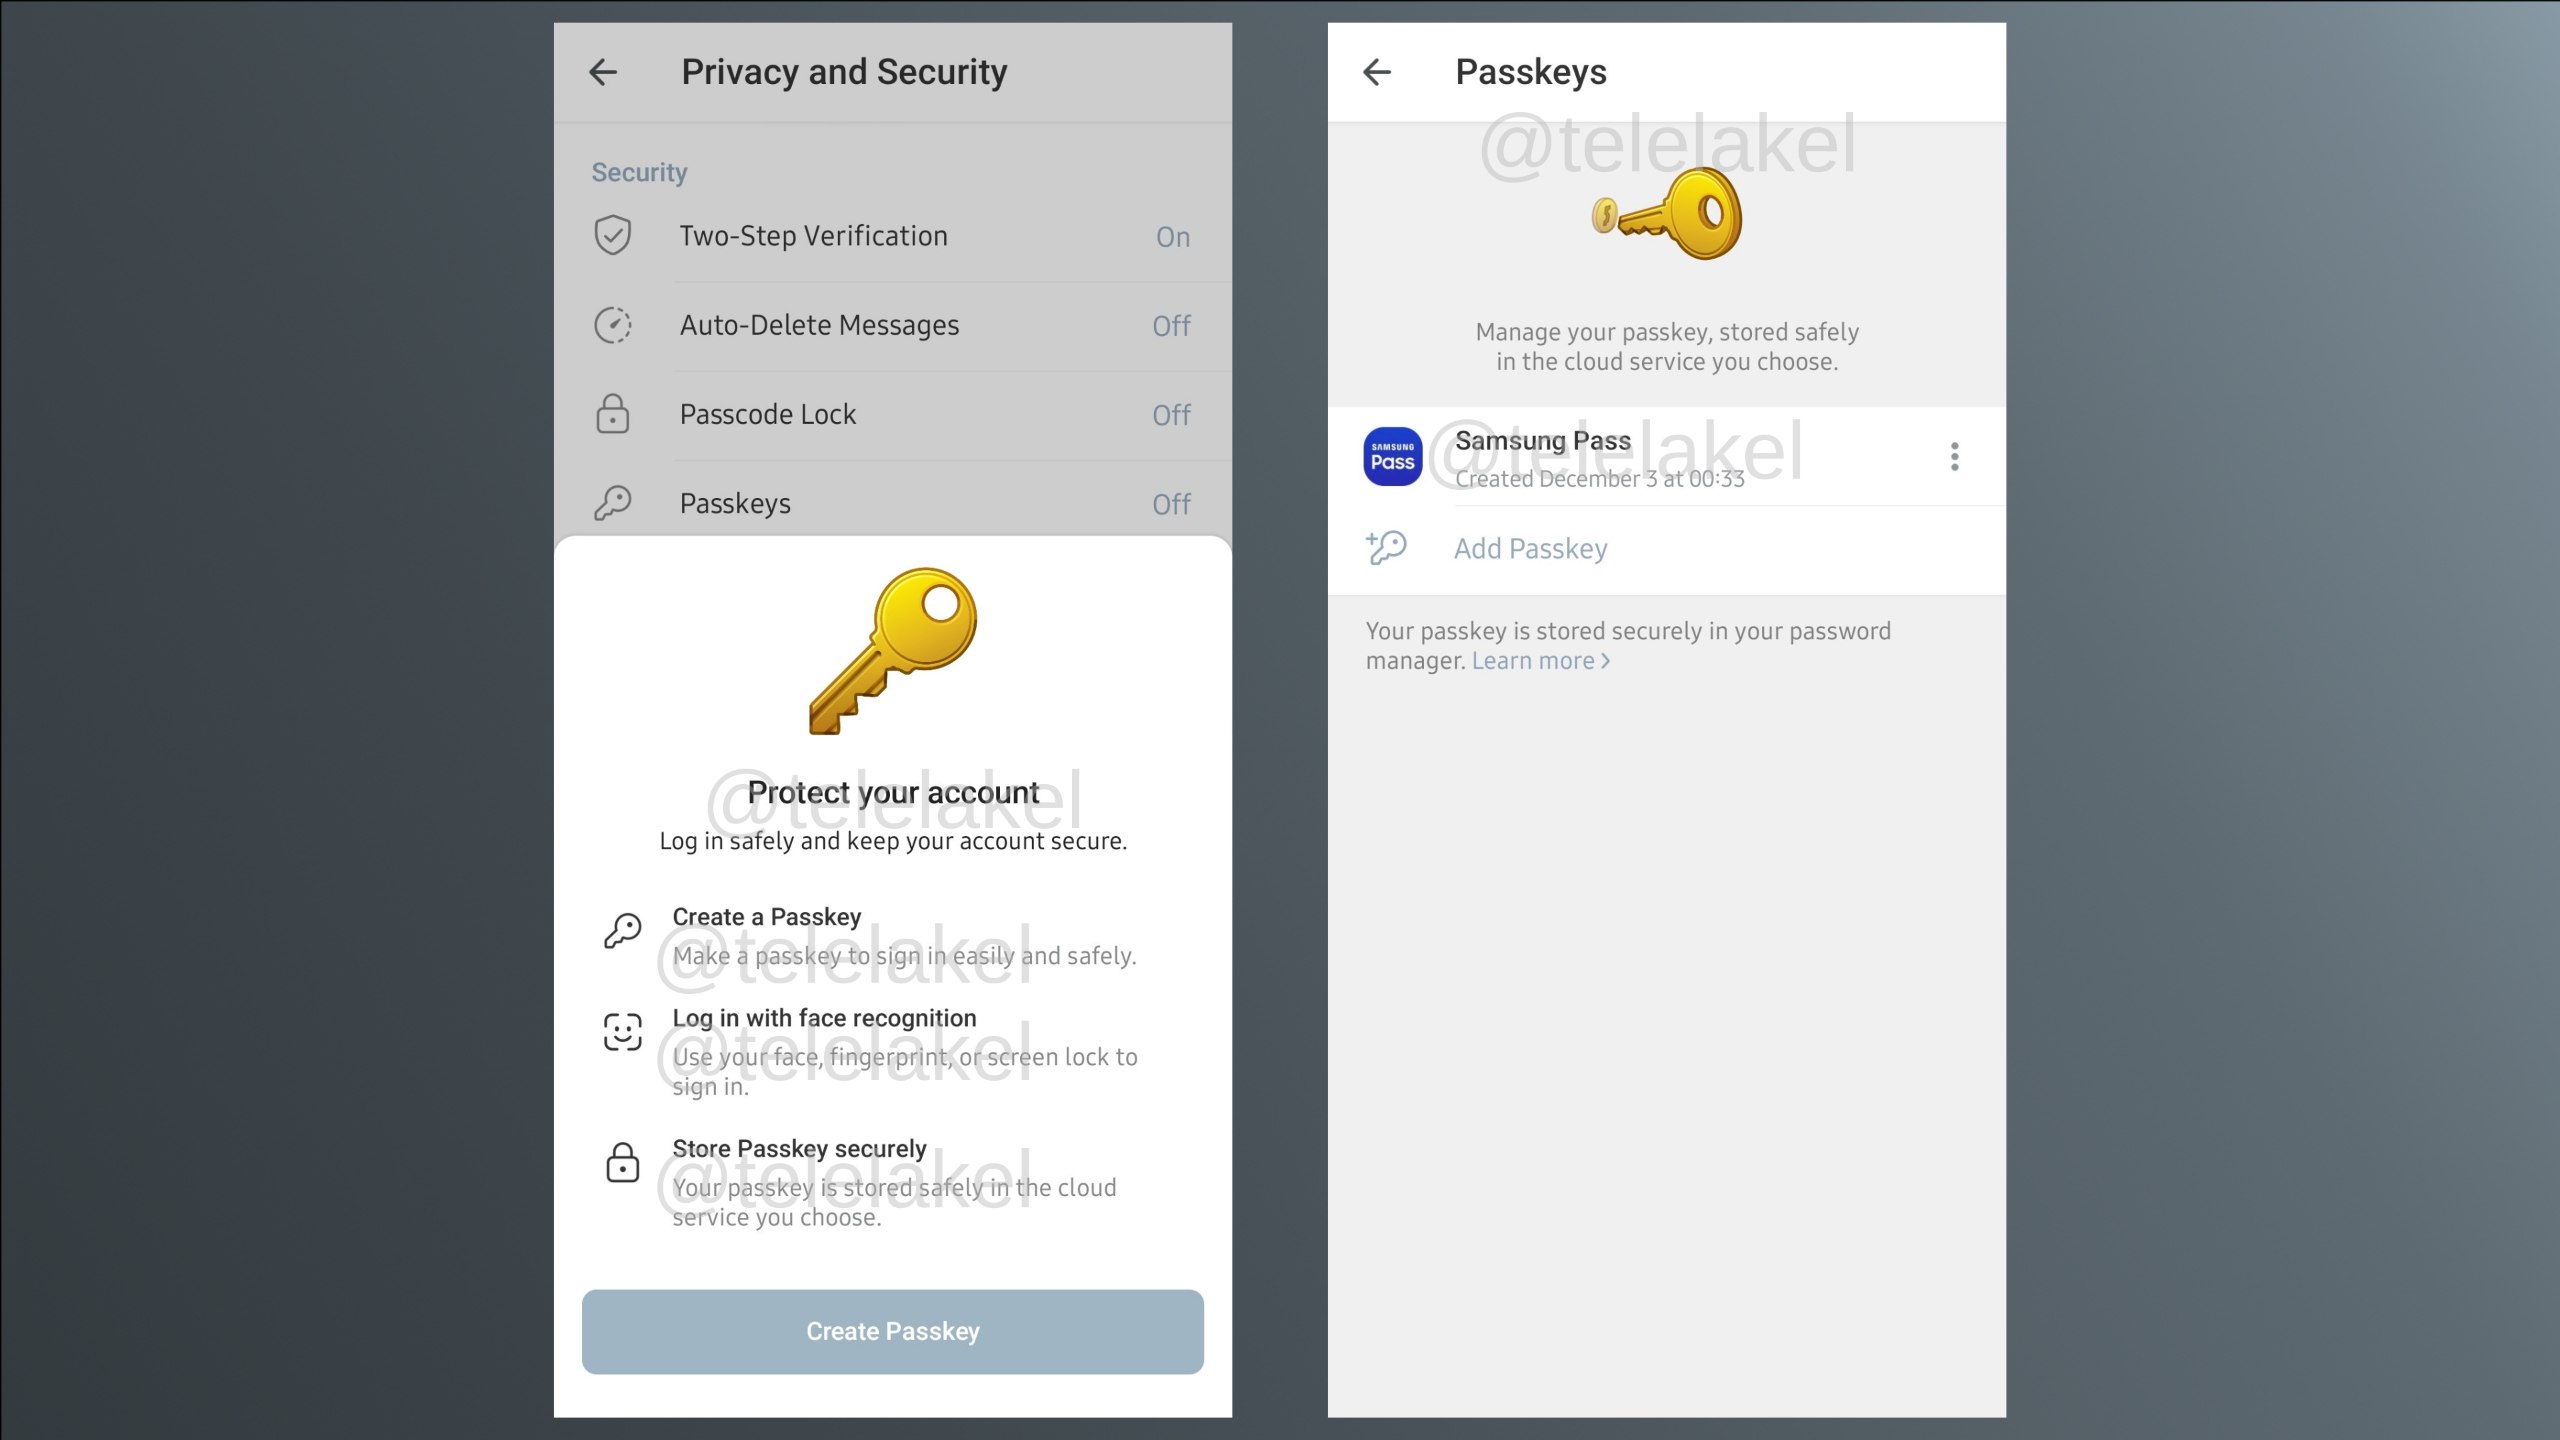
На стартовом экране мессенджера появилась кнопка «Log in using passkeys». Жмёшь — и приложение запускает менеджер паролей, который проверяет биометрию: лицо, палец или старый добрый ПИН-код.

После этого Telegram получает Passkey — универсальный цифровой «ключ», который сразу заменяет логин, пароль и одноразовый код.

Настройка Passkey находится в разделе конфиденциальности. Ключ сохраняется прямо на устройстве, где был создан, но при желании его можно синхронизировать через Google Password Manager, iCloud Passwords или другой менеджер паролей.


Поддержка Passkey стала особенно актуальна после того, как российские операторы начали блокировать СМС для аутентификации в Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России). Решение по инициативе Роскомнадзора действует с конца октября, и многим пользователям пришлось каждый раз «ловить» рабочие обходные варианты.

Telegram уже пытался сгладить ситуацию:

  • добавил возможность привязать адрес электронной почты и аутентифицироваться через почту,
  • в ноябре и вовсе начал отправлять коды через WhatsApp.

Теперь же Passkey должен убрать зависимость от СМС полностью.

При смене телефона Passkey автоматически подтянется через Google- или Apple-аккаунт, если включена синхронизация.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru