


В бета-версии Telegram для Android тестируют поддержку Passkey

В бета-версии Telegram для Android тестируют поддержку Passkey

В бета-версии Telegram для Android тестируют поддержку Passkey

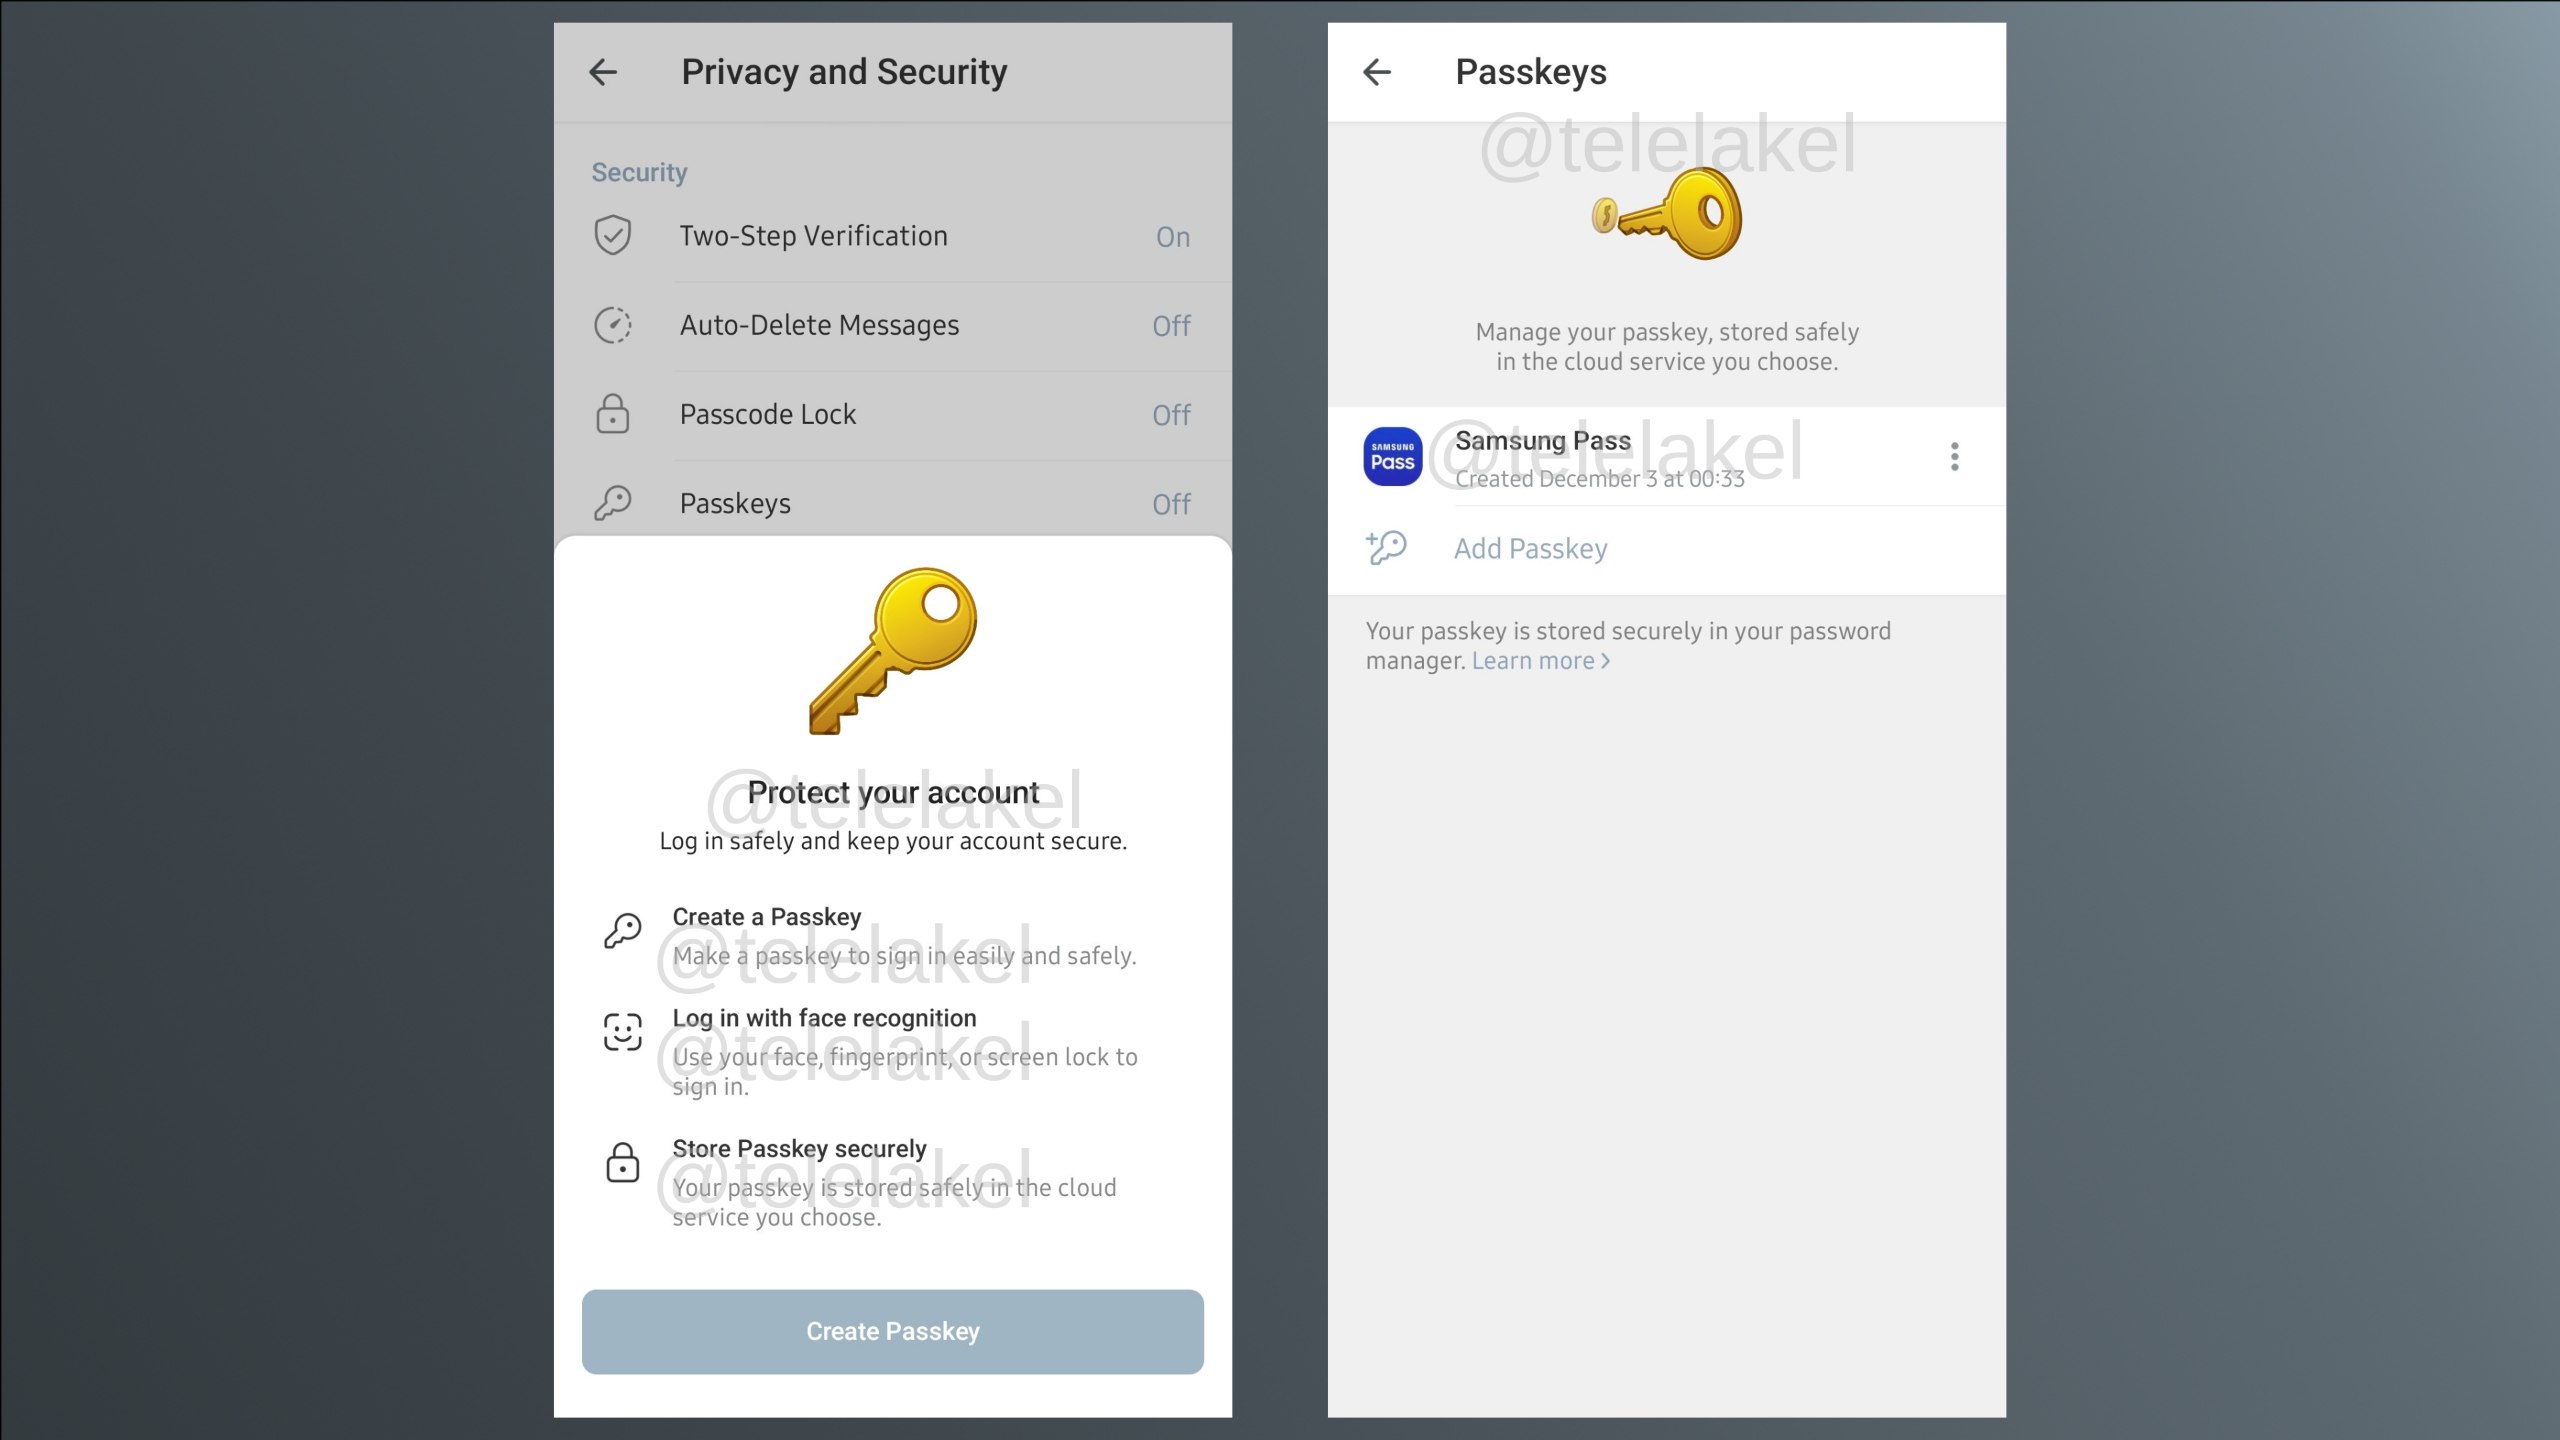
В тестовой сборке Telegram для Android появилась долгожданная поддержка Passkey — того самого входа «без паролей и СМС», который уже обжился в экосистемах Google и Apple. Теперь в бета-версии 12.2.8 можно войти в аккаунт не вводя ни номер телефона, ни шестизначный код.

На стартовом экране мессенджера появилась кнопка «Log in using passkeys». Жмёшь — и приложение запускает менеджер паролей, который проверяет биометрию: лицо, палец или старый добрый ПИН-код.

После этого Telegram получает Passkey — универсальный цифровой «ключ», который сразу заменяет логин, пароль и одноразовый код.

Настройка Passkey находится в разделе конфиденциальности. Ключ сохраняется прямо на устройстве, где был создан, но при желании его можно синхронизировать через Google Password Manager, iCloud Passwords или другой менеджер паролей.


Поддержка Passkey стала особенно актуальна после того, как российские операторы начали блокировать СМС для аутентификации в Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России). Решение по инициативе Роскомнадзора действует с конца октября, и многим пользователям пришлось каждый раз «ловить» рабочие обходные варианты.

Telegram уже пытался сгладить ситуацию:

  • добавил возможность привязать адрес электронной почты и аутентифицироваться через почту,
  • в ноябре и вовсе начал отправлять коды через WhatsApp.

Теперь же Passkey должен убрать зависимость от СМС полностью.

При смене телефона Passkey автоматически подтянется через Google- или Apple-аккаунт, если включена синхронизация.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru