


BankBot-YNRK: новый Android-вредонос, крадущий банковские и криптоданные

BankBot-YNRK: новый Android-вредонос, крадущий банковские и криптоданные

BankBot-YNRK: новый Android-вредонос, крадущий банковские и криптоданные

Специалисты компании Cyfirma сообщили о новом мощном Android-трояне Android/BankBot-YNRK, который активно атакует владельцев мобильных устройств. Злоумышленники распространяют вредонос под видом официального приложения цифрового ID — «Identitas Kependudukan Digital».

Исследователи проанализировали три версии заражённого APK-файла и выяснили, что все они принадлежат одному семейству вредоносов: у них схожая структура кода, имена пакетов и схема связи с командным сервером (C2).

По данным Cyfirma, злоумышленники просто перепаковали оригинальное приложение, чтобы замаскировать вредоносный код.

BankBot-YNRK сочетает множество продвинутых функций — от антиэмуляции и отслеживания устройства до злоупотребления службами доступности (Accessibility Services) и полного удалённого управления смартфоном.

При запуске троян сначала проверяет, реальный ли это телефон или эмулятор, анализируя параметры устройства, производителя и разрешение экрана. Если видит, что работает в «песочнице», — ничего не делает, чтобы не выдать себя анализаторам.

Если устройство настоящее, троян просит включить специальные возможности ОС, выдавая себя за легитимное приложение. После получения доступа он может разблокировать экран, нажимать кнопки, открывать банковские приложения, перехватывать буфер обмена и пароли — без участия пользователя.

Троян использует службу JobScheduler, перезапуская свои процессы каждые 30 секунд, а также регистрируется как Device Administrator, что делает его практически неудаляемым.

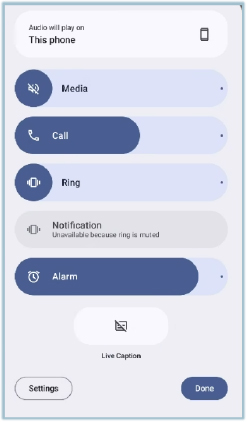
BankBot-YNRK также отключает все системные звуки и уведомления, чтобы пользователь не заметил подозрительной активности, пока вредонос работает в фоне.


Вредонос связывается с командным сервером ping[.]ynrkone[.]top:8181, куда отправляет данные о смартфоне, список установленных приложений и статус разрешений. Cyfirma отмечает, что сервер действует как «чат-комната» для заражённых устройств, через которую операторы рассылают команды.

Помимо банковских приложений, троян атакует криптокошельки — MetaMask, Trust Wallet, Coin98 и Exodus. Используя доступ к службам доступности, он считывает сид-фразы, баланс и выполняет транзакции от имени пользователя. При этом троян умеет автоматически обходить биометрические проверки, имитируя действия настоящего владельца.

Чтобы не вызвать подозрений, BankBot-YNRK умеет менять иконку и название, выдавая себя за приложение Google Новости. Он даже открывает настоящую страницу news.google.com в окне WebView — пока в фоне продолжает воровать данные.

По словам Cyfirma, это один из самых сложных и опасных банковских троянов за последние годы. Эксперты рекомендуют пользователям загружать приложения только из официального Google Play, проверять разрешения и не включать службы доступности по требованию незнакомых программ.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru