


BankBot-YNRK: новый Android-вредонос, крадущий банковские и криптоданные

BankBot-YNRK: новый Android-вредонос, крадущий банковские и криптоданные

BankBot-YNRK: новый Android-вредонос, крадущий банковские и криптоданные

Специалисты компании Cyfirma сообщили о новом мощном Android-трояне Android/BankBot-YNRK, который активно атакует владельцев мобильных устройств. Злоумышленники распространяют вредонос под видом официального приложения цифрового ID — «Identitas Kependudukan Digital».

Исследователи проанализировали три версии заражённого APK-файла и выяснили, что все они принадлежат одному семейству вредоносов: у них схожая структура кода, имена пакетов и схема связи с командным сервером (C2).

По данным Cyfirma, злоумышленники просто перепаковали оригинальное приложение, чтобы замаскировать вредоносный код.

BankBot-YNRK сочетает множество продвинутых функций — от антиэмуляции и отслеживания устройства до злоупотребления службами доступности (Accessibility Services) и полного удалённого управления смартфоном.

При запуске троян сначала проверяет, реальный ли это телефон или эмулятор, анализируя параметры устройства, производителя и разрешение экрана. Если видит, что работает в «песочнице», — ничего не делает, чтобы не выдать себя анализаторам.

Если устройство настоящее, троян просит включить специальные возможности ОС, выдавая себя за легитимное приложение. После получения доступа он может разблокировать экран, нажимать кнопки, открывать банковские приложения, перехватывать буфер обмена и пароли — без участия пользователя.

Троян использует службу JobScheduler, перезапуская свои процессы каждые 30 секунд, а также регистрируется как Device Administrator, что делает его практически неудаляемым.

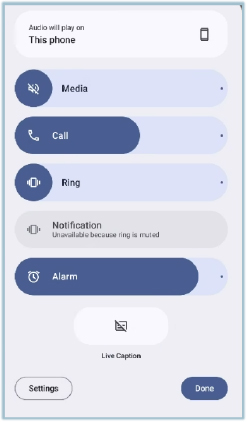
BankBot-YNRK также отключает все системные звуки и уведомления, чтобы пользователь не заметил подозрительной активности, пока вредонос работает в фоне.


Вредонос связывается с командным сервером ping[.]ynrkone[.]top:8181, куда отправляет данные о смартфоне, список установленных приложений и статус разрешений. Cyfirma отмечает, что сервер действует как «чат-комната» для заражённых устройств, через которую операторы рассылают команды.

Помимо банковских приложений, троян атакует криптокошельки — MetaMask, Trust Wallet, Coin98 и Exodus. Используя доступ к службам доступности, он считывает сид-фразы, баланс и выполняет транзакции от имени пользователя. При этом троян умеет автоматически обходить биометрические проверки, имитируя действия настоящего владельца.

Чтобы не вызвать подозрений, BankBot-YNRK умеет менять иконку и название, выдавая себя за приложение Google Новости. Он даже открывает настоящую страницу news.google.com в окне WebView — пока в фоне продолжает воровать данные.

По словам Cyfirma, это один из самых сложных и опасных банковских троянов за последние годы. Эксперты рекомендуют пользователям загружать приложения только из официального Google Play, проверять разрешения и не включать службы доступности по требованию незнакомых программ.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru