


UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

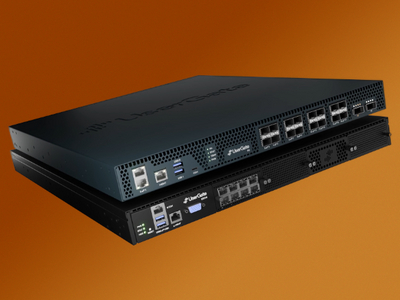
Российская компания UserGate запустила продукт Data Center Firewall (DCFW) — межсетевой экран нового поколения, рассчитанный на работу в дата-центрах и сетях уровня Enterprise. Его особенность — поддержка до 130 тысяч правил без серьёзной потери производительности.

Продукт впервые показали ещё в 2024 году, после чего он прошёл тесты и пилотные внедрения у крупных заказчиков. Сейчас DCFW уже используется в корпоративной инфраструктуре, в том числе в составе десятков платформ в ЦОДах.

DCFW сочетает классические функции NGFW: контроль сетевых сессий и приложений, систему предотвращения вторжений (IPS), NAT, VPN для удалённого доступа и соединения площадок. Также реализована идентификация пользователей (Identity Firewall), которая позволяет привязать сетевую активность к конкретным аккаунтам, и поддержка интеграции с Active Directory, LDAP и другими каталогами.

Продукт оснащён широким набором сетевых функций — от BGP и OSPF до VXLAN и VRF. Есть возможность объединять устройства в отказоустойчивые кластеры и подключать их к балансировщикам. Управление доступно через веб-интерфейс или CLI, а для централизованного администрирования предусмотрена совместимость с системами управления и анализа логов UserGate.

DCFW выпускается как виртуальный апплайнс и как аппаратный комплекс. Он поддерживает работу на новых платформах UserGate, внесённых в реестры российской продукции. По данным тестирования, максимальная пропускная способность старших моделей достигает сотен гигабит в секунду при миллионах одновременных TCP-сессий.

Продукт уже сертифицирован ФСТЭК по четвёртому уровню доверия и может использоваться в защищённых системах — от КИИ первой категории до государственных информационных систем и автоматизированных систем управления.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru