


Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Эксперты из компании Cyble выявили новую мошенническую кампанию, нацеленную на пользователей Android. Более 20 вредоносных приложений под видом популярных криптокошельков оказались ловушкой для сбора 12-словных сид-фраз — ключей к доступу к средствам.

Злоумышленники маскируют свои приложения под известные сервисы вроде SushiSwap, PancakeSwap, Hyperliquid и Raydium.

Интерфейс — как у настоящих кошельков. Пользователь вводит фразу для восстановления, а данные тут же отправляются мошенникам, которые опустошают реальные счета.

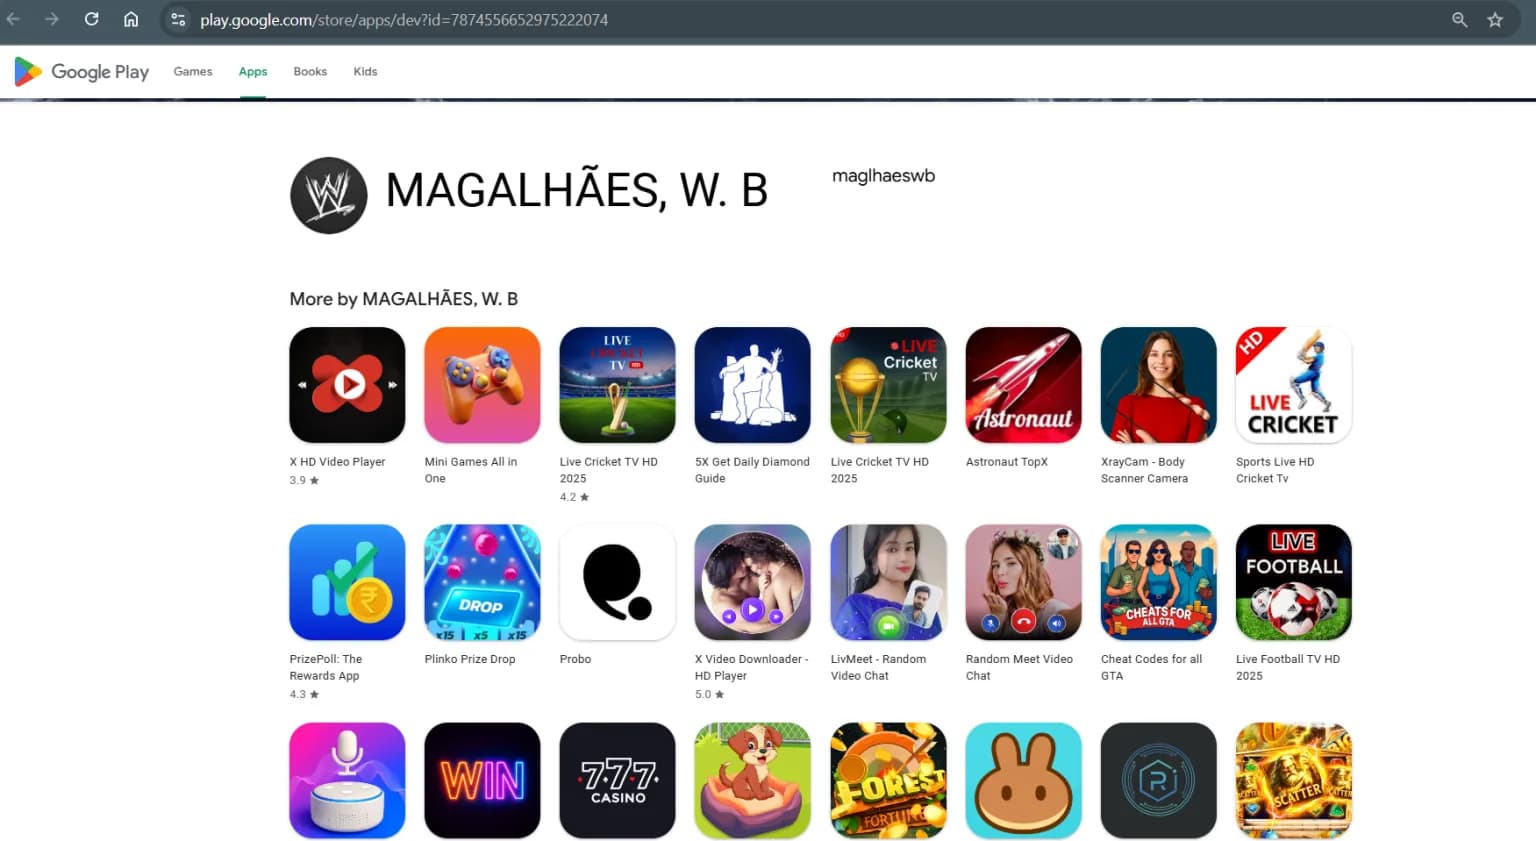
Некоторые из этих приложений всё ещё находятся в Google Play, несмотря на то что часть уже удалена по жалобе Cyble. Опасность в том, что фейковые кошельки публикуются от имени аккаунтов, ранее размещавших безвредные программы: игры, плееры и даже стриминг-сервисы. Такие аккаунты могут иметь десятки тысяч загрузок, что повышает доверие.


Приложения построены на Median Framework — инструменте, который позволяет быстро превращать фишинговые сайты в полноценные Android-программы. Внутри используется WebView (встроенный браузер), который под видом доступа к кошельку просит ввести сид-фразу.

Исследователи также выяснили, что многие из этих приложений используют похожие имена и структуру, а также ведут на одинаковые фишинговые домены. Примеры таких доменов:

  • bullxnisbs
  • hyperliqwsbs
  • raydifloydcz
  • sushijamessbs
  • pancakefentfloydcz

По сути, речь идёт о масштабной и скоординированной атаке, где используется один шаблон под разные бренды.

Вот некоторые из приложений, упомянутых в отчёте Cyble:

  • Raydium
  • SushiSwap
  • Suiet Wallet
  • Hyperliquid
  • BullX Crypto
  • Pancake Swap
  • Meteora Exchange
  • OpenOcean Exchange
  • Harvest Finance Blog

Проблема в том, что в случае кражи крипты шансов вернуть деньги практически нет — защиты, как в банках, здесь не предусмотрено.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru