


В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

Управление по борьбе с противоправным использованием информационно-коммуникационных технологий (УБК МВД) по Свердловской области установило и задержало злоумышленника, распространявшего трояны и похищавшего с их помощью денежные средства. В числе прочего он маскировал зловредные программы под списки пропавших без вести в ходе СВО.

Как сообщает официальный телеграм-канал УБК МВД России «Вестник киберполиции России», от действий подозреваемого пострадали как минимум 12 человек. Общий доказанный ущерб превысил 500 тысяч рублей.

Оперативники вышли на след злоумышленника, когда он действовал по стандартной схеме: в социальных сетях он находил объявления о пропавших мобильных телефонах, связывался с их владельцами через мессенджеры и предлагал установить приложение для определения местоположения устройства.

На деле это была троянская программа. Таким образом он похитил около 25 тысяч рублей у пенсионерки, пытавшейся помочь внучке найти телефон.

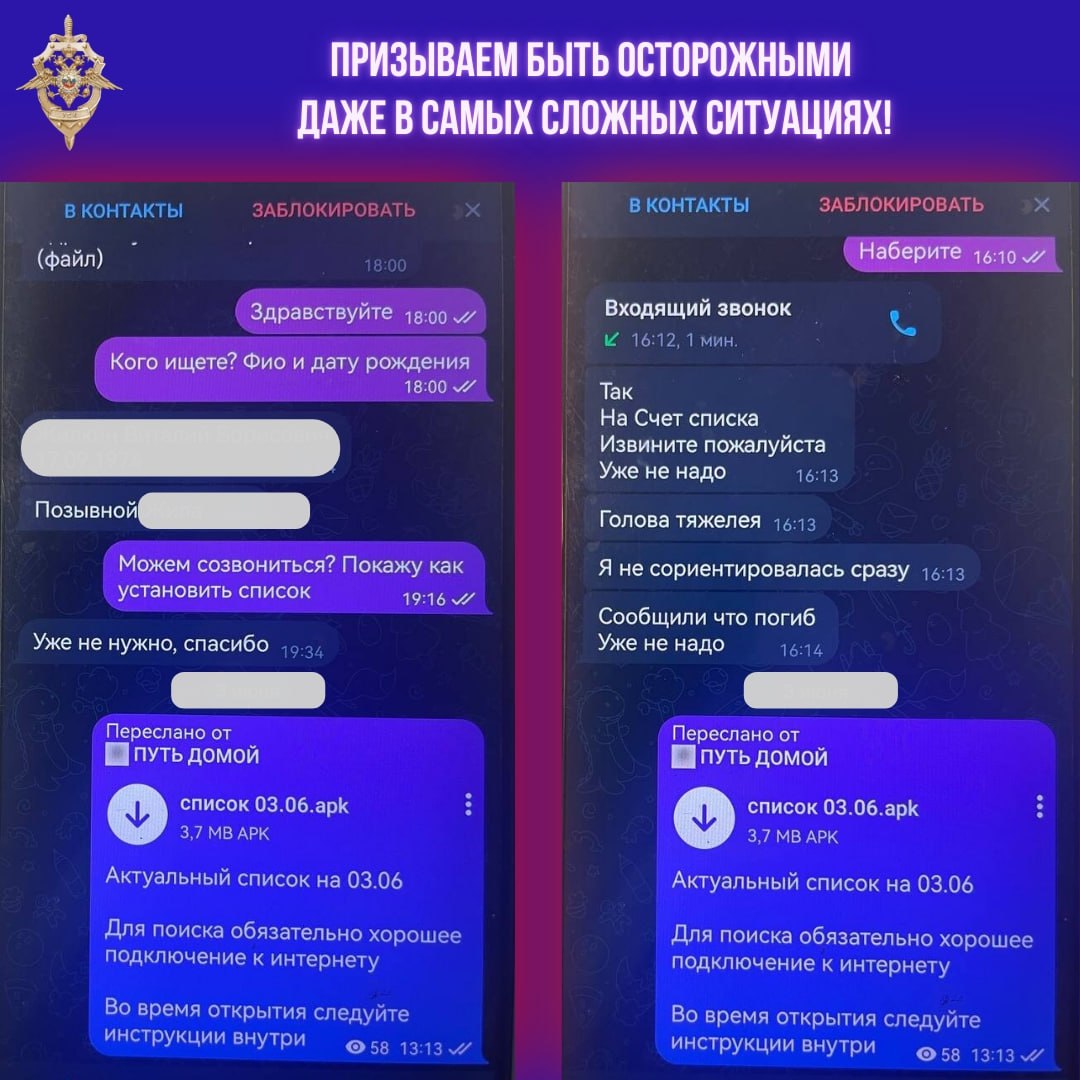
Однако, как выяснили сотрудники УБК МВД, основной метод распространения вредоносов был иным: злоумышленник рассылал вирусы через Telegram, выдавая их за «списки пропавших без вести» в зоне СВО.

Родственники, потерявшие связь с близкими, надеялись получить информацию и сами устанавливали трояны, после чего их данные оказывались в руках мошенника. В результате ущерб составил более 500 тысяч рублей, а количество пострадавших превысило 12 человек.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru