


В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

Управление по борьбе с противоправным использованием информационно-коммуникационных технологий (УБК МВД) по Свердловской области установило и задержало злоумышленника, распространявшего трояны и похищавшего с их помощью денежные средства. В числе прочего он маскировал зловредные программы под списки пропавших без вести в ходе СВО.

Как сообщает официальный телеграм-канал УБК МВД России «Вестник киберполиции России», от действий подозреваемого пострадали как минимум 12 человек. Общий доказанный ущерб превысил 500 тысяч рублей.

Оперативники вышли на след злоумышленника, когда он действовал по стандартной схеме: в социальных сетях он находил объявления о пропавших мобильных телефонах, связывался с их владельцами через мессенджеры и предлагал установить приложение для определения местоположения устройства.

На деле это была троянская программа. Таким образом он похитил около 25 тысяч рублей у пенсионерки, пытавшейся помочь внучке найти телефон.

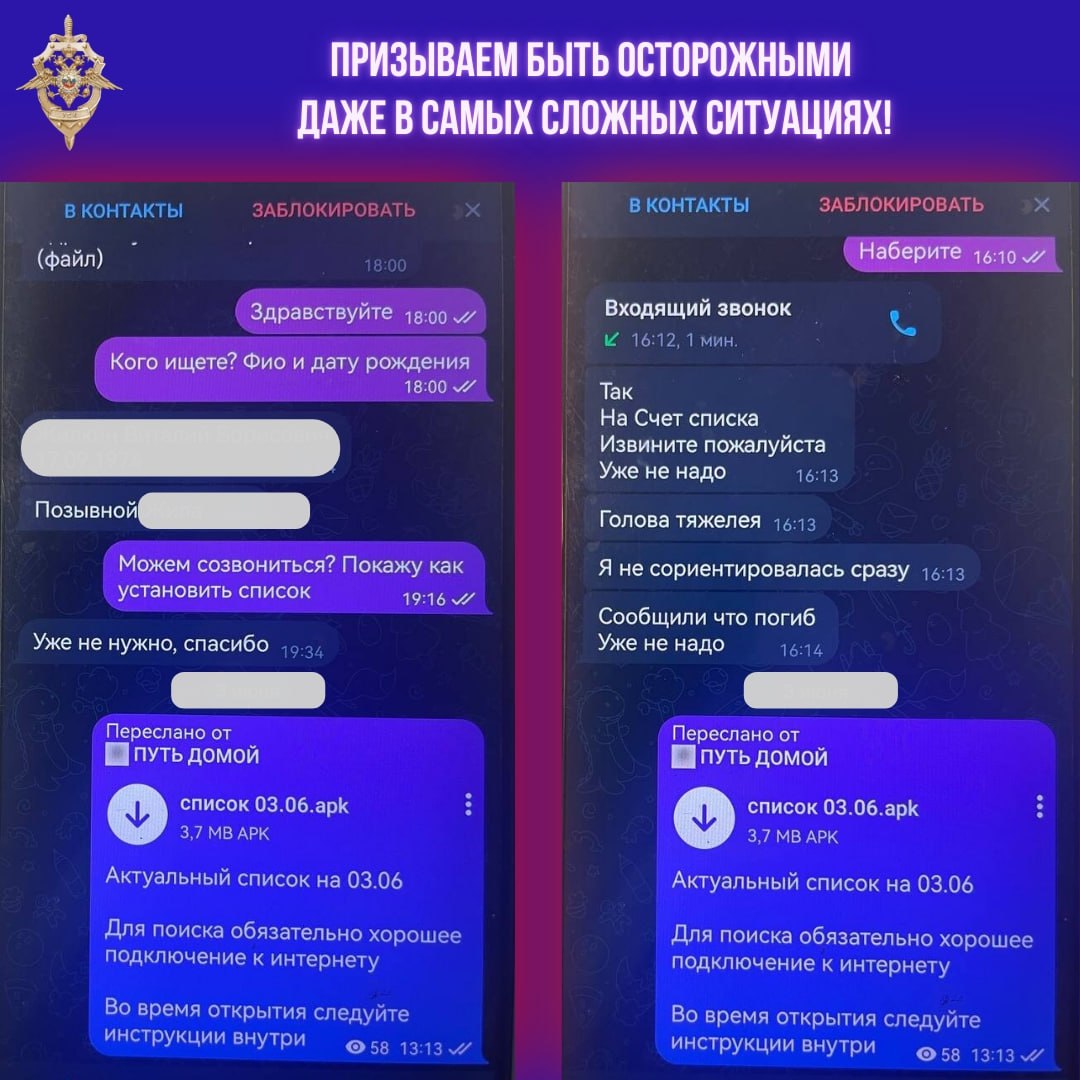
Однако, как выяснили сотрудники УБК МВД, основной метод распространения вредоносов был иным: злоумышленник рассылал вирусы через Telegram, выдавая их за «списки пропавших без вести» в зоне СВО.

Родственники, потерявшие связь с близкими, надеялись получить информацию и сами устанавливали трояны, после чего их данные оказывались в руках мошенника. В результате ущерб составил более 500 тысяч рублей, а количество пострадавших превысило 12 человек.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru