


В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

Google устранила две уязвимости, которые в связке позволяли раскрыть адреса электронной почты пользователей YouTube. Для тех, кто пытался использовать видеохостинг анонимно, это была серьёзная проблема.

На бреши обратили внимание исследователи Brutecat (brutecat.com) и Натан (schizo.org). По их словам, YouTube и API Pixel Recorder можно было использовать для получения идентификаторов пользователей и конвертации их в имейлы.

Поскольку платформой пользуются многие активисты и информаторы государственного уровня, эксплуатация описанных уязвимостей может угрожать раскрытием их личностей.

Первую часть этого вектора атаки выявил Brutecat после изучения API Google Internal People. Как обнаружил исследователь, функциональность «blocking» требует обфусцированные данные Gaia ID и отображаемое имя.

Gaia ID — уникальный внутренний идентификатор, который Google использует на всех своих веб-ресурсах. Этот идентификатор предназначается исключительно для использования внутри проектов интернет-гиганта и не должен «торчать наружу».

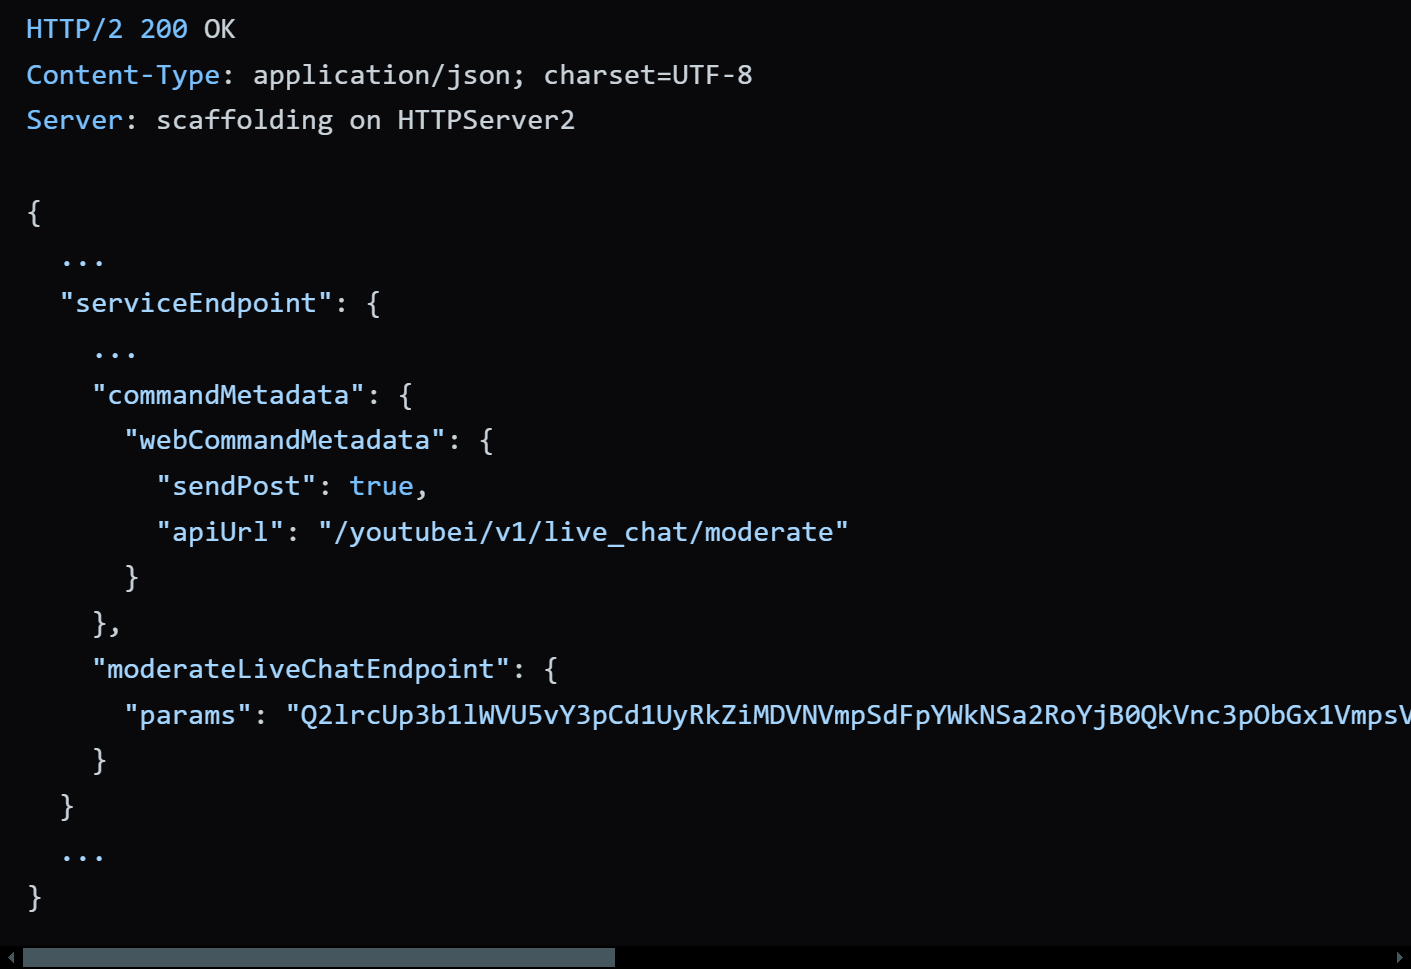
После ряда тестов Brutecat выяснил, что при попытке заблокировать кого-либо в чате на YouTube платформа раскрывает обфусцированный Gaia ID пользователя. Это происходит в ответ на API-запрос /youtube/v1/live_chat/get_item_context_menu.

Зашифрованные base64 данные при раскрытии как раз выдавали идентификатор:


Модифицируя упомянутый вызов API, Brutecat смогут получить Gaia ID любого канала на YouTube, включая тех, кто пытался скрыть свои данные. После этого специалисты начали думать, как добыть имел при наличии идентификатора Gaia.

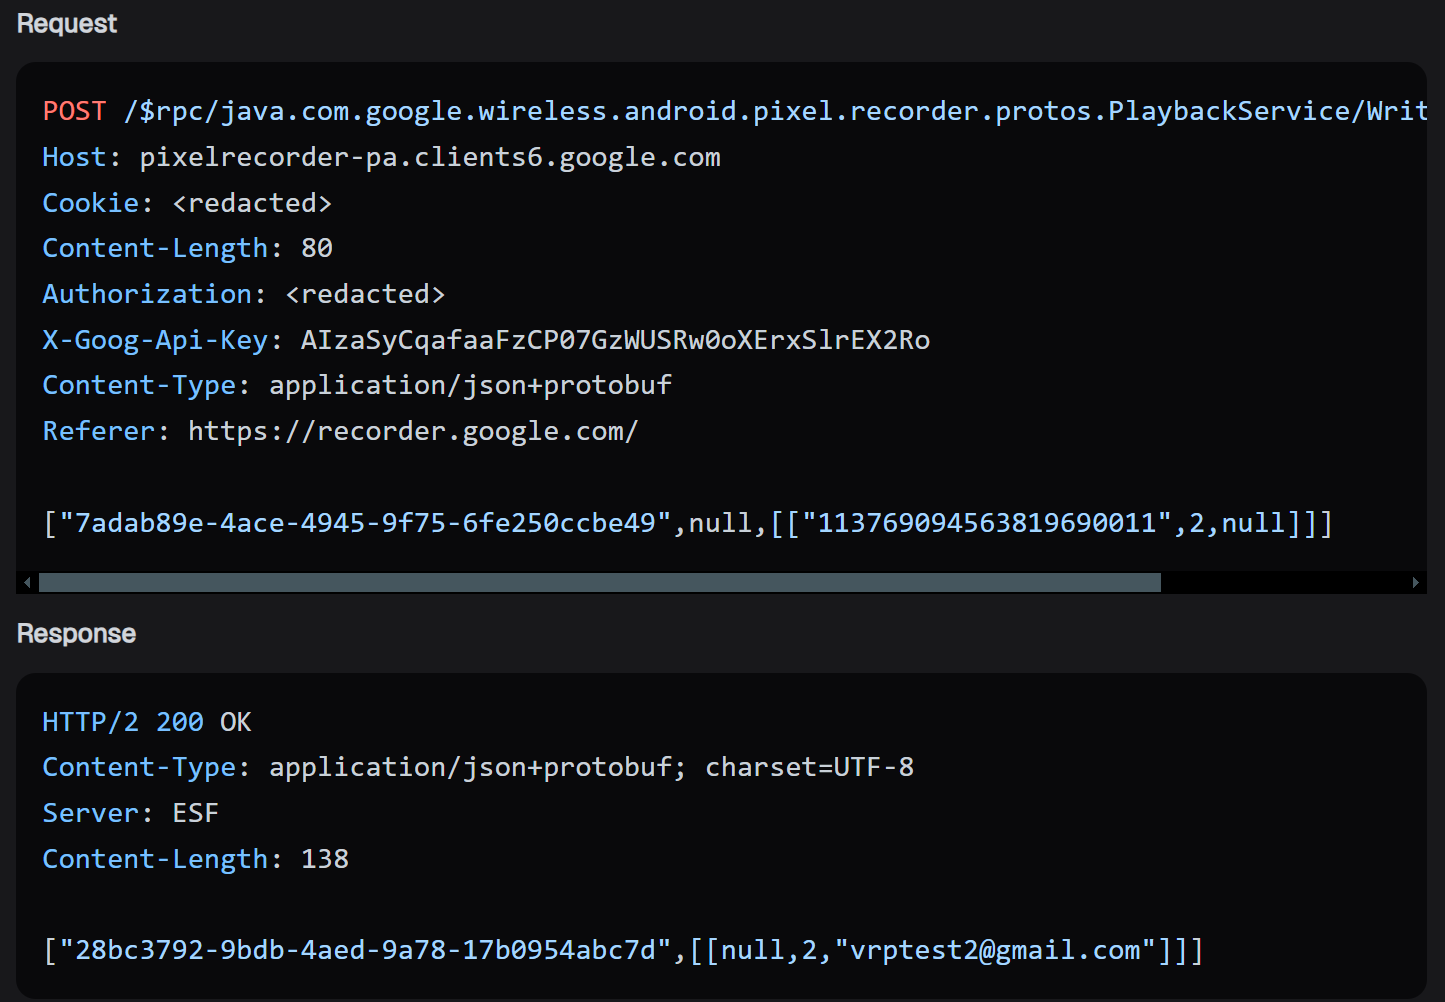
Тут в дело вступил Натан, который нашёл Pixel Recorder — API, позволяющий конвертировать Gaia ID в адрес электронной почты.


Исследователи передали Google информацию о проблеме в сентябре 2024 года. А в этом месяце разработчики устранили уязвимость.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru