


В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

Google устранила две уязвимости, которые в связке позволяли раскрыть адреса электронной почты пользователей YouTube. Для тех, кто пытался использовать видеохостинг анонимно, это была серьёзная проблема.

На бреши обратили внимание исследователи Brutecat (brutecat.com) и Натан (schizo.org). По их словам, YouTube и API Pixel Recorder можно было использовать для получения идентификаторов пользователей и конвертации их в имейлы.

Поскольку платформой пользуются многие активисты и информаторы государственного уровня, эксплуатация описанных уязвимостей может угрожать раскрытием их личностей.

Первую часть этого вектора атаки выявил Brutecat после изучения API Google Internal People. Как обнаружил исследователь, функциональность «blocking» требует обфусцированные данные Gaia ID и отображаемое имя.

Gaia ID — уникальный внутренний идентификатор, который Google использует на всех своих веб-ресурсах. Этот идентификатор предназначается исключительно для использования внутри проектов интернет-гиганта и не должен «торчать наружу».

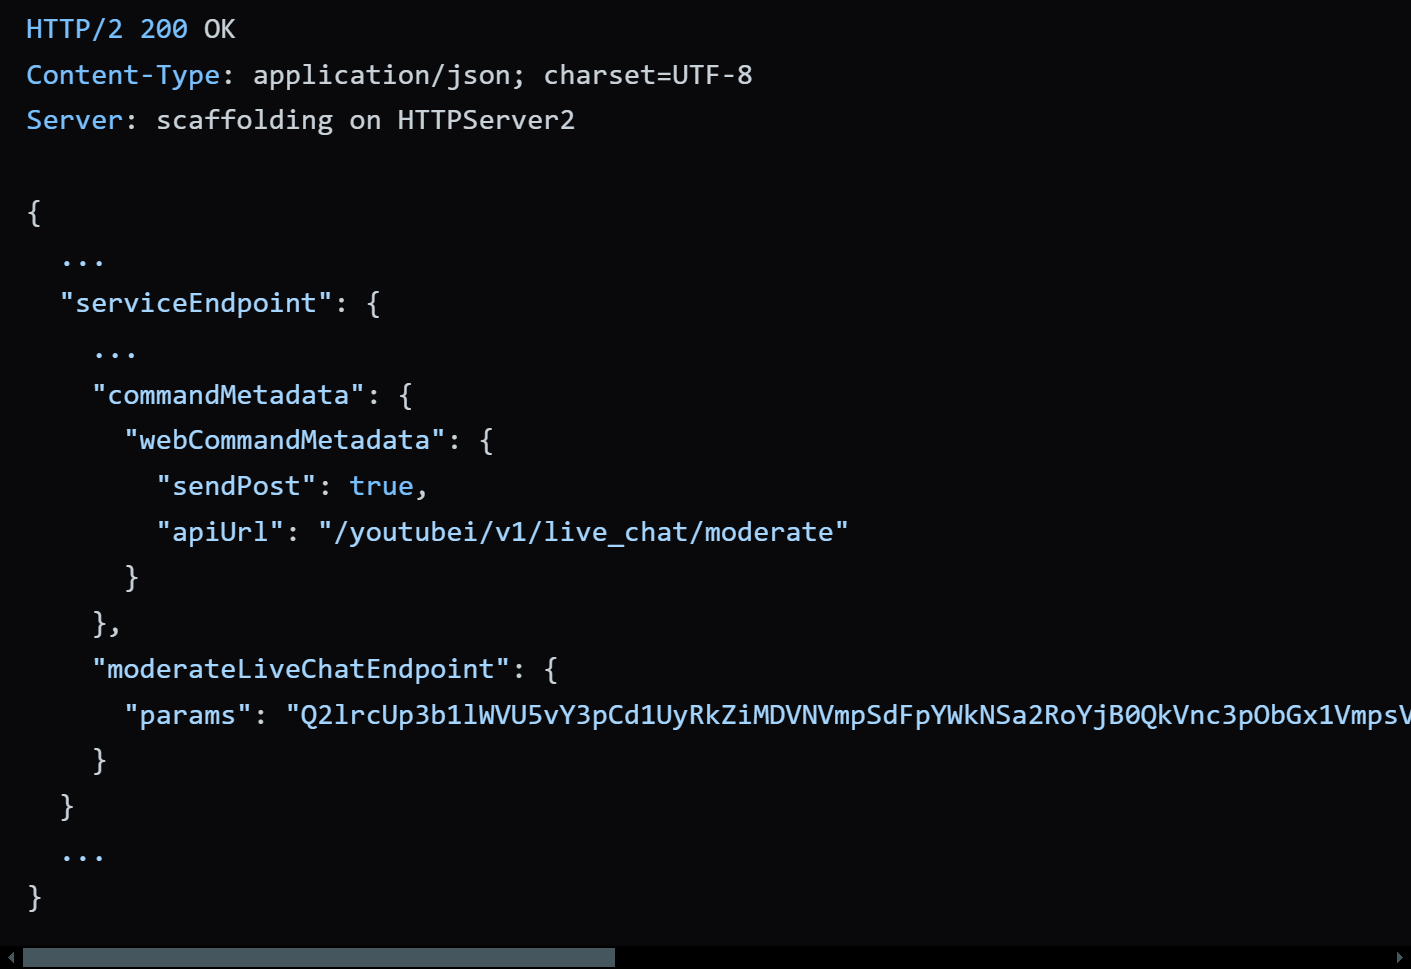
После ряда тестов Brutecat выяснил, что при попытке заблокировать кого-либо в чате на YouTube платформа раскрывает обфусцированный Gaia ID пользователя. Это происходит в ответ на API-запрос /youtube/v1/live_chat/get_item_context_menu.

Зашифрованные base64 данные при раскрытии как раз выдавали идентификатор:


Модифицируя упомянутый вызов API, Brutecat смогут получить Gaia ID любого канала на YouTube, включая тех, кто пытался скрыть свои данные. После этого специалисты начали думать, как добыть имел при наличии идентификатора Gaia.

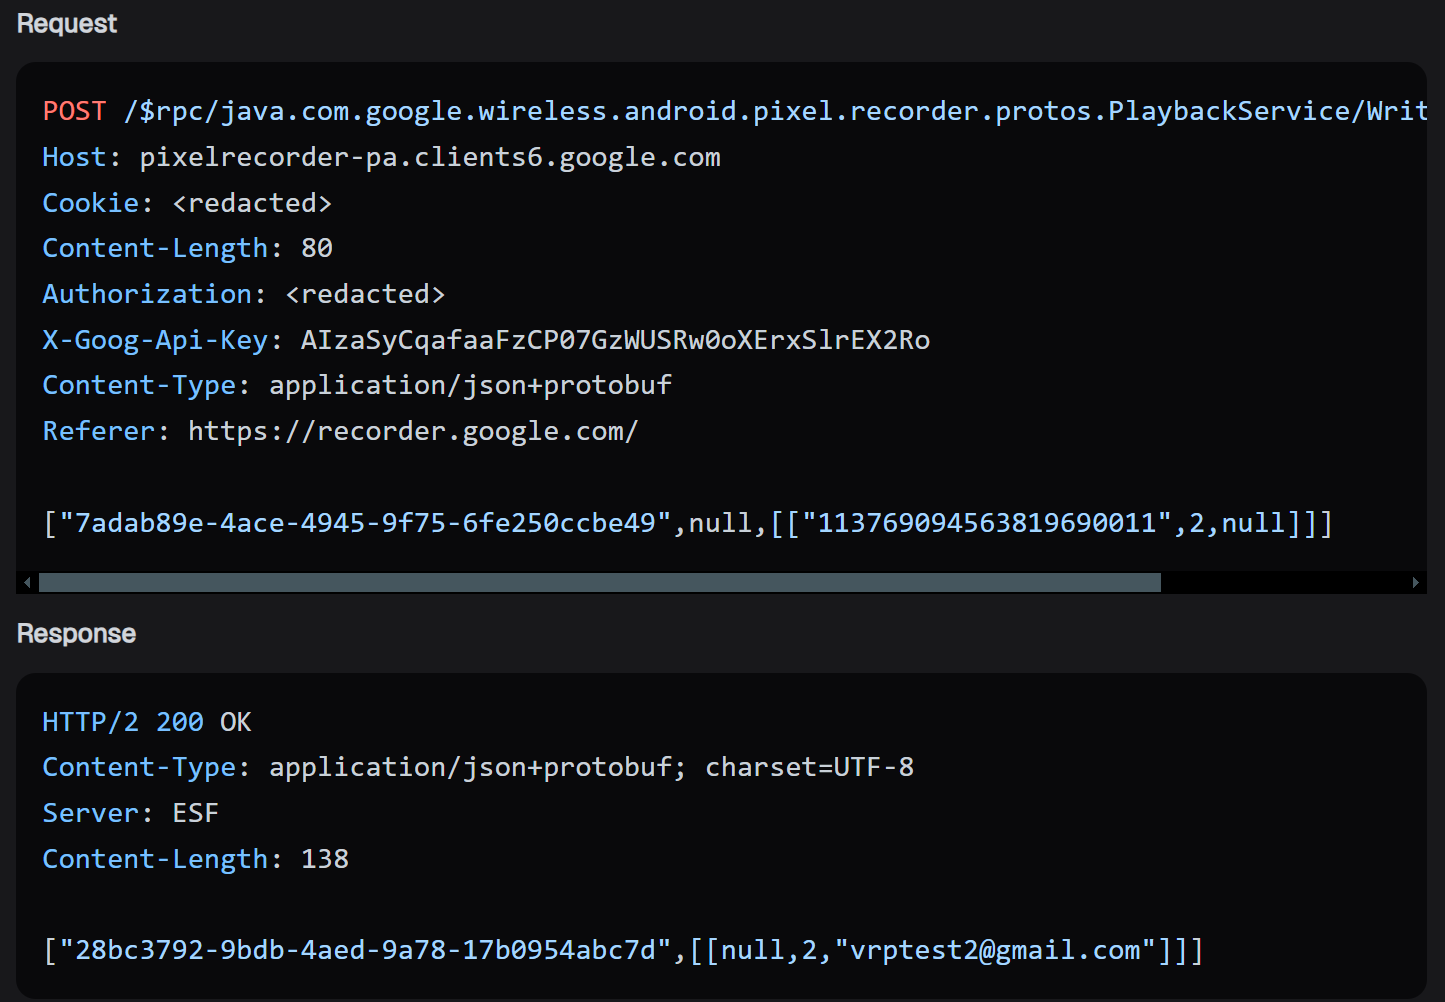
Тут в дело вступил Натан, который нашёл Pixel Recorder — API, позволяющий конвертировать Gaia ID в адрес электронной почты.


Исследователи передали Google информацию о проблеме в сентябре 2024 года. А в этом месяце разработчики устранили уязвимость.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru