


В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

Google устранила две уязвимости, которые в связке позволяли раскрыть адреса электронной почты пользователей YouTube. Для тех, кто пытался использовать видеохостинг анонимно, это была серьёзная проблема.

На бреши обратили внимание исследователи Brutecat (brutecat.com) и Натан (schizo.org). По их словам, YouTube и API Pixel Recorder можно было использовать для получения идентификаторов пользователей и конвертации их в имейлы.

Поскольку платформой пользуются многие активисты и информаторы государственного уровня, эксплуатация описанных уязвимостей может угрожать раскрытием их личностей.

Первую часть этого вектора атаки выявил Brutecat после изучения API Google Internal People. Как обнаружил исследователь, функциональность «blocking» требует обфусцированные данные Gaia ID и отображаемое имя.

Gaia ID — уникальный внутренний идентификатор, который Google использует на всех своих веб-ресурсах. Этот идентификатор предназначается исключительно для использования внутри проектов интернет-гиганта и не должен «торчать наружу».

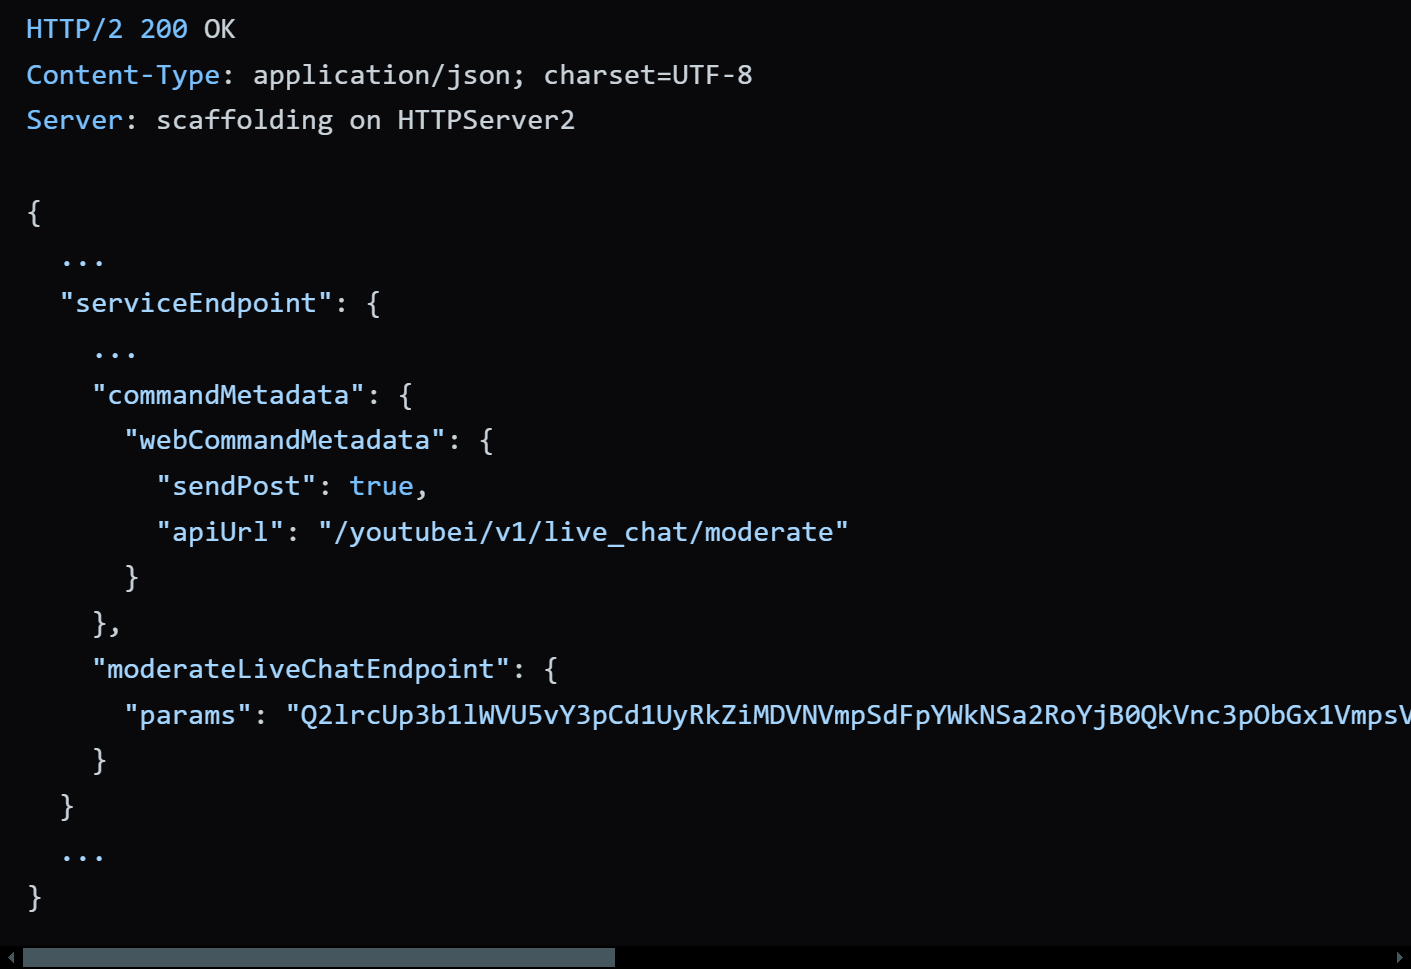
После ряда тестов Brutecat выяснил, что при попытке заблокировать кого-либо в чате на YouTube платформа раскрывает обфусцированный Gaia ID пользователя. Это происходит в ответ на API-запрос /youtube/v1/live_chat/get_item_context_menu.

Зашифрованные base64 данные при раскрытии как раз выдавали идентификатор:


Модифицируя упомянутый вызов API, Brutecat смогут получить Gaia ID любого канала на YouTube, включая тех, кто пытался скрыть свои данные. После этого специалисты начали думать, как добыть имел при наличии идентификатора Gaia.

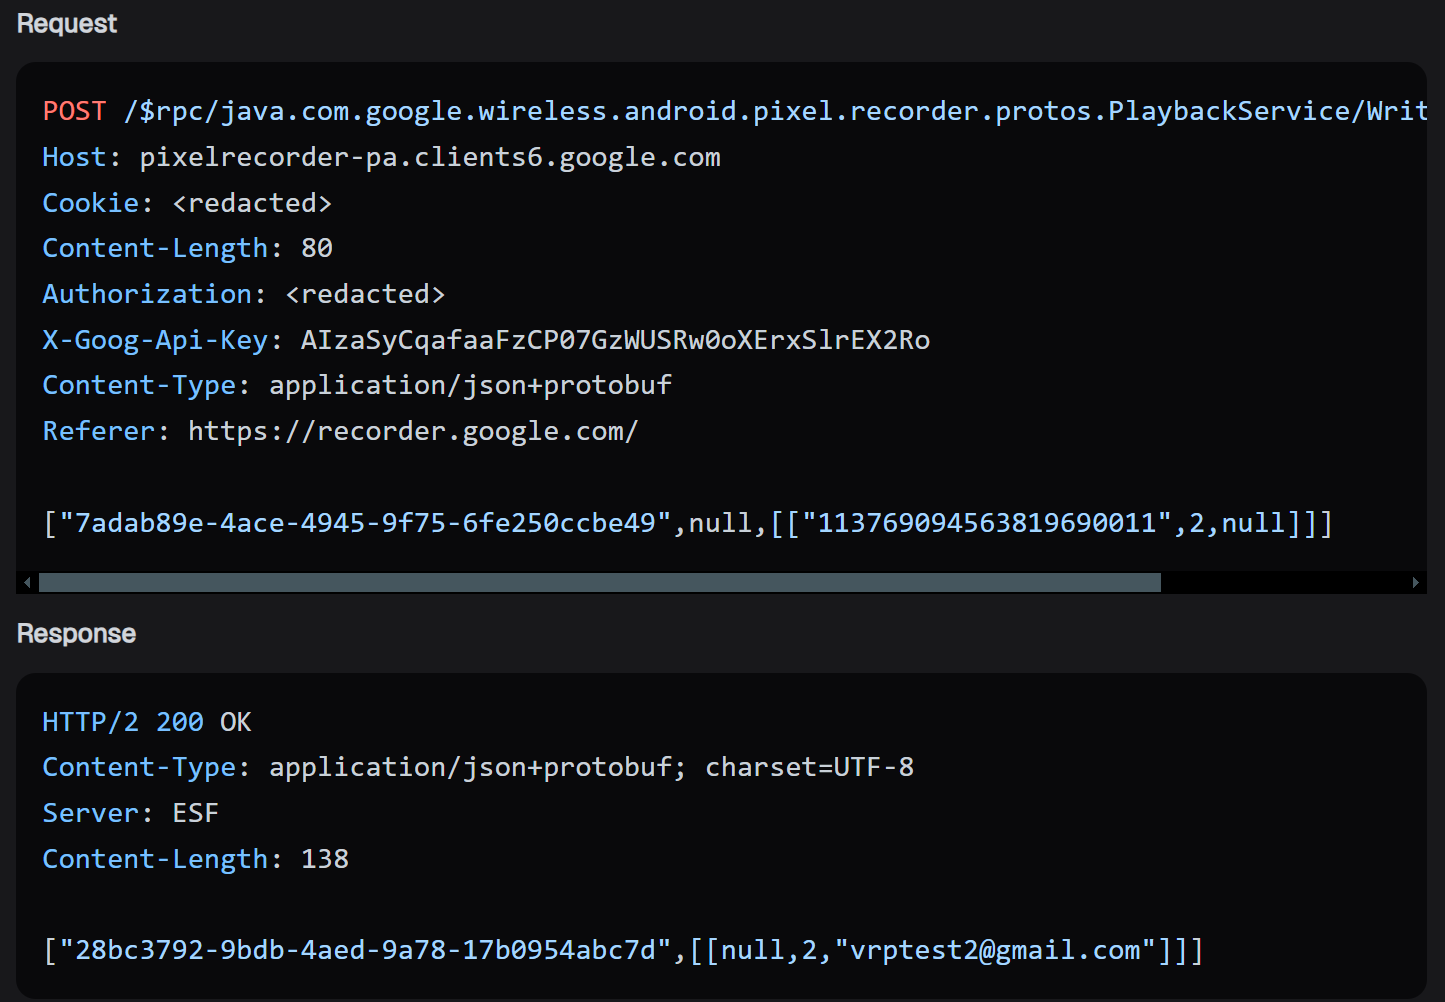
Тут в дело вступил Натан, который нашёл Pixel Recorder — API, позволяющий конвертировать Gaia ID в адрес электронной почты.


Исследователи передали Google информацию о проблеме в сентябре 2024 года. А в этом месяце разработчики устранили уязвимость.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru