


Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Согласно опросу ИТ и ИБ-специалистов российских нефтегазовых компаний, проведенному ГК «Гарда», 39% респондентов считают несанкционированный доступ к информационным и промышленным системам основной угрозой. Наиболее уязвимыми объектами участники исследования назвали центры обработки данных (ЦОД).

Наибольшую обеспокоенность среди специалистов вызывает несанкционированный доступ к системам (39%). Существенно меньшее число респондентов отмечают утечки или повреждение информации (14%) и фальсификацию данных (11%).

Другие угрозы, упомянутые в ходе опроса:

  • Атаки с использованием эксплойтов, червей и троянов – 10%;
  • DDoS-атаки, нарушение правил хранения данных – 7%;
  • Фишинговые атаки – 7%;
  • Атаки типа Man in the Middle (MITM) – 3%;
  • Эксплуатация уязвимостей в сетевых протоколах – 2%.

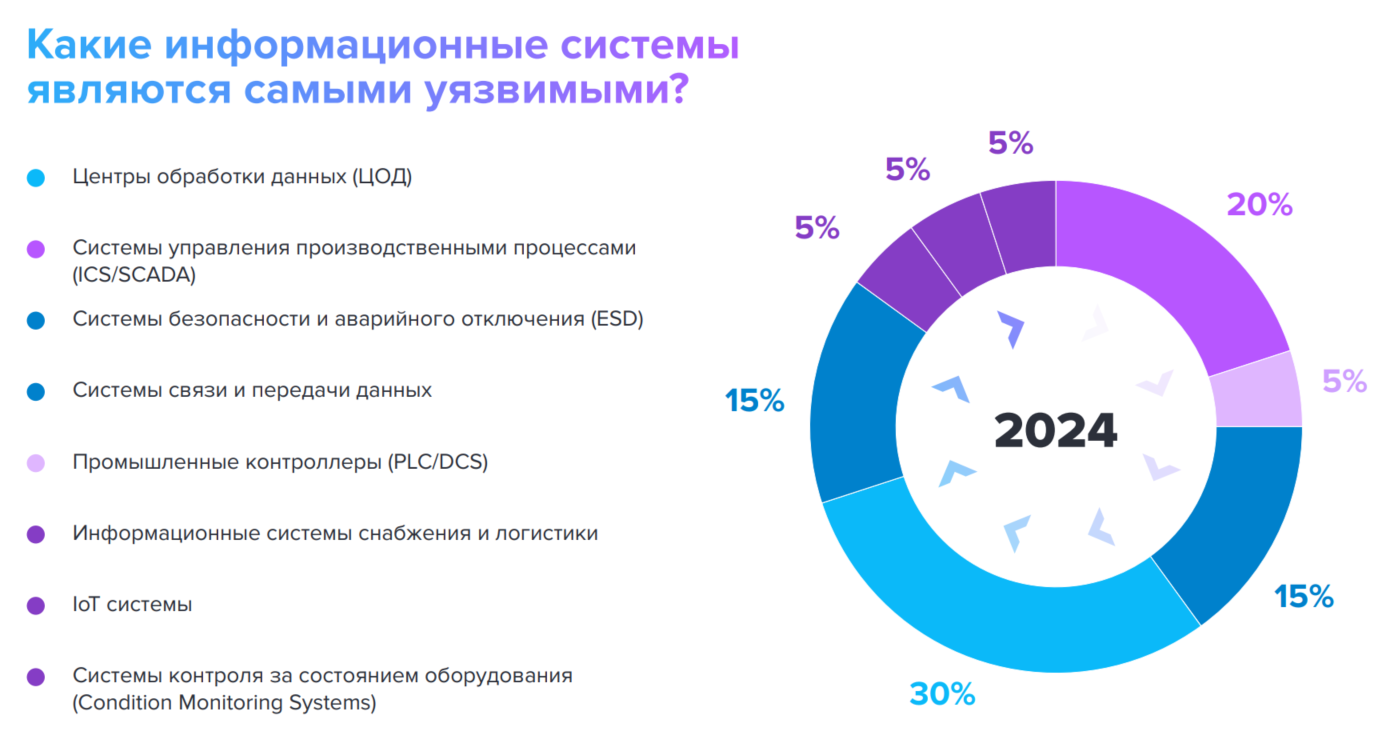
Наиболее подверженными киберугрозам участники опроса считают:

  • ЦОД (30%) – критически важные узлы инфраструктуры, которые, по мнению специалистов, наиболее уязвимы;
  • Системы управления производственными процессами (ICS/SCADA) (20%);
  • Системы безопасности и аварийного отключения (ESD), а также системы связи и передачи данных (по 15%);
  • Промышленные контроллеры (PLC/DCS), IoT-системы, информационные системы снабжения и логистики, а также системы мониторинга оборудования (по 5%).

Наиболее важными категориями данных для защиты респонденты назвали:

  • ERP-системы и хранимые в них данные – 18%;
  • Промысловые данные и сведения о клиентах, партнерах и дистрибьюторах – по 15%;
  • Данные о хранении и транспортировке, геолого-геофизическая информация – по 12%;
  • Правила и регламенты в области безопасности и охраны труда – 6%;
  • Информация о проверках оборудования – 3%.

Среди ключевых средств информационной безопасности, используемых в нефтегазовых компаниях, респонденты отметили:

  • Межсетевые экраны (NGFW, WAF, DBF, FW);
  • DLP-системы;
  • Системы предотвращения вторжений (IDS/IPS);
  • Антивирусные решения;
  • Криптошлюзы.

Опрос демонстрирует высокий уровень внимания к защите инфраструктуры нефтегазовой отрасли, однако также подчеркивает необходимость дальнейшего развития мер информационной безопасности.

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru