


Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Согласно опросу ИТ и ИБ-специалистов российских нефтегазовых компаний, проведенному ГК «Гарда», 39% респондентов считают несанкционированный доступ к информационным и промышленным системам основной угрозой. Наиболее уязвимыми объектами участники исследования назвали центры обработки данных (ЦОД).

Наибольшую обеспокоенность среди специалистов вызывает несанкционированный доступ к системам (39%). Существенно меньшее число респондентов отмечают утечки или повреждение информации (14%) и фальсификацию данных (11%).

Другие угрозы, упомянутые в ходе опроса:

  • Атаки с использованием эксплойтов, червей и троянов – 10%;
  • DDoS-атаки, нарушение правил хранения данных – 7%;
  • Фишинговые атаки – 7%;
  • Атаки типа Man in the Middle (MITM) – 3%;
  • Эксплуатация уязвимостей в сетевых протоколах – 2%.

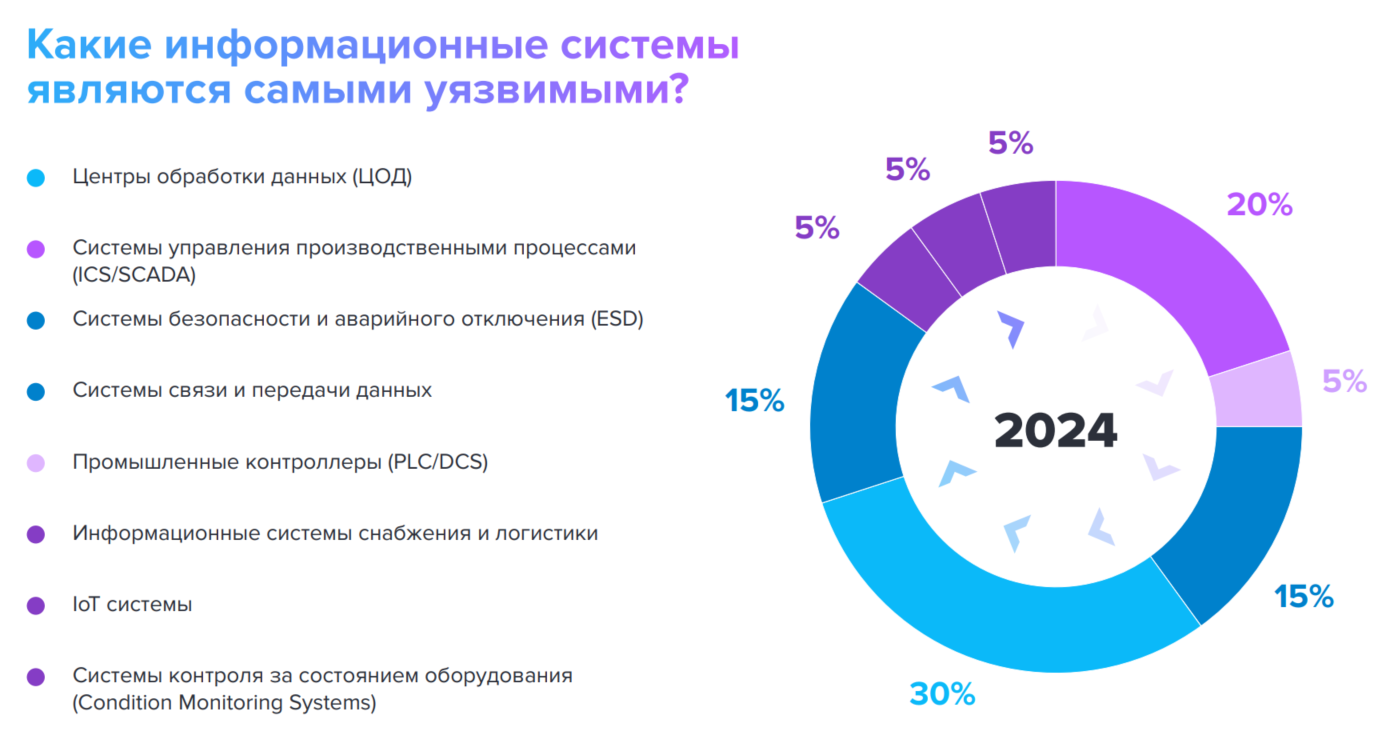
Наиболее подверженными киберугрозам участники опроса считают:

  • ЦОД (30%) – критически важные узлы инфраструктуры, которые, по мнению специалистов, наиболее уязвимы;
  • Системы управления производственными процессами (ICS/SCADA) (20%);
  • Системы безопасности и аварийного отключения (ESD), а также системы связи и передачи данных (по 15%);
  • Промышленные контроллеры (PLC/DCS), IoT-системы, информационные системы снабжения и логистики, а также системы мониторинга оборудования (по 5%).

Наиболее важными категориями данных для защиты респонденты назвали:

  • ERP-системы и хранимые в них данные – 18%;
  • Промысловые данные и сведения о клиентах, партнерах и дистрибьюторах – по 15%;
  • Данные о хранении и транспортировке, геолого-геофизическая информация – по 12%;
  • Правила и регламенты в области безопасности и охраны труда – 6%;
  • Информация о проверках оборудования – 3%.

Среди ключевых средств информационной безопасности, используемых в нефтегазовых компаниях, респонденты отметили:

  • Межсетевые экраны (NGFW, WAF, DBF, FW);
  • DLP-системы;
  • Системы предотвращения вторжений (IDS/IPS);
  • Антивирусные решения;
  • Криптошлюзы.

Опрос демонстрирует высокий уровень внимания к защите инфраструктуры нефтегазовой отрасли, однако также подчеркивает необходимость дальнейшего развития мер информационной безопасности.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru