


Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Почти треть российских нефтегазовых компаний считают свои ЦОД уязвимыми

Согласно опросу ИТ и ИБ-специалистов российских нефтегазовых компаний, проведенному ГК «Гарда», 39% респондентов считают несанкционированный доступ к информационным и промышленным системам основной угрозой. Наиболее уязвимыми объектами участники исследования назвали центры обработки данных (ЦОД).

Наибольшую обеспокоенность среди специалистов вызывает несанкционированный доступ к системам (39%). Существенно меньшее число респондентов отмечают утечки или повреждение информации (14%) и фальсификацию данных (11%).

Другие угрозы, упомянутые в ходе опроса:

  • Атаки с использованием эксплойтов, червей и троянов – 10%;
  • DDoS-атаки, нарушение правил хранения данных – 7%;
  • Фишинговые атаки – 7%;
  • Атаки типа Man in the Middle (MITM) – 3%;
  • Эксплуатация уязвимостей в сетевых протоколах – 2%.

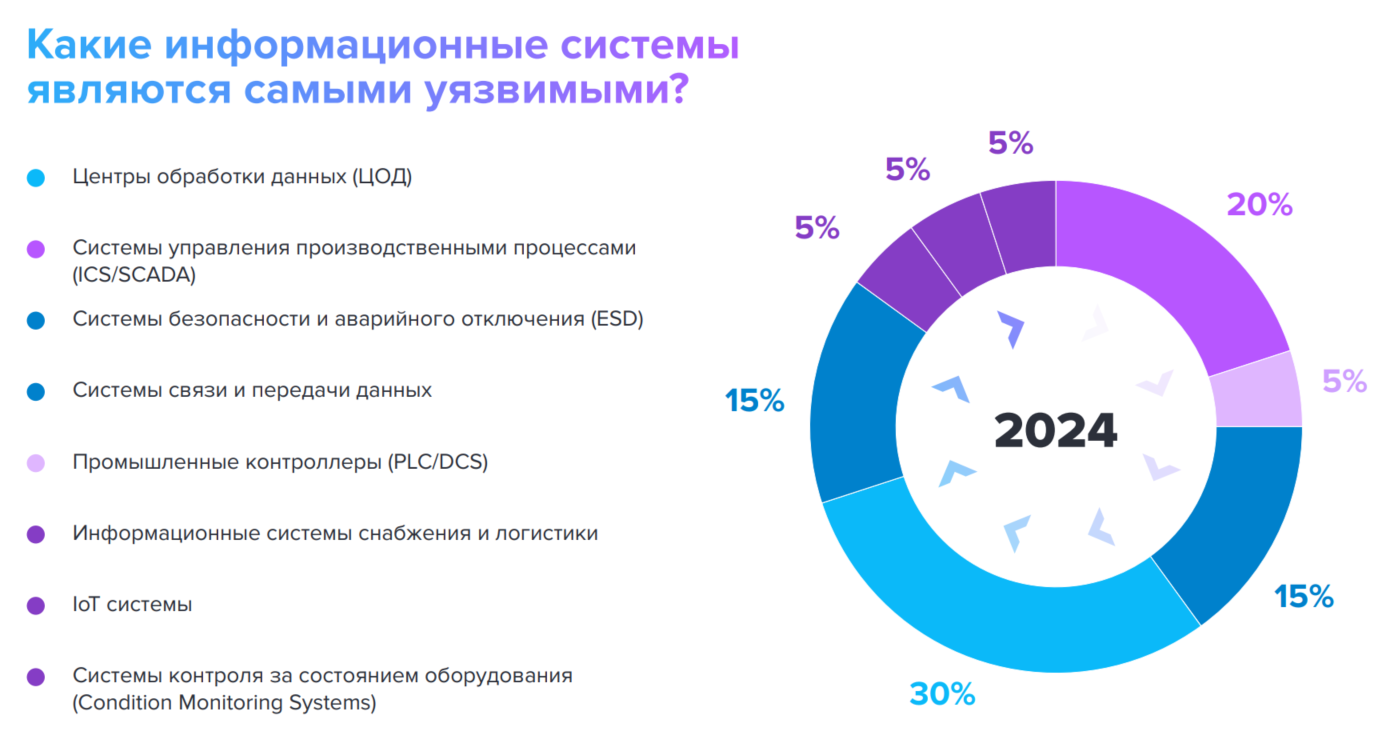
Наиболее подверженными киберугрозам участники опроса считают:

  • ЦОД (30%) – критически важные узлы инфраструктуры, которые, по мнению специалистов, наиболее уязвимы;
  • Системы управления производственными процессами (ICS/SCADA) (20%);
  • Системы безопасности и аварийного отключения (ESD), а также системы связи и передачи данных (по 15%);
  • Промышленные контроллеры (PLC/DCS), IoT-системы, информационные системы снабжения и логистики, а также системы мониторинга оборудования (по 5%).

Наиболее важными категориями данных для защиты респонденты назвали:

  • ERP-системы и хранимые в них данные – 18%;
  • Промысловые данные и сведения о клиентах, партнерах и дистрибьюторах – по 15%;
  • Данные о хранении и транспортировке, геолого-геофизическая информация – по 12%;
  • Правила и регламенты в области безопасности и охраны труда – 6%;
  • Информация о проверках оборудования – 3%.

Среди ключевых средств информационной безопасности, используемых в нефтегазовых компаниях, респонденты отметили:

  • Межсетевые экраны (NGFW, WAF, DBF, FW);
  • DLP-системы;
  • Системы предотвращения вторжений (IDS/IPS);
  • Антивирусные решения;
  • Криптошлюзы.

Опрос демонстрирует высокий уровень внимания к защите инфраструктуры нефтегазовой отрасли, однако также подчеркивает необходимость дальнейшего развития мер информационной безопасности.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru