


Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

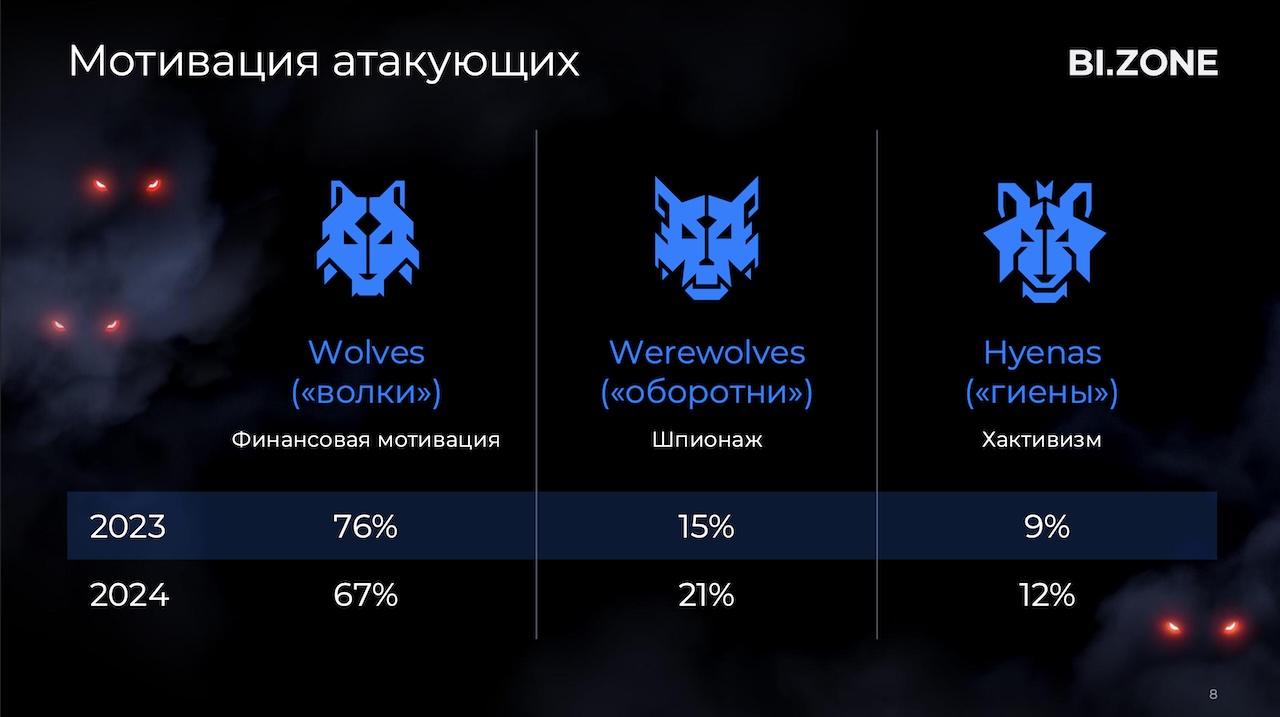
Согласно исследованию Threat Zone 2025, две трети кибератак на российские компании в 2024 году имели финансовую мотивацию. Однако их доля снизилась с 76% в 2023 году до 67%, что преступники компенсировали ростом суммы выкупа.

По данным BI.ZONE, вымогатели теперь тщательнее анализируют финансовое состояние компаний, рассчитывая максимальный возможный размер платежа за расшифровку данных и восстановление доступа.

Доля атак с целью кибершпионажа выросла до 21% (против 15% в 2023 году). Некоторые группировки сочетают шпионаж с вымогательством, извлекая чувствительные данные уже после атаки. Этот метод также применяется в хактивизме: похищенная информация выкладывается в открытый доступ.

Хактивизм продемонстрировал рост: на его долю пришлось 12% атак (9% в 2023 году). Новым трендом стал детальный анализ похищенных данных для использования в последующих атаках. Также аналитики зафиксировали усиление сотрудничества между различными группировками.

Фишинг остаётся основным способом атаки, но его доля сократилась с 68% в 2023 году до 57% к концу 2024-го. Злоумышленники чаще рассылали фишинговые письма от имени госструктур и регуляторов, что может быть связано с ростом атак на государственные учреждения.


Другие популярные методы:

  • Использование легитимных учётных записей — 27%. Киберпреступники получают к ним доступ через утечки данных, стилеры или перебор паролей.
  • Эксплуатация уязвимостей в ПО — 13%.
  • Атаки через подрядчиков и партнёров — 5%, что вдвое больше, чем в 2023 году.

На поздних стадиях атак злоумышленники стали чаще использовать малоизвестные легитимные инструменты для обхода систем защиты.

В 2024 году значительно выросла доля атак на госсектор — 15% (против 9% в 2023-м). Финансовый сектор занял второе место (13%), а транспорт и логистика остались на третьем (11%). В то же время атаки на розничную торговлю сократились с 15% до 4%.

По словам Теймура Хеирхабарова, директора департамента мониторинга, реагирования и исследования киберугроз BI.ZONE, изменения связаны с активностью хактивистов, пик которой пришёлся на третий квартал 2024 года. В этот период каждая пятая атака была нацелена на госучреждения.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru