


Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

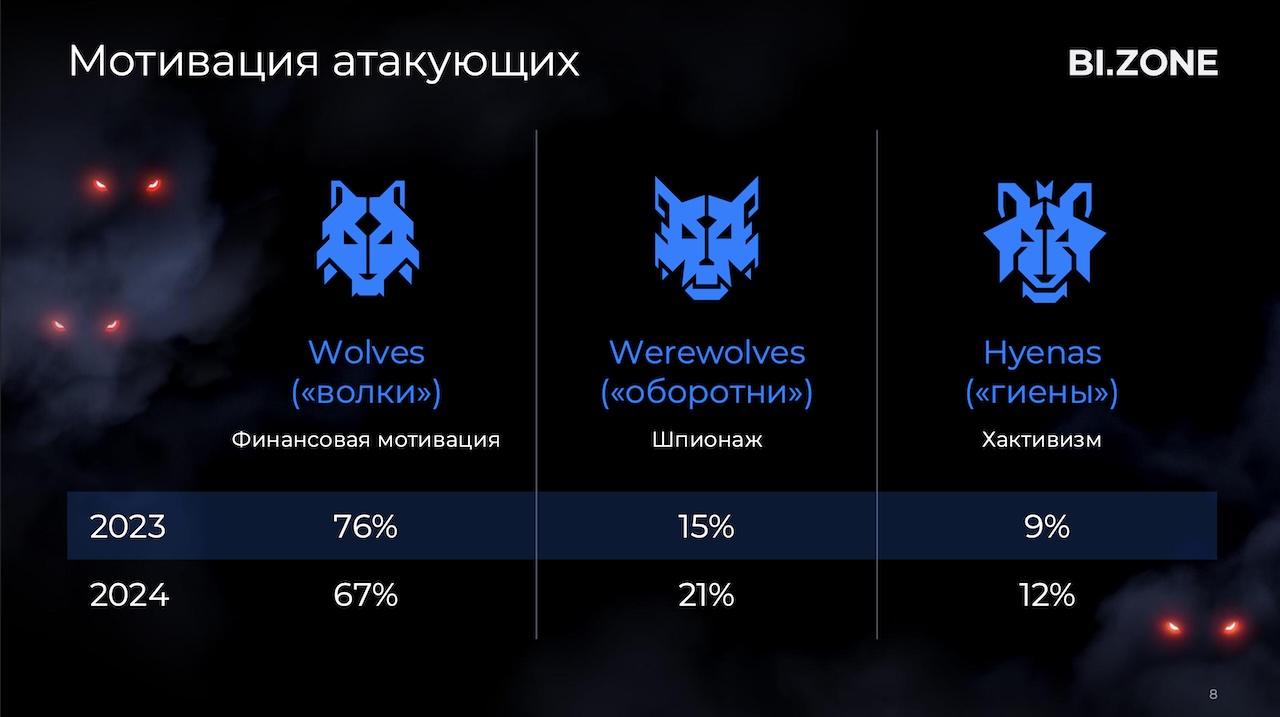
Согласно исследованию Threat Zone 2025, две трети кибератак на российские компании в 2024 году имели финансовую мотивацию. Однако их доля снизилась с 76% в 2023 году до 67%, что преступники компенсировали ростом суммы выкупа.

По данным BI.ZONE, вымогатели теперь тщательнее анализируют финансовое состояние компаний, рассчитывая максимальный возможный размер платежа за расшифровку данных и восстановление доступа.

Доля атак с целью кибершпионажа выросла до 21% (против 15% в 2023 году). Некоторые группировки сочетают шпионаж с вымогательством, извлекая чувствительные данные уже после атаки. Этот метод также применяется в хактивизме: похищенная информация выкладывается в открытый доступ.

Хактивизм продемонстрировал рост: на его долю пришлось 12% атак (9% в 2023 году). Новым трендом стал детальный анализ похищенных данных для использования в последующих атаках. Также аналитики зафиксировали усиление сотрудничества между различными группировками.

Фишинг остаётся основным способом атаки, но его доля сократилась с 68% в 2023 году до 57% к концу 2024-го. Злоумышленники чаще рассылали фишинговые письма от имени госструктур и регуляторов, что может быть связано с ростом атак на государственные учреждения.


Другие популярные методы:

  • Использование легитимных учётных записей — 27%. Киберпреступники получают к ним доступ через утечки данных, стилеры или перебор паролей.
  • Эксплуатация уязвимостей в ПО — 13%.
  • Атаки через подрядчиков и партнёров — 5%, что вдвое больше, чем в 2023 году.

На поздних стадиях атак злоумышленники стали чаще использовать малоизвестные легитимные инструменты для обхода систем защиты.

В 2024 году значительно выросла доля атак на госсектор — 15% (против 9% в 2023-м). Финансовый сектор занял второе место (13%), а транспорт и логистика остались на третьем (11%). В то же время атаки на розничную торговлю сократились с 15% до 4%.

По словам Теймура Хеирхабарова, директора департамента мониторинга, реагирования и исследования киберугроз BI.ZONE, изменения связаны с активностью хактивистов, пик которой пришёлся на третий квартал 2024 года. В этот период каждая пятая атака была нацелена на госучреждения.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru