


В реализациях LTE и 5G нашли более 100 уязвимостей

В реализациях LTE и 5G нашли более 100 уязвимостей

В реализациях LTE и 5G нашли более 100 уязвимостей

Группа исследователей раскрыла подробности более 100 уязвимостей, затрагивающих реализации LTE и 5G. Злоумышленники могут использовать эти бреши для ограничения доступа к сервисам и получения контроля над ядром сотовой сети.

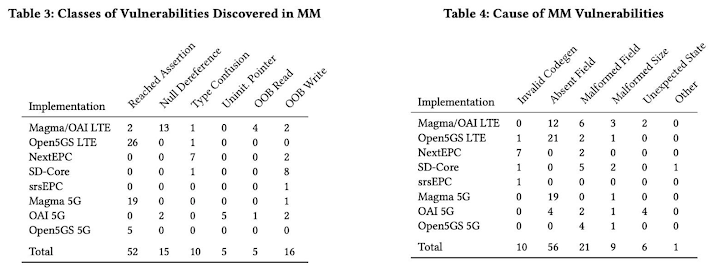
Специалисты нашли в общей сложности 119 уязвимостей, которым присвоены 97 уникальных идентификаторов CVE. Они охватывают семь реализаций LTE (Open5GS, Magma, OpenAirInterface, Athonet, SD-Core, NextEPC, srsRAN) и три реализации 5G (Open5GS, Magma, OpenAirInterface).

Результаты исследования представлены в отчёте «RANsacked: A Domain-Informed Approach for Fuzzing LTE and 5G RAN-Core Interfaces» (PDF).

«Каждую из выявленных уязвимостей можно использовать для  вывода из строя всех сотовых коммуникаций (телефонных звонков, сообщений и передачи данных) в масштабах целого города», — отмечают исследователи.

«Условный атакующий может выводить из строя узлы управления мобильностью (MME) в сетях LTE или функции управления доступом и мобильностью (AMF) в сетях 5G. Для этого нужно отправить всего один небольшой пакет данных через сеть, при этом нет необходимости использовать сим-карту или проходить аутентификацию».


Экспертам удалось наткнуться на бреши в ходе экспериментов с фаззингом, объектом которого стали интерфейсы Radio Access Network (RAN), способные принимать данные напрямую от мобильных устройств и базовых станций.

Исследователи подчеркнули, что многие из выявленных уязвимостей связаны с переполнением буфера и ошибками управления памятью, которые могут быть использованы для проникновения в ядро сотовой сети.

Это, в свою очередь, позволяет злоумышленникам отслеживать местоположение абонентов и получать данные о соединении в масштабах города. Соответствующий эксплойт открывает возможность для целевых атак на конкретных пользователей.

Кроме того, проблемы делятся на две основные категории:

  1. Те, которые могут быть использованы любым неавторизованным мобильным устройством.
  2. Те, которые могут эксплуатироваться злоумышленником, получившим контроль над базовой станцией или фемтосотой.

Из 119 обнаруженных уязвимостей:

  • 79 касались реализации MME,
  • 36 — реализации AMF,
  • 4 — реализации SGW.

Кроме того, 25 уязвимостей позволяли проводить атаки на предаутентификацию в Non-Access Stratum (NAS) с любого произвольного мобильного устройства.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru