


Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Злоумышленники могут получать полный доступ к учетным записям пользователей Telegram, используя злонамеренные QR-коды. Этому способствуют невысокий уровень цифровой грамотности пользователей и недостаточная защита мессенджера.

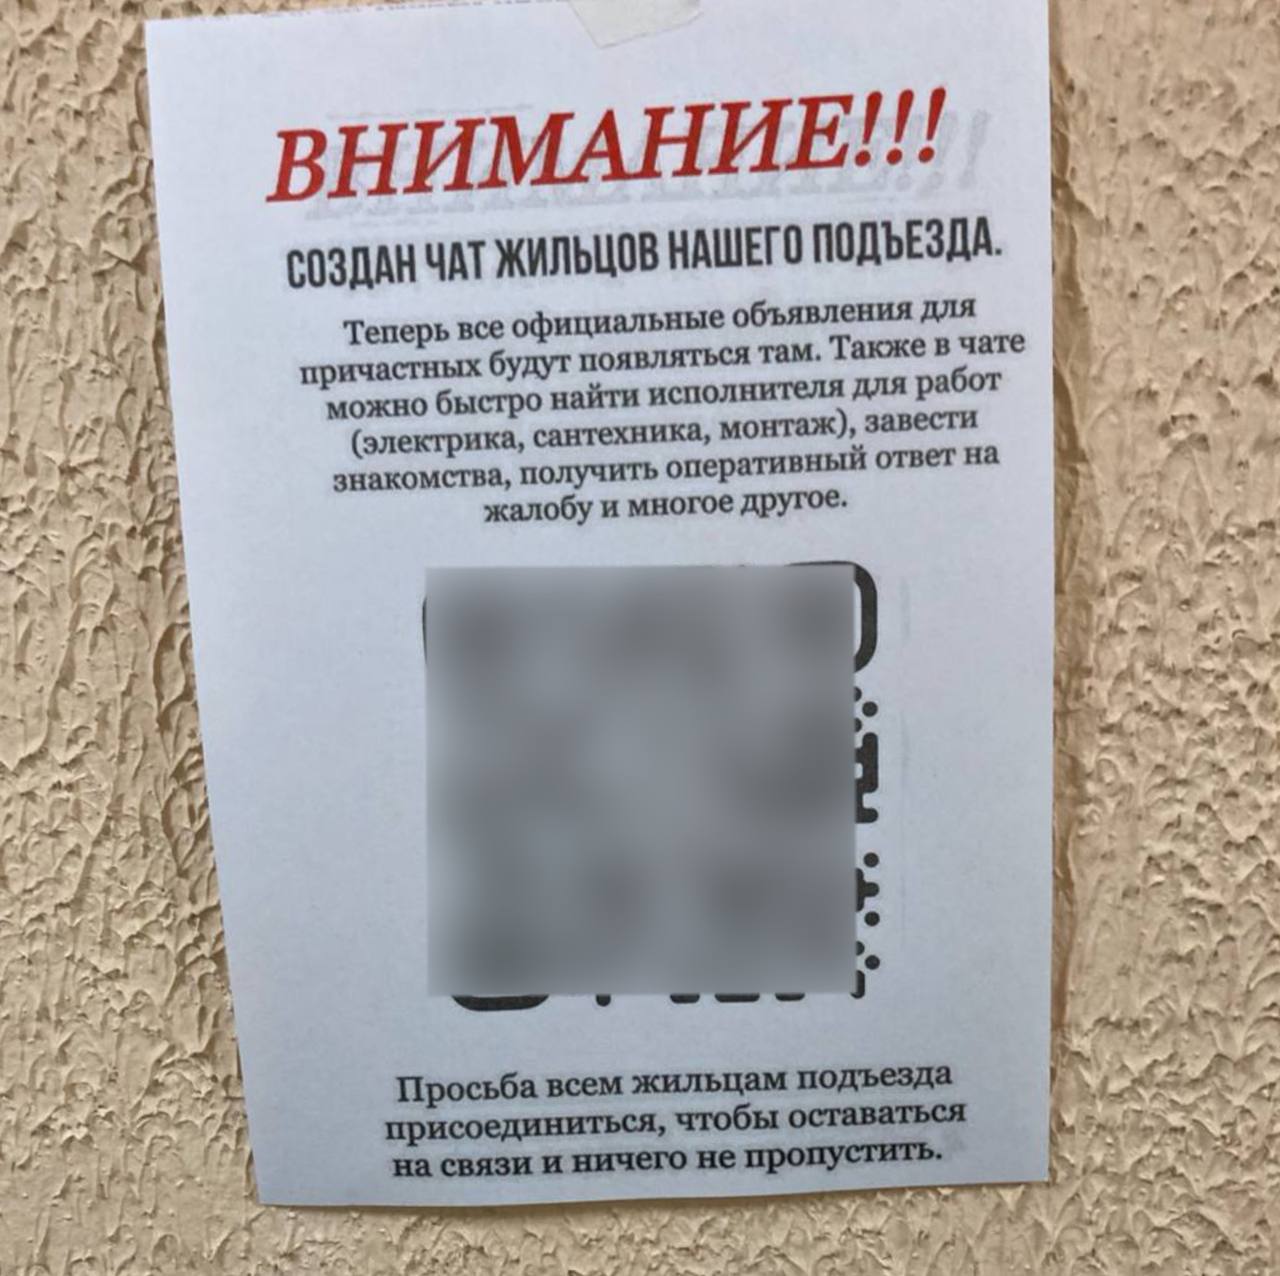
По словам ведущего аналитика Mobile Research Group Эльдара Муртазина, мошенники внедряют вредоносные ссылки в QR-коды, которые размещают на объявлениях и рекламных материалах в общественных местах.

Пользователи, сканируя такие коды, часто не задумываются о возможных последствиях, а Telegram, в свою очередь, не всегда обеспечивает достаточный уровень внутренней защиты.

Механизм атаки подробно описал главный эксперт «Лаборатории Касперского» Сергей Голованов:

«Когда пользователь сканирует вредоносный QR-код, мессенджер открывается и отображает запрос на подключение стороннего устройства. Если включена двухфакторная аутентификация, Telegram попросит ввести соответствующий код. После этого злоумышленники получают доступ ко всем контактам и переписке пользователя, за исключением сообщений в секретных чатах».

Голованов подчеркнул, что мошенники делают ставку на невнимательность и низкий уровень знаний пользователей о цифровой безопасности. Он настоятельно рекомендует активировать двухфакторную аутентификацию в Telegram и тщательно проверять ресурсы, на которые перенаправляет QR-код.

Случаи размещения таких злонамеренных QR-кодов уже зафиксированы в нескольких российских городах, включая Москву, Санкт-Петербург и Вологду.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru