


Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Злоумышленники могут получать полный доступ к учетным записям пользователей Telegram, используя злонамеренные QR-коды. Этому способствуют невысокий уровень цифровой грамотности пользователей и недостаточная защита мессенджера.

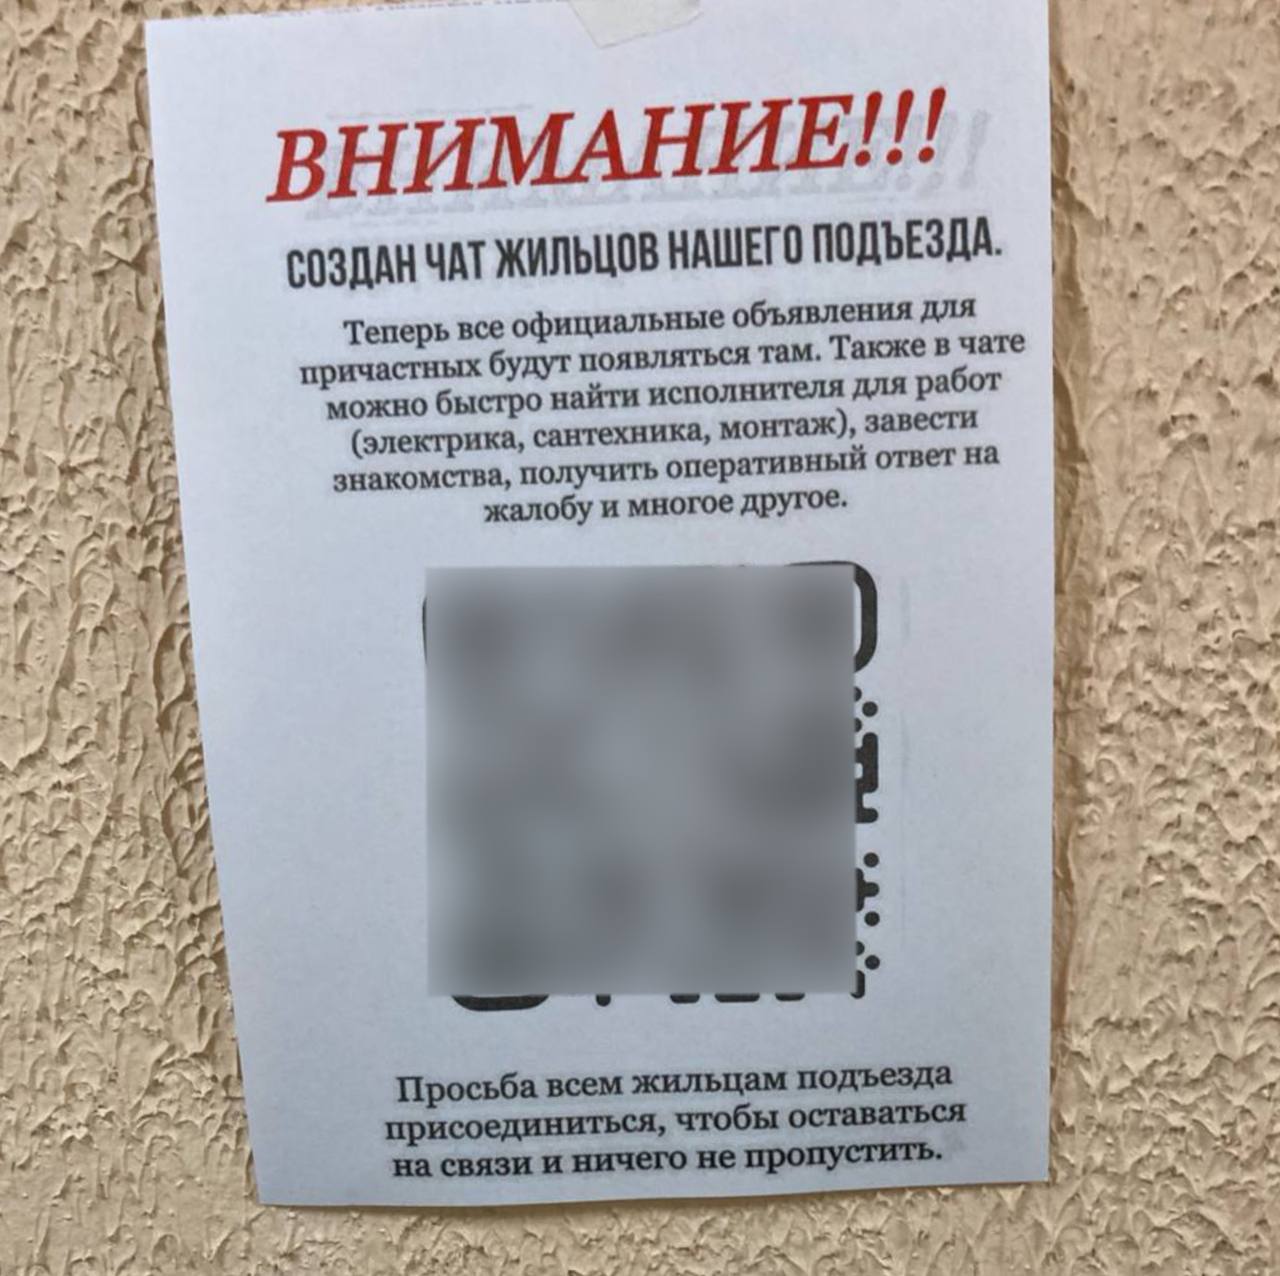
По словам ведущего аналитика Mobile Research Group Эльдара Муртазина, мошенники внедряют вредоносные ссылки в QR-коды, которые размещают на объявлениях и рекламных материалах в общественных местах.

Пользователи, сканируя такие коды, часто не задумываются о возможных последствиях, а Telegram, в свою очередь, не всегда обеспечивает достаточный уровень внутренней защиты.

Механизм атаки подробно описал главный эксперт «Лаборатории Касперского» Сергей Голованов:

«Когда пользователь сканирует вредоносный QR-код, мессенджер открывается и отображает запрос на подключение стороннего устройства. Если включена двухфакторная аутентификация, Telegram попросит ввести соответствующий код. После этого злоумышленники получают доступ ко всем контактам и переписке пользователя, за исключением сообщений в секретных чатах».

Голованов подчеркнул, что мошенники делают ставку на невнимательность и низкий уровень знаний пользователей о цифровой безопасности. Он настоятельно рекомендует активировать двухфакторную аутентификацию в Telegram и тщательно проверять ресурсы, на которые перенаправляет QR-код.

Случаи размещения таких злонамеренных QR-кодов уже зафиксированы в нескольких российских городах, включая Москву, Санкт-Петербург и Вологду.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru