


Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Красногвардейский районный суд Санкт-Петербурга отклонил иск местного жителя Вадима Матвеева к Роскомнадзору, связанный с замедлением работы видеохостинга YouTube.

По словам истца, Роскомнадзор не обеспечил должного контроля за действиями компании Google, что, по его мнению, нарушает права граждан на доступ к ресурсу.

Матвеев считает, что это противоречит конституционному принципу признания идеологического многообразия в России и препятствует свободному обмену информацией.

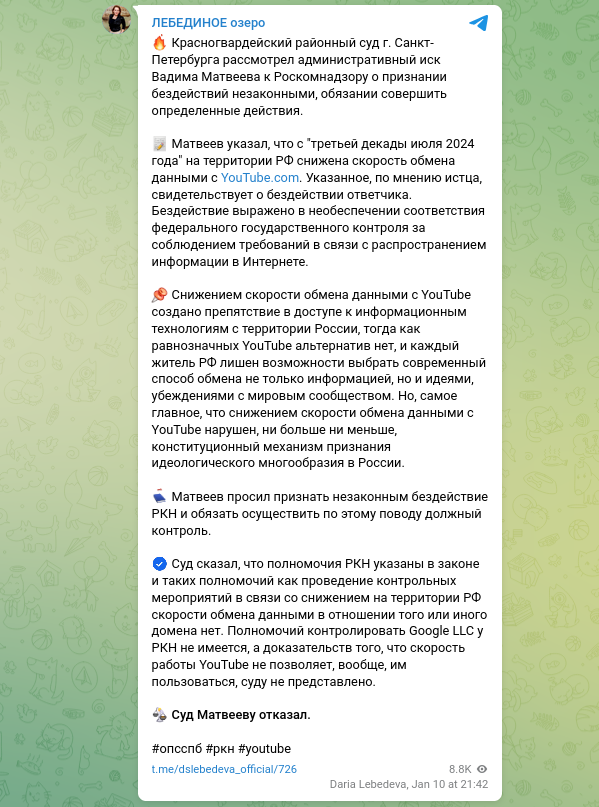
«Вадим Матвеев указал, что с третьей декады июля 2024 года на территории РФ наблюдается снижение скорости обмена данными с YouTube.com. Это, по его мнению, свидетельствует о бездействии ответчика, которое выражается в отсутствии надлежащего контроля за соблюдением требований, связанных с распространением информации в интернете. В своем иске истец просил признать бездействие Роскомнадзора незаконным и обязать ведомство провести соответствующие контрольные мероприятия», — сообщила руководитель объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в официальном телеграм-канале.


Суд отказал в удовлетворении иска. В своем решении он указал, что Роскомнадзор не обладает полномочиями для проведения контрольных мероприятий, связанных с уменьшением скорости обмена данными на территории РФ для конкретного домена.

«Роскомнадзор не имеет полномочий контролировать действия Google LLC, а доказательств того, что снижение скорости работы YouTube делает ресурс полностью недоступным, суду предоставлено не было», — подчеркнула Дарья Лебедева.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru