


МВД предупреждает об активизации фейковых работодателей

МВД предупреждает об активизации фейковых работодателей

МВД предупреждает об активизации фейковых работодателей

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупреждает об активизации мошенничества, связанного с распространением вредоносных программ под видом предложений о работе.

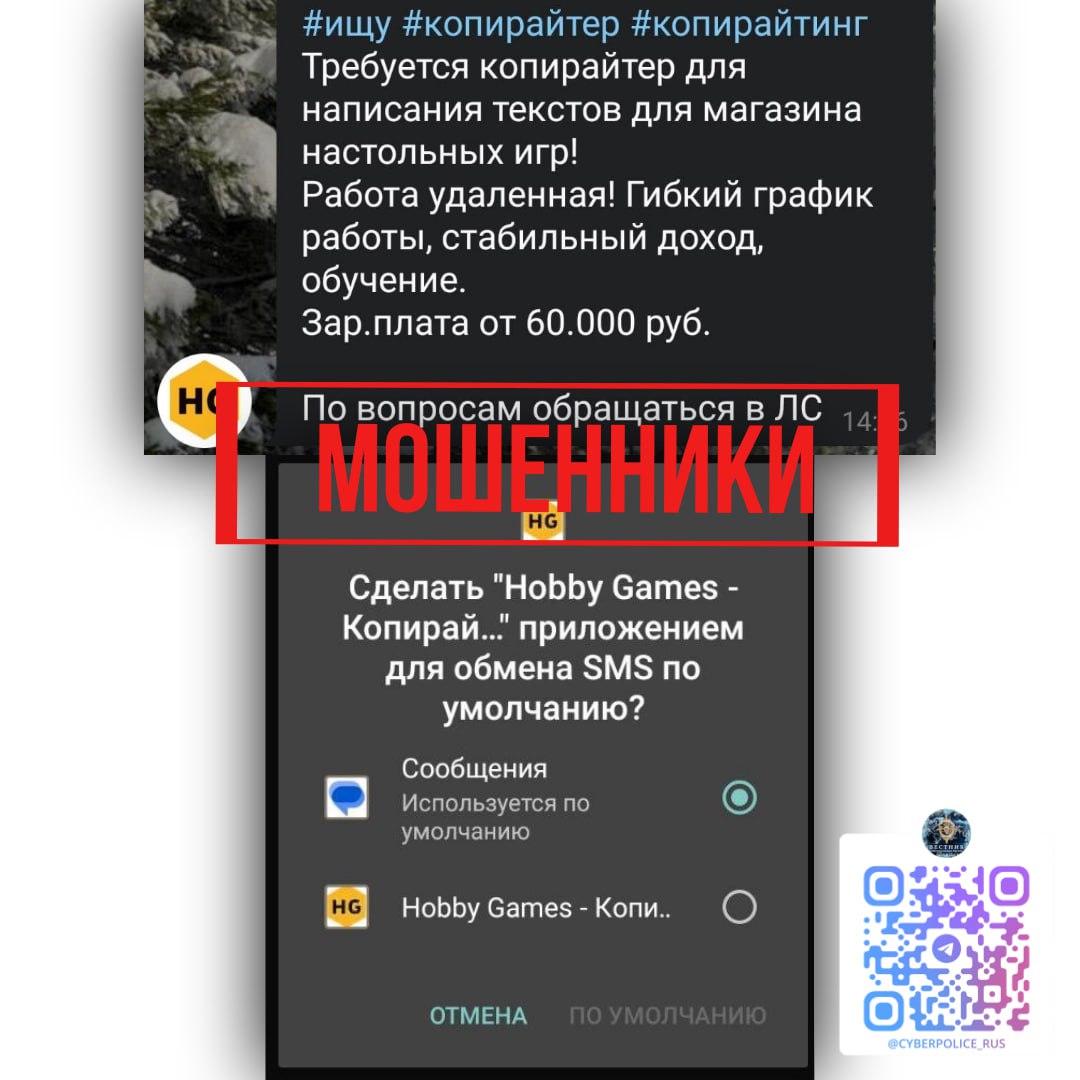
Как сообщает официальный телеграм-канал УБК МВД России «Вестник киберполиции России», злоумышленники публикуют объявления о вакансиях от имени реальных компаний, преимущественно в мессенджерах.

Чаще всего речь идет о вакансиях копирайтеров с возможностью удаленной работы и гибкого графика, что делает предложение особенно привлекательным для потенциальных соискателей.

Для выполнения работы мошенники предлагают установить специальное приложение, якобы необходимое для выполнения профессиональных обязанностей.

После установки пользователь должен предоставить приложению все требуемые разрешения.

На деле это приложение предназначено для перехвата СМС-сообщений. Таким образом злоумышленники получают доступ к онлайн-банкингу и личным кабинетам пользователей на портале Госуслуг, что открывает возможности для дальнейшего хищения средств и персональных данных.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru