


Под воздействием мошенников в России совершили более 40 поджогов

Под воздействием мошенников в России совершили более 40 поджогов

Под воздействием мошенников в России совершили более 40 поджогов

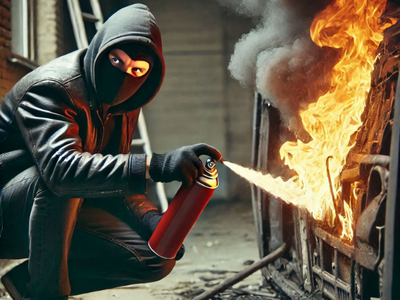
По подсчетам ТАСС, в России за последние 10 дней произошло более 40 поджогов различных объектов. Люди шли на преступления под воздействием телефонных мошенников.

По данным правоохранительных органов, которые собрал ТАСС, по заданию злоумышленников люди поджигали банкоматы, служебные автомобили, производили взрывы пиротехники.

Поджоги и взрывы отмечены Москве и области, Санкт-Петербурге и Ленинградской области, Новосибирске, Владивостоке, Перми, Курске, Ставропольском крае.

Как отмечает источник ТАСС, чаще всего люди поддаются на психологические манипуляции, пытаясь вернуть похищенные деньги. Среди тех, кто пошел на противоправные действия, много пенсионеров и студентов.

«В последнее время наблюдается множество фактов совершения гражданами дестабилизирующих действий. Люди в торговых центрах, банках и других общественных местах бросали петарды, бутылки с зажигательной смесью, а также обливали бензином и пытались поджечь служебные автомобили. Во всех случаях они становились жертвами телефонных мошенников с Украины, число попавших на уловки злоумышленников за 10 дней превышает 40, — говорит источник ТАСС. — Скрыться с места преступления попавшие на уловки мошенников люди не успевают, в большинстве случаев даже не пытаются, считая, что якобы сотрудничают с правоохранителями. Их задерживают. По указанным фактам возбуждаются уголовные дела, людям грозит уголовная ответственность и реальные сроки лишения свободы в зависимости от тяжести совершенных ими преступлений».

Волна поджогов различных объектов инфраструктуры началась в России в конце прошлой недели. Злоумышленники вынуждают совершать противоправные действия не только для возврата раннее похищенных средств, но и под видом участия в оперативно-разыскных мероприятиях.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru