


Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

На ландшафте киберугроз появился новый банковский троян для Android — DroidBot. Попав на смартфон, вредонос может извлекать учётные данные не только от банковских приложений, но и от криптокошельков.

На атаки DroidBot указали специалисты компании Cleafy, по словам которых операторы трояна действовали с июня 2024 года.

Авторы зловреда распространяют его по модели «вредонос как услуга» (MaaS) и просят 3 тысячи долларов в месяц за возможность использовать DroidBot в кибератаках без ограничений.

Исследователи насчитали как минимум 17 кибергруппировок, подписавшихся на MaaS и разработавших собственные кастомные пейлоады для атак на конкретных жертв.

Несмотря на отсутствие выдающихся и сложных функциональных возможностей, DroidBot удалось заразить 776 устройств в Великобритании, Италии, Франции, Германии и Турции.

В Cleafy считают, что новый банковский Android-троян в настоящее время находится в стадии разработки, а операторы в ближайшее время планируют расширить географию атак.

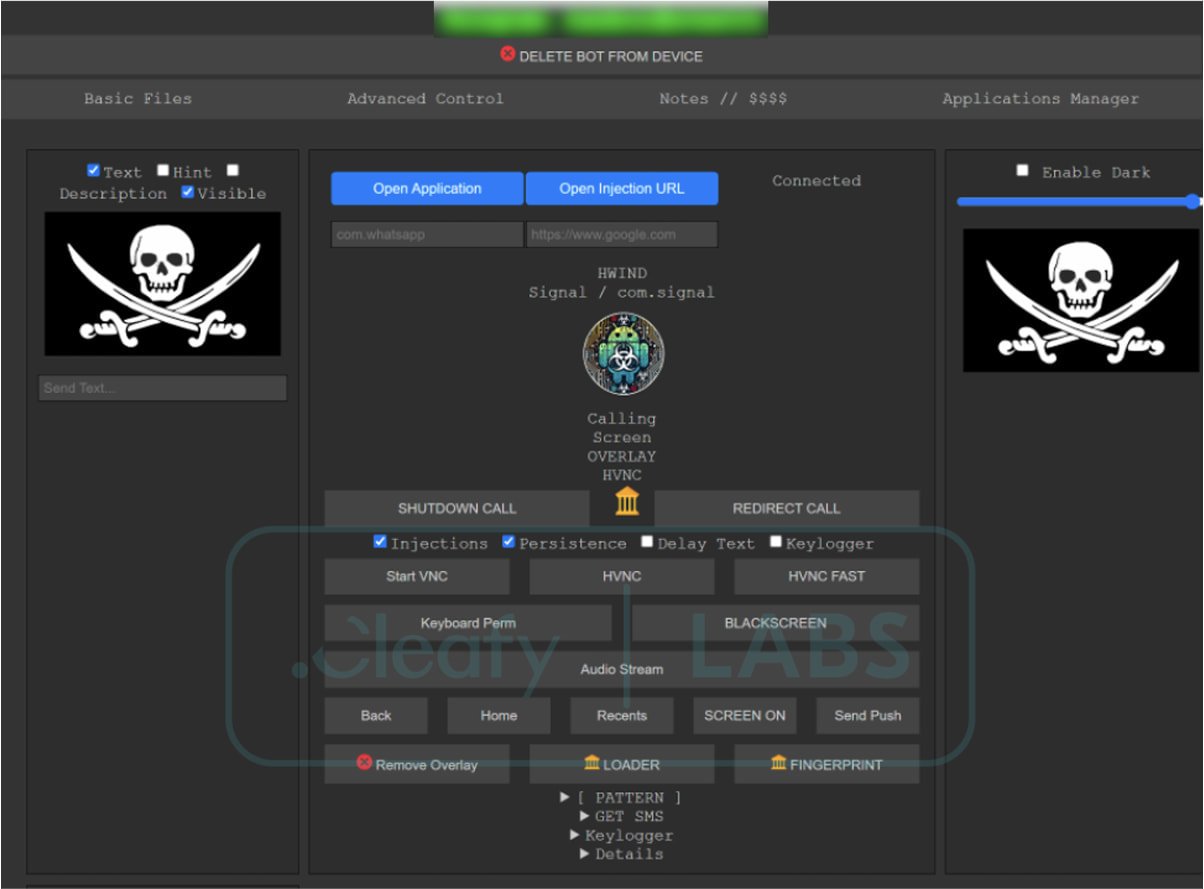
Судя по всему, разработчики DroidBot проживают в Турции. Они стоят за созданием не только самого билдера вредоноса, но и C2-серверов с панелью администратора. Последняя позволяет контролировать все кампании и получать скомпрометированные данные.


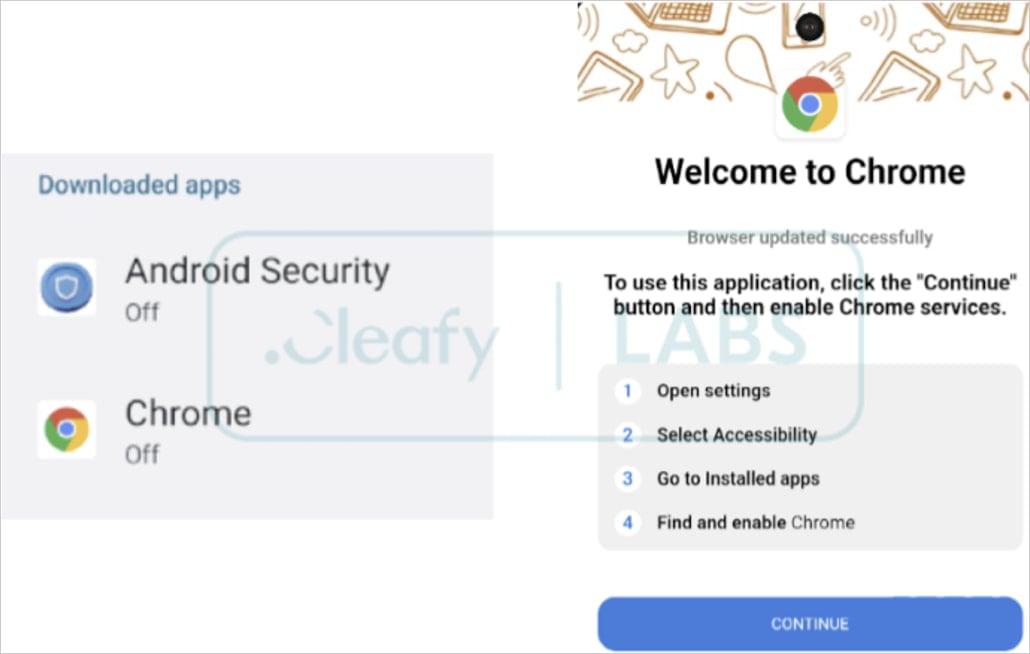
DroidBot часто маскируется под легитимный софт вроде Google Chrome, Google Play Store или «Android Security».


Среди его функциональных возможностей эксперты отмечают следующие:

  • Кейлоггинг: вредонос считывает нажатие клавиш виртуальной клавиатуры;
  • Наложение собственных окон: троян выводит фейковые формы для ввода данных поверх легитимных приложений;
  • Перехват СМС-сообщений: вытаскивает одноразовые коды из входящих текстовых сообщений.
Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru