


F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

Компания F.A.C.C.T. успешно завершила расследование мошеннической схемы с оформлением онлайн-кредитов. Личности злоумышленников были установлены для их дальнейшего привлечения к ответственности.

Ущерб финансовых организаций от этой интернет-аферы в 2021 году мог составлять миллионы рублей в день. Схема актуальна до сих пор.

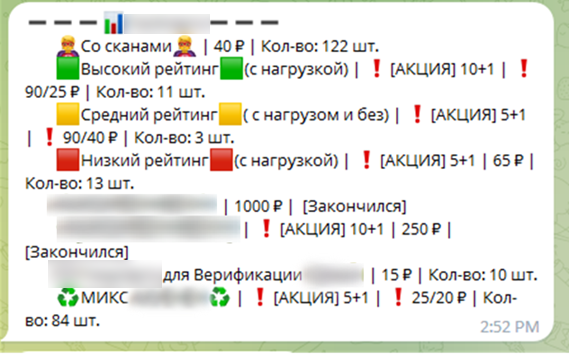
Мошенники для оформления кредитов использовали персональные данные, украденные в неназванном популярном государственном сервисе. Для краж использовались вредоносные приложения-стилеры, которые собирают с зараженных устройств различные данные, включая идентификационные, которые операторы зловредов продавали через мессенджеры.


Для повышения доверия займов злоумышленники оформляли на украденные данные небольшие кредиты, которые быстро погашали. Так аферисты получали возможность взять займы на более крупную сумму. Люди, на которых мошенники оформили кредиты, даже не подозревали об этом.

Для вывода денег злоумышленники использовали дропов – подставных лиц, оказывающих услуги по аренде своих карты и счетов за небольшой процент. В ряде случаев мошенники использовали в данном качестве своих друзей, знакомых и родственников.

В 2021 году, когда схема получила наибольшее распространение, мошенники могли взять в день несколько кредитов на сумму до 30 тыс. рублей. Общая сумма ущерба за рабочий день могла составить до нескольких миллионов.

Однако к весне 2022 года схема перестала приносить доходы в прежних объемах. Сервис ввел двухфакторную аутентификацию, а взять кредит в микрофинансовых организациях стало сложнее. Однако активность мошенников, направленная на перехват кодов, отправляемых через СМС-ообщения, сохраняется. Для этого они применяют различные методы социальной инженерии.

Специалисты департамента расследования высокотехнологичных преступлений компании F.A.C.C.T. обнаружили мошеннические телеграм-группы и телеграм-боты, которые использовали злоумышленники для коммуникации и покупки украденных учетных записей. В ходе изучения полученной информации установлены личности аферистов. Информация о них и итоги расследования были переданы клиенту для обращения в правоохранительные органы.

«Кроме самих финансовых организаций, жертвами мошеннической схемы стали обычные люди, которые не были в курсе, что кто-то оформил на них кредит. Они узнавали о займе только, когда появлялись задолженности. — рассказали специалисты департамента расследований высокотехнологичных преступлений компании F.A.C.C.T. — Схему, которая приносила прибыль злоумышленникам несколько лет назад, удалось нейтрализовать, но она вернулась в более изощренном виде со сложной социальной инженерией. Чтобы не стать жертвой злоумышленников необходимо соблюдать цифровую гигиену, настроить доступные инструменты безопасности, не сообщать даже очень убедительным собеседникам коды безопасности».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru