


Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

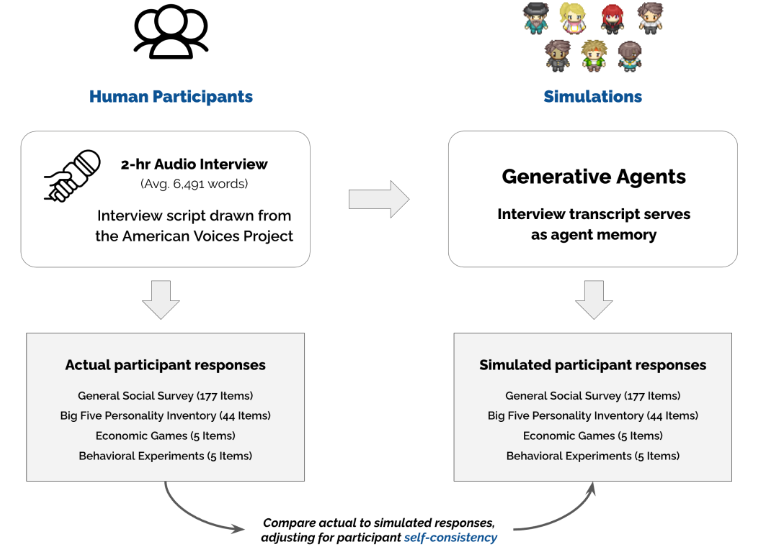
Исследователи из трех американских университетов и команды Google DeepMind создали модель генеративного ИИ, способную после двухчасового аудиоинтервью сымитировать личность и поведение собеседника с точностью до 85%.

В контрольную выборку вошли 1052 добровольца разного возраста, пола, образования, достатка, национальности, вероисповедания и политических взглядов. Для всех были созданы индивидуальные программы-агенты одинаковой архитектуры.

Разработанный сценарий бесед включал обычные для социологических исследований вопросы, тесты «Большая пятерка» для построения модели личности, пять экономических игр («Диктатор», «Общественное благо» и проч.) и поведенческую анкету, составленную в ходе недавних экспериментов с большими языковыми моделями (БЯМ, LLM).

Ответы испытуемых сохранялись в памяти для использования в качестве контекста. Спустя две недели добровольцам предложили пройти тот же опрос, и LLM смогла предугадать их реплики с точностью до 85%.


По мнению авторов исследования, их метод создания цифровых двойников — хорошее подспорье в изучении индивидуального и коллективного поведения. Полученные результаты также можно использовать в социологии и для выработки политических решений.

К сожалению, совершенствование ИИ-технологий — палка о двух концах. Попав в руки злоумышленников, подобный инструмент позволит создавать еще более убедительные дипфейки, чтобы вводить в заблуждение интернет-пользователей с корыстной либо иной неблаговидной целью.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru