

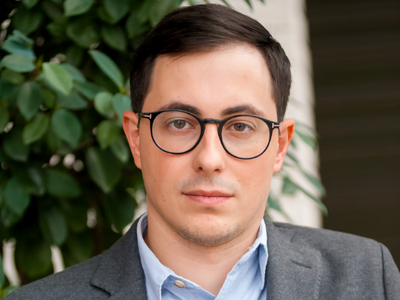

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

RED Security объявила о назначении Александра Осипова директором по продуктовому портфелю компании. Александр Осипов обладает более чем 10-летним опытом работы в отрасли информационных технологий и кибербезопасности.

До прихода в RED Security он пять лет возглавлял направление облачных и инфраструктурных решений оператора «Мегафон».

Александр Осипов начал карьеру в ИТ в 2013 году. Он начал с позиции менеджера по маркетингу российского провайдера облачных сервисов NGENIX. Затем участвовал в запуске и развитии ИТ- и ИБ-сервисов NGENIX.

В 2017 году Александр перешел в «Мегафон», где начал заниматься развитием платформенных решений для корпоративного бизнеса. В «Мегафоне» Осипов начинал с должности специалиста по продуктам в сфере сетевых технологий и кибербезопасности, а покинул компанию директором по облачным и инфраструктурным решениям.

В этой роли Александр отвечал за продуктовую стратегию «Мегафона» в сегментах облачных продуктов, сервисов кибербезопасности, сетевых и IoT-решений для коммерческого и государственного сектора.

Под руководством Александра Осипова в «Мегафоне» были успешно запущены и выведены на как минимум безубыточность платформа «МегаФон Облако», сервисы центра мониторинга и реагирования на кибератаки (SOC), управляемые сервисы кибербезопасности (MSS) и другие решения компании сферы ИТ и ИБ. Эти сервисы были отмечены отраслевыми премиями, включая Digital Leaders Award и «Большая цифра».

В RED Security Александр Осипов будет отвечать за управление портфелем продуктов, технологическое сопровождение и развитие сервисов, причем как новых решений, так и модернизация уже имеющихся в соответствии с требованиями рынка.

«Александр обладает многолетним опытом управления продуктовым портфелем по кибербезопасности в крупнейших российских компаниях. Он ориентируется на создание комплексного предложения в сфере защиты от киберугроз, опираясь при этом как на мировые технологические тренды, так и на актуальные потребности российских заказчиков из корпоративного сегмента. Мы рады приветствовать Александра в нашей команде и уверены, что его опыт поможет компании реализовать стратегию по формированию открытой экосистемы ИБ-решений и экспертизы для надёжной защиты бизнеса. Кроме того, успех направлений кибербезопасности, за которые Александр отвечал в других компаниях, подтверждает, что он сможет достичь амбициозных целей RED Security по достижению высочайшего уровня наших сервисов», – подчеркнул Иван Вассунов, генеральный директор компании RED Security.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru