


Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Киберпреступники, атакующие компьютеры на Windows, взяли на вооружение технику конкатенации ZIP-файлов. Такой подход помогает им не только доставить пейлоад в архиве, но и уйти от защитного софта.

Смысл метода в том, чтобы использовать особенности обработки объединённых ZIP-архивов различными парсерами и менеджерами.

О соответствующих кибератаках рассказали исследователи из компании Perception Point. По словам специалистов, в ходе анализа фишинговой кампании им удалось выловить объединённый архив, в котором прятался троян.

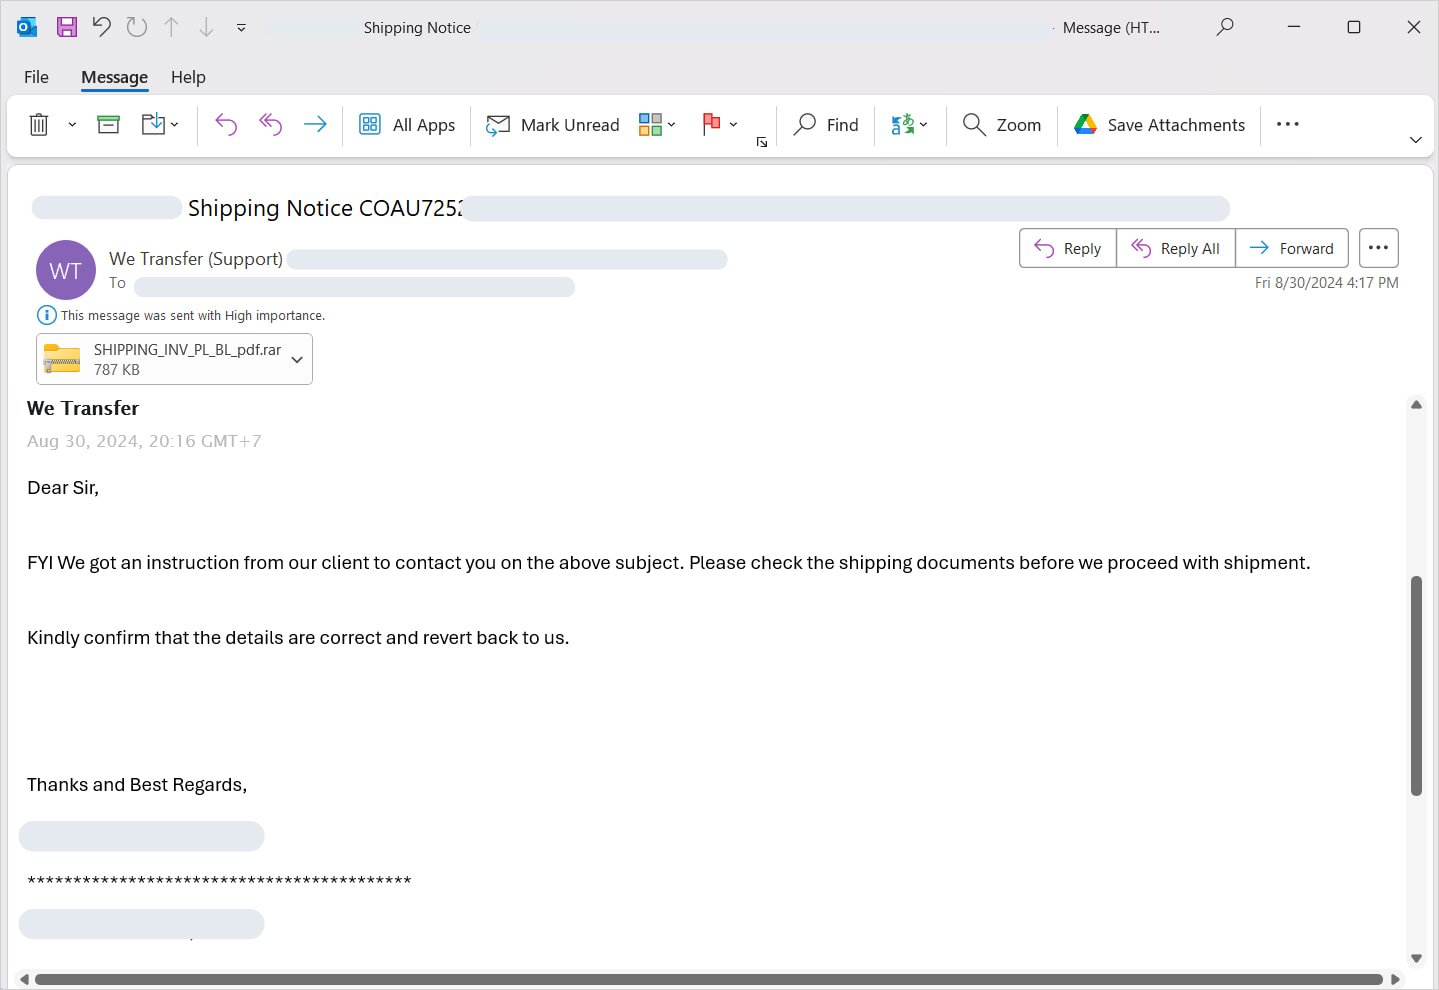
Файл нашли во вложении к одному из электронных писем. Он был замаскирован под RAR-архив и задействовал AutoIt для автоматизации задач.


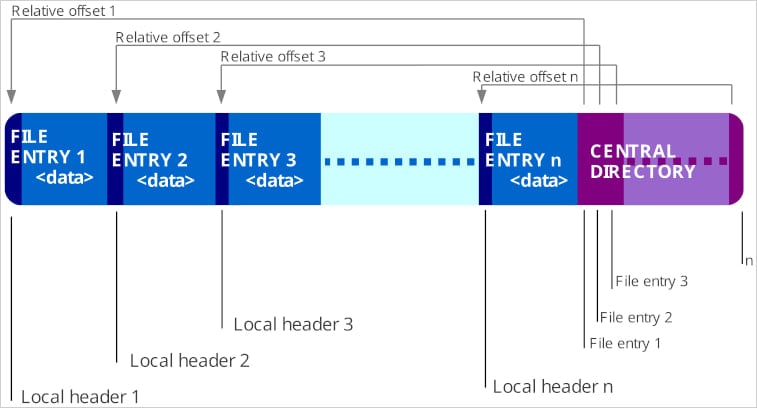
Чтобы грамотно подготовить атаку, злоумышленники создают два или более ZIP-файла и прячут вредоносную составляющую в одном из них (в остальных контент абсолютно безвреден).

Далее все эти архивы объединяются в один. Полученный общий ZIP-архив имеет несколько структур, каждая с собственной центральной директорий и конечными маркерами.


Специалисты Perception Point протестировали технику на разных обработчиках архивов и получили интересные результаты:

  • 7zip прочитал лишь первый ZIP-архив в цепочке и сгенерировал предупреждение о дополнительном контенте;
  • WinRAR прочитал и вывел все структуры, включая вредоносную составляющую;
  • Проводник Windows изначально не может открыть объединённый файл, а если его расширение изменить на .rar, отображает только второй архив в цепочке.
Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru