


WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) добавили мессенджеру зашифрованное хранилище Identity Proof Linked Storage (IPLS), предназначенное для управления контактами.

Нововведение должно положительно сказаться на конфиденциальности пользовательских данных при их синхронизации. В частности, решаются сразу две известные проблемы WhatsApp:

  1. Минимизируется риск потери контактов.
  2. Устраняется невозможность синхронизировать контакты между устройствами.

С появлением IPLS мессенджер привязывает сохраненные контакты не к конкретному девайсу, а скорее к аккаунту. Таким образом, при частой смене устройств пользователям будет легче управлять сохраненными контактами.

Более того, IPLS также позволяет создавать списки контактов для каждого аккаунта на устройстве и, соответственно, легко ими управлять. При этом, само собой, списки изолируются друг от друга.

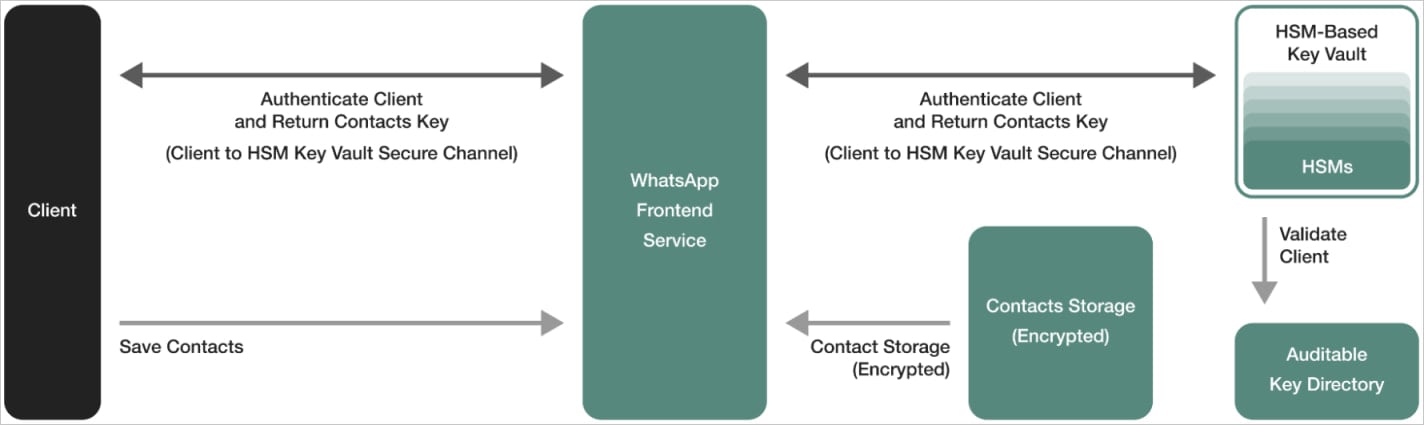
Для обеспечения безопасности пользовательских данных IPLS использует комбинацию шифрования, Hardware Security Modules (HSMs) и принцип Key Transparency (позволяет верифицировать открытые ключи при E2EE).

Если пользователь заносит новый контакт, имя последнего шифруется с помощью симметричного алгоритма. Сам ключ генерируется и хранится на устройстве пользователя.


Кроме того, разработчик WhatsApp подключили Cloudflare для независимого стороннего аудита своих криптографических операций.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru