


После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

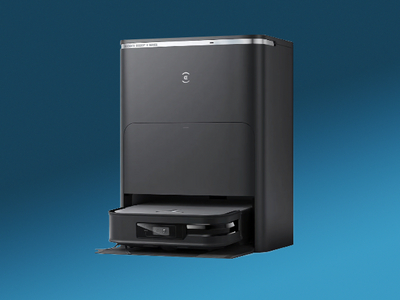
Пользователи роботов-пылесосов Ecovacs Deebot X2 в нескольких городах столкнулись с тем, что их устройствами управляют злоумышленники и заставляют пылесосы выкрикивать непристойности.

Многочисленные уязвимости в данной модели обнаружил исследователь Деннис Гис. Им был посвящен его доклад на одной из хакерских конференций.

Как оказалось, физический доступ к устройству, включая все его датчики, удалось получить через Bluetooth, причем находясь на большом расстоянии (до 140 метров).

Кроме того, исследователи обнаружили, что средства защиты учетных записей с помощью ПИН-кода также неадекватны. Для контроля используется мобильное приложение, что делает обход защиты аккаунта чрезвычайно простым.

Видимо, этой уязвимостью и воспользовались хулиганы, которые совершили серию взломов роботов-пылесосов в нескольких городах США. В одном случае робот начал гоняться за собакой владельцев, в других — выкрикивал разного рода оскорбления и непристойности в адрес хозяев.

Как показало расследование Ecovacs, которое было проведено после жалобы одного из пострадавших Дэниела Свенссона из Миннеаполиса, злоумышленник воспользовался средствами обхода ПИН-кода. Пострадавшие получили рекомендации сменить учетные данные.

Исследователи также выяснили, что компания Ecovacs собирает данные с устройств, включая карты домов и квартир владельцев, аудио- и видеозаписи, полученные камерами пылесосов, и этот факт вендор, скажем так, не слишком афиширует.

Эти данные Ecovacs использует для обучения искусственного интеллекта. Это влечет дополнительные риски, поскольку такую информацию тоже могут похитить. Однако данная практика противоречит требованиям законодательства многих стран.

Пару лет назад мы приводили слова основателя компании Acronis, который утверждал, что вам стоит опасаться собственного пылесоса. Белоусов отметил, что у людей всегда есть недооценка влияния современных «умных» устройств на конфиденциальность и безопасность.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru