


За действиями пользователей в интернете больше всех следит Google

За действиями пользователей в интернете больше всех следит Google

За действиями пользователей в интернете больше всех следит Google

В период с июля 2023 года по июнь 2024-го компонент Do Not Track (DNT) защитных решений «Лаборатории Касперского» сработал 38 725 551 855 раз. Анализ показал повсеместное присутствие восьми трекинговых систем, четыре из них принадлежат Google.

Под блокировку DNT (по умолчанию выключен) попадают такие трекеры, как файлы куки, веб-маяки (прозрачные линии или изображения 1×1 пиксель на страницах), кнопки Share соцсетей с функцией отслеживания, сервисы веб-аналитики со скриптами и счетчиками на сайтах, системы сбора цифровых отпечатков (фингерпринтов).

В годовом отчете Kaspersky о веб-трекинге статистика представлена в разделении по девяти регионам. Для России, Ирана, Японии и Южной Кореи рейтинги топ-25 систем отслеживания действий онлайн составлялись отдельно.

Во всех списках в той или иной мере (чаще на первых позициях) засветились следующие трекеры Google:

  • Google Display & Video 360;
  • Google Аналитика;
  • Google AdSense;
  • YouTube Analytics (глобальное присутствие растет).

Кроме них, почти во всех регионах DNT часто реагировал на системы слежения Microsoft (самая высокая доля срабатываний — в Латинской Америке) и New Relic (анализ производительности сайтов и веб-приложений; преобладает в Океании).

Меньше всего перечисленные трекеры представлены в СНГ (без России).


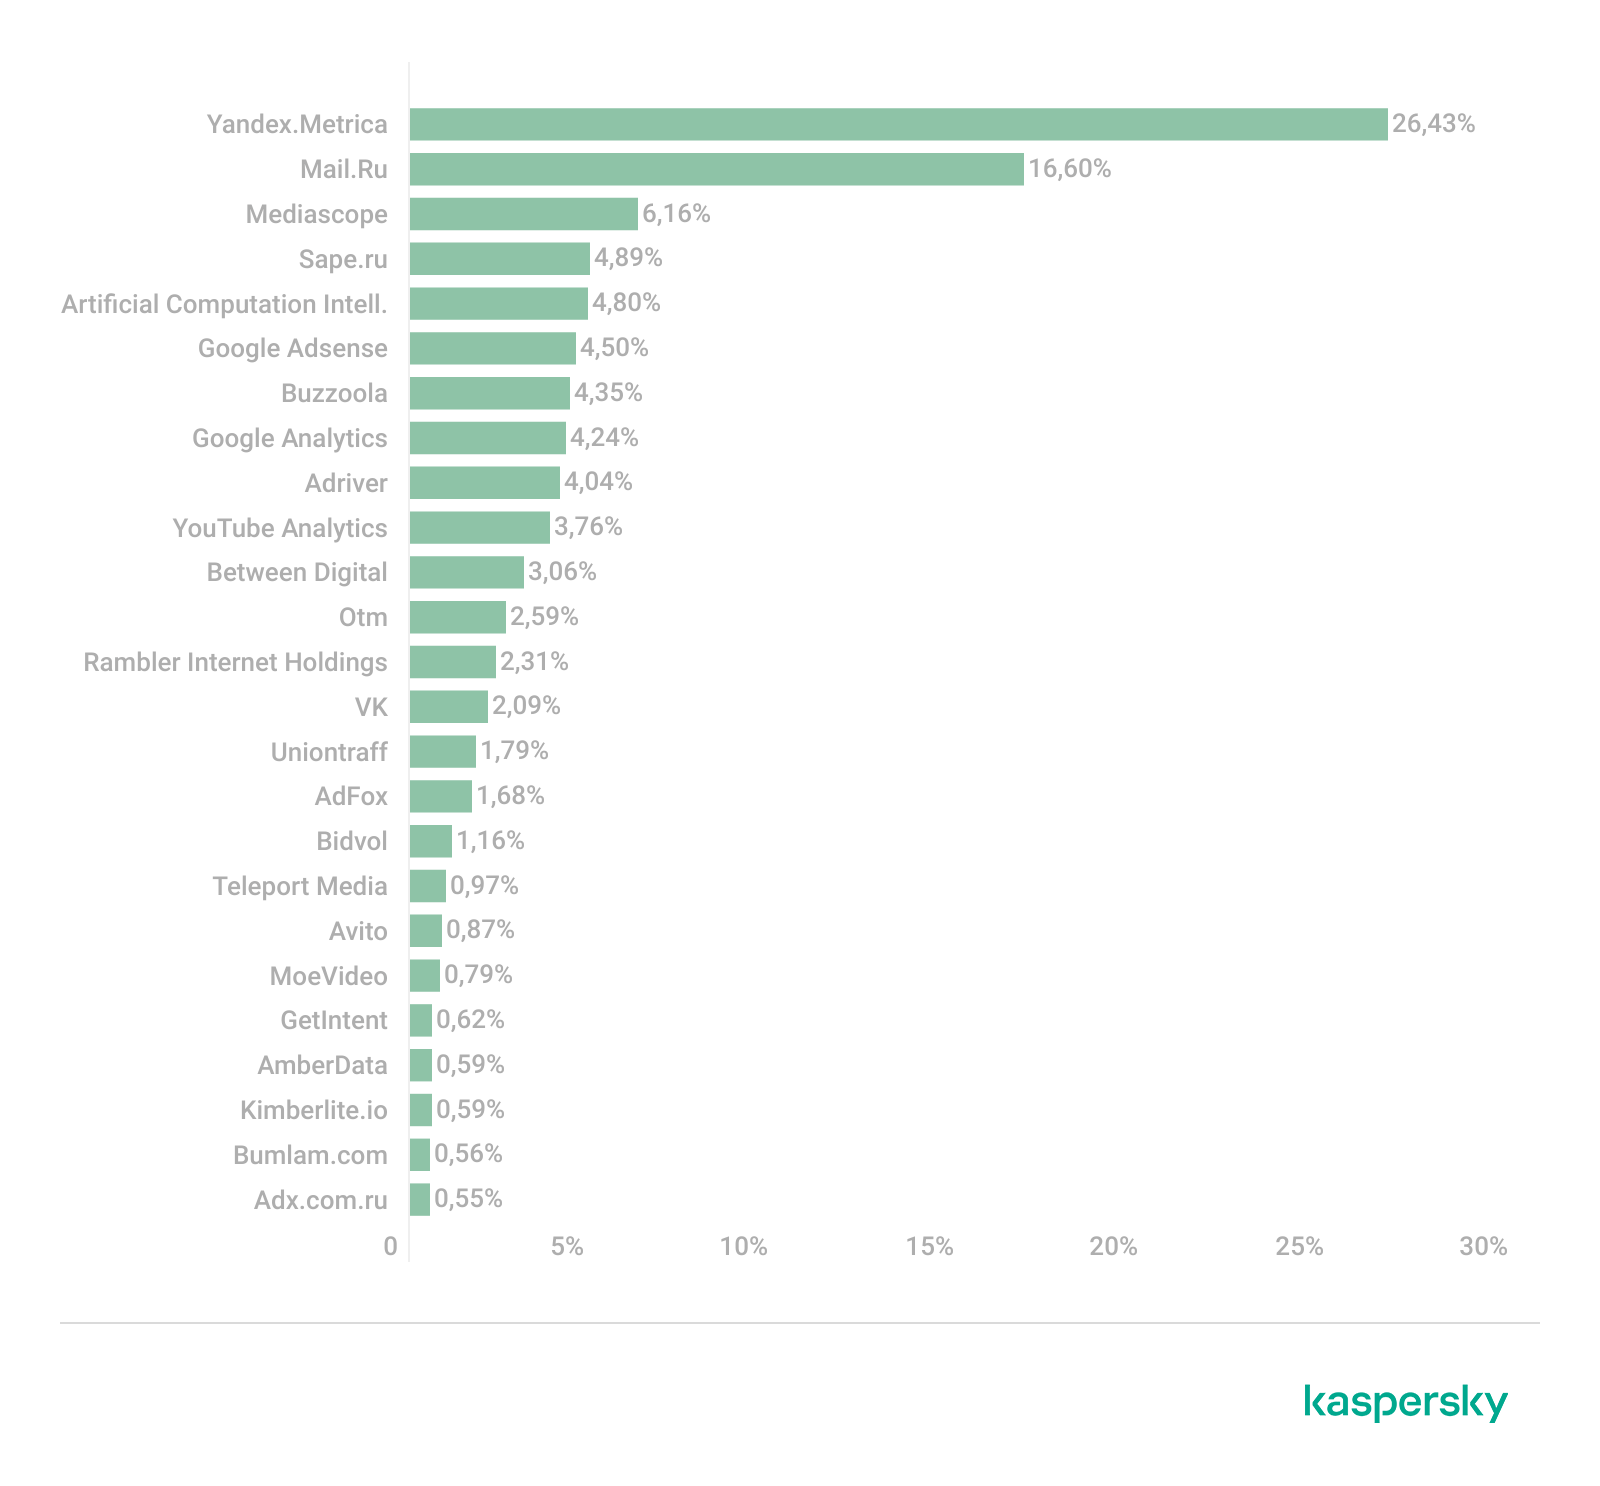
В России тоже с большим отрывом лидируют «Яндекс» и сервисы Mail.ru:

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru