

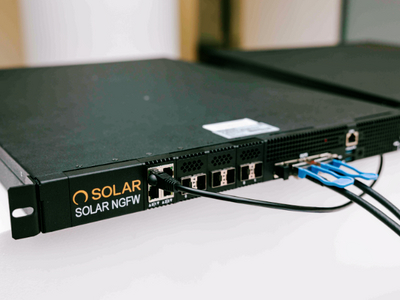

Solar NGFW получил сертификат соответствия требованиям ФСТЭК России

Solar NGFW получил сертификат соответствия требованиям ФСТЭК России

Solar NGFW получил сертификат соответствия требованиям ФСТЭК России

Сертифицированная версия Solar NGFW — программно-аппаратный комплекс «Межсетевой экран «Solar» — прошла испытания и подтвердила соответствие требованиям, предъявляемым к межсетевым экранам и системам обнаружения вторжений.

Полученный сертификат ФСТЭК России свидетельствует о том, что Solar NGFW соответствует требованиям к межсетевым экранам по профилю защиты типа «А» и профилю защиты систем обнаружения вторжений уровня сети четвертого класса защиты (ИТ.МЭ.А4.ПЗ, ИТ.СОВ.С4.ПЗ).

Четвертый уровень доверия ФСТЭК России означает, что решение Solar NGFW может использоваться для защиты значимых объектов критической информационной инфраструктуры (ЗО КИИ), государственных информационных систем (ГИС) и автоматизированных систем управления технологическими процессами (АСУ ТП), а также для защиты информационных систем персональных данных (ИСПДн).

«Сертификат ФСТЭК четвертого уровня доверия подтверждает высокий уровень безопасности межсетевого экрана нового поколения Solar NGFW и позволяет нашим клиентам использовать систему, отвечающую требованиям регулятора, для защиты периметра сети от сетевых атак, веб-угроз и вредоносного ПО», — отметил Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар».

«Получение сертификата соответствия на функциональные характеристики нашего флагманского продукта Solar NGFW — это лишь первый шаг в его развитии на российском рынке. В ближайшем будущем мы представим заказчикам существенные обновления, которые улучшат функциональность и производительность продукта».

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru