


Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Специалисты антивирусной компании ESET предупреждают о новой тактике фишеров, которая помогает последним обходить защитную функциональность iOS и Android: злоумышленники используют Progressive Web Applications (PWA) и WebAPK.

PWA представляют собой веб-сайты, которые выглядят как мобильные приложения. На Android фишеры также задействуют WebAPK, скачанные, судя по всему, из Google Play Store.

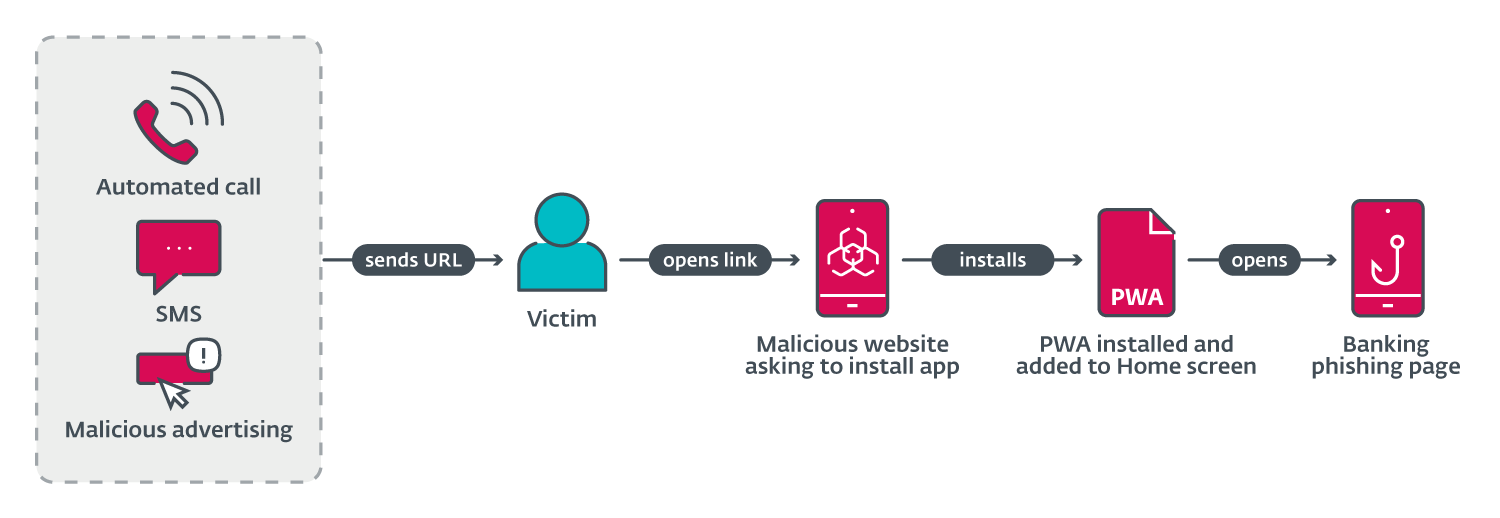
Последовательность в случае этих атак выглядит так: мошенники предлагают пользователям iOS добавить PWA на домашний экран, а владельцев Android-устройств убеждают подтвердить ряд всплывающих сообщений перед установкой приложения.


WebAPK, как известно, является более продвинутой реализацией PWA, поэтому их установка на Android не вызывает никаких системных алертов.

Чтобы «скормить» жертвам эти вредоносные программы, злоумышленники задействуют не только рекламу и СМС-сообщения, но и голосовые вызовы.

При переходе по фишинговой ссылке пользователь увидит клоны официальных страниц магазинов Google Play, App Store или фейковый ресурс кредитной организации.

После этого жертву будут убеждать установить новую версию банковского приложения, под видом которого, естественно, на устройство попадает вредоносная программа.

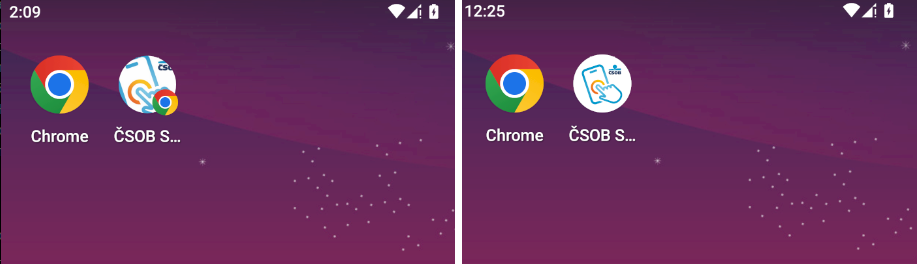
После установки PWA или WebAPK на домашнем экране появится соответствующая иконка, которая и будет вести прямиком на фишинговую форму для ввода данных.


Как отмечают в ESET, при вводе логина и пароля от банковского аккаунта пользователь потеряет контроль над свои счётом.

Подпишитесь на новости

Второй дата-центр за два дня: у Яндекса повреждена площадка в Калуге

У Яндекса снова проблемы с инфраструктурой. После происшествия в Сасово компания сообщила об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

Как передаёт «Интерфакс», на площадке работают экстренные службы и специалисты компании. По данным Яндекса, пострадавших в дата-центре нет. Полный масштаб ущерба ещё оценивается.

Какие именно сервисы затронуты и когда их работу восстановят, в сообщении не уточняется. Формулировка о нескольких неработающих модулях также не означает, что остановлен весь дата-центр.

Пользователям стоит учесть, что отдельные продукты Яндекса могут отвечать с задержками или временно не открываться.

Это уже второй инцидент с дата-центрами компании за два дня. Накануне, 8 октября, после атаки БПЛА начался пожар на площадке в Сасово Рязанской области. Он затронул часть инфраструктуры. Позже Яндекс сообщил, что пока не может подтвердить возможность восстановления оборудования этого дата-центра.

Теперь к последствиям происшествия в Сасово добавилась повреждённая инфраструктура в Калуге. Сроков восстановления в новой публикации нет, компания продолжает оценивать ущерб.

RSS: Новости на портале Anti-Malware.ru