


Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Специалисты антивирусной компании ESET предупреждают о новой тактике фишеров, которая помогает последним обходить защитную функциональность iOS и Android: злоумышленники используют Progressive Web Applications (PWA) и WebAPK.

PWA представляют собой веб-сайты, которые выглядят как мобильные приложения. На Android фишеры также задействуют WebAPK, скачанные, судя по всему, из Google Play Store.

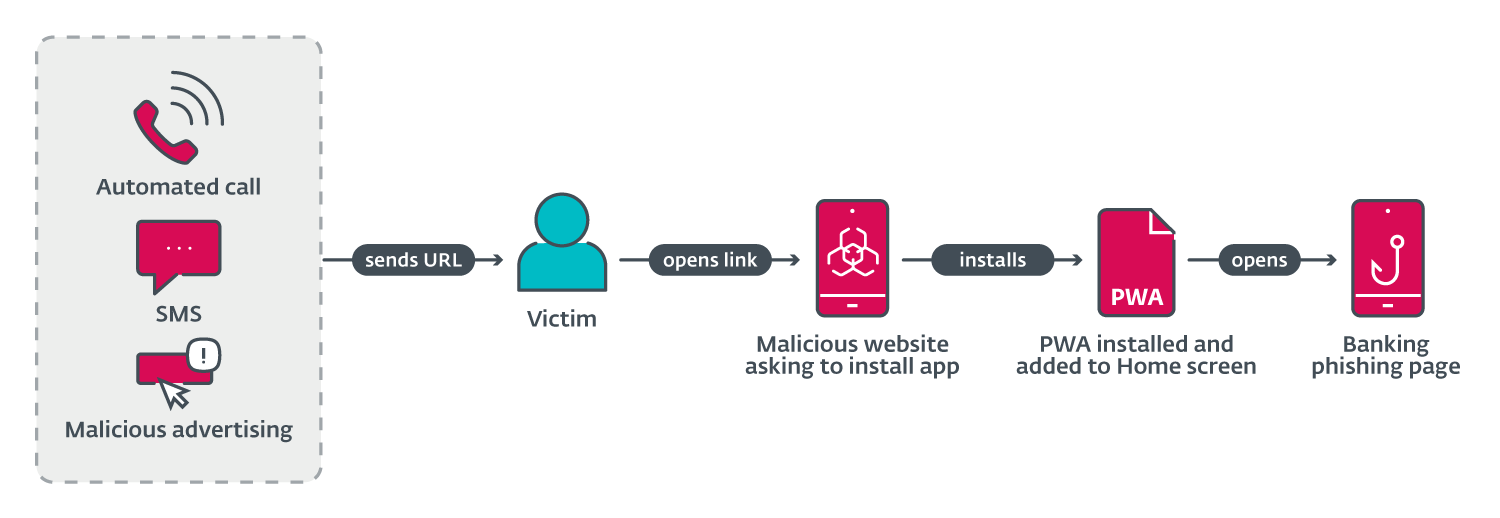
Последовательность в случае этих атак выглядит так: мошенники предлагают пользователям iOS добавить PWA на домашний экран, а владельцев Android-устройств убеждают подтвердить ряд всплывающих сообщений перед установкой приложения.


WebAPK, как известно, является более продвинутой реализацией PWA, поэтому их установка на Android не вызывает никаких системных алертов.

Чтобы «скормить» жертвам эти вредоносные программы, злоумышленники задействуют не только рекламу и СМС-сообщения, но и голосовые вызовы.

При переходе по фишинговой ссылке пользователь увидит клоны официальных страниц магазинов Google Play, App Store или фейковый ресурс кредитной организации.

После этого жертву будут убеждать установить новую версию банковского приложения, под видом которого, естественно, на устройство попадает вредоносная программа.

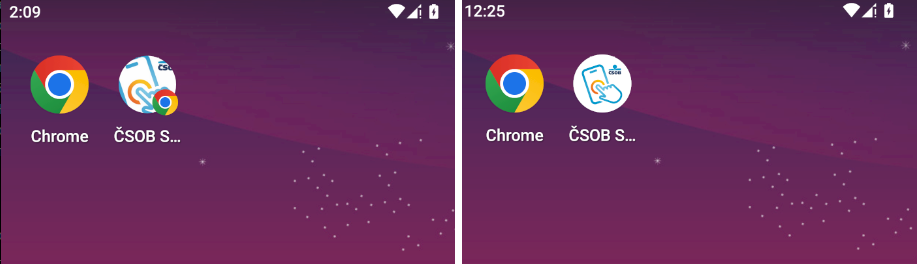
После установки PWA или WebAPK на домашнем экране появится соответствующая иконка, которая и будет вести прямиком на фишинговую форму для ввода данных.


Как отмечают в ESET, при вводе логина и пароля от банковского аккаунта пользователь потеряет контроль над свои счётом.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru