


Google тестирует Theft Detection Lock для защиты Android-устройств от кражи

Google тестирует Theft Detection Lock для защиты Android-устройств от кражи

Google тестирует Theft Detection Lock для защиты Android-устройств от кражи

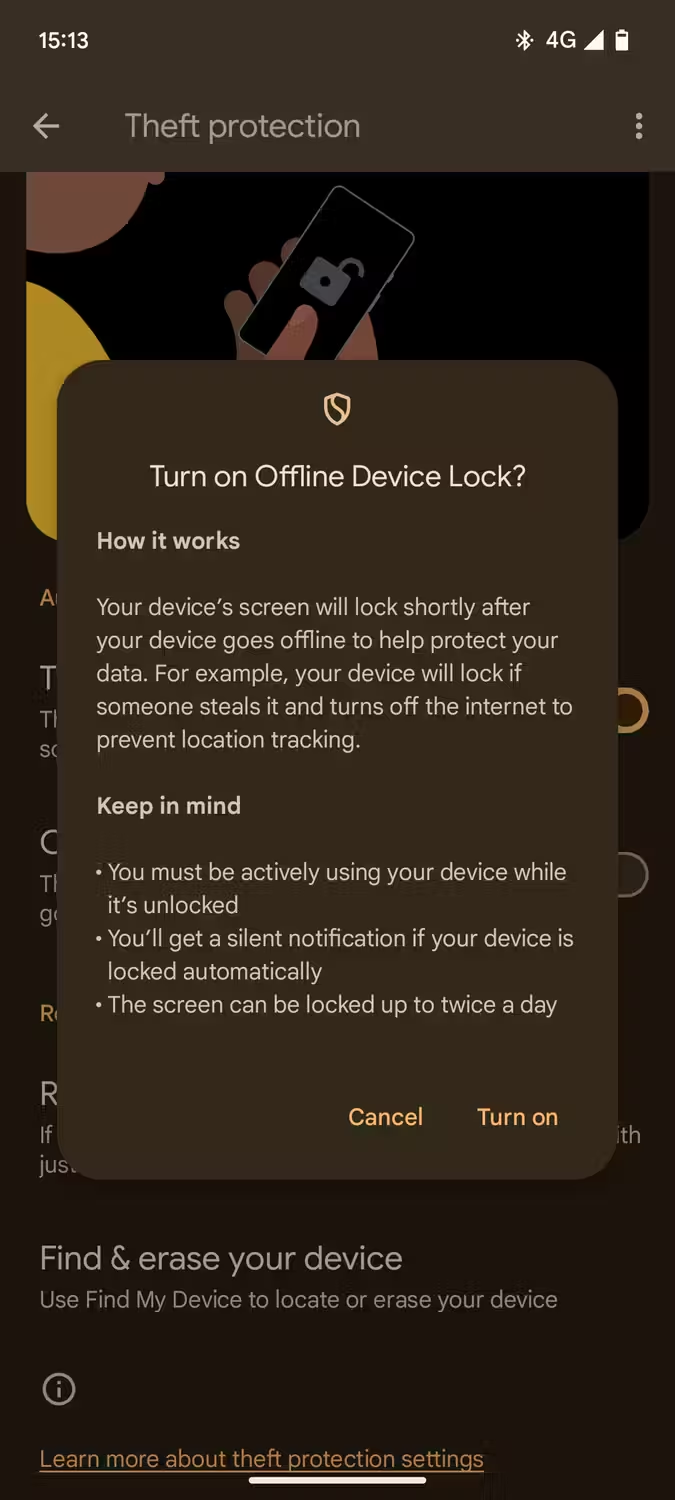
На мероприятии I/O Google рассказала о новых функциональных возможностях Android 15, которые помогут защитить смартфон от кражи. Одной из таких «фишек» станет Theft Detection Lock, позволяющая блокировать девайс удалённо.

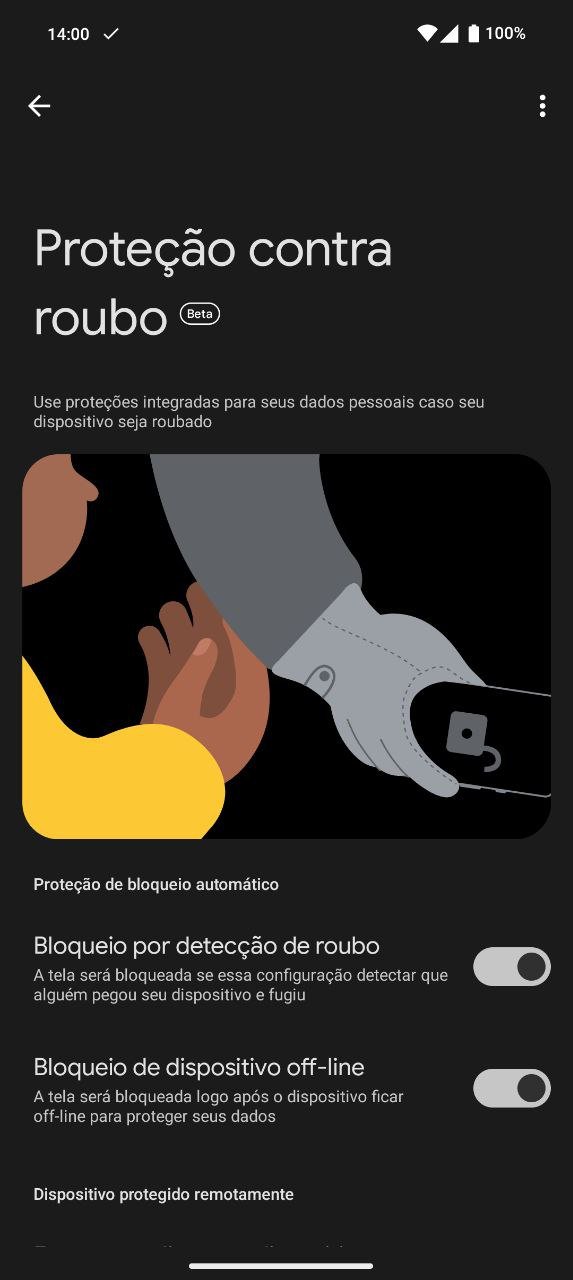
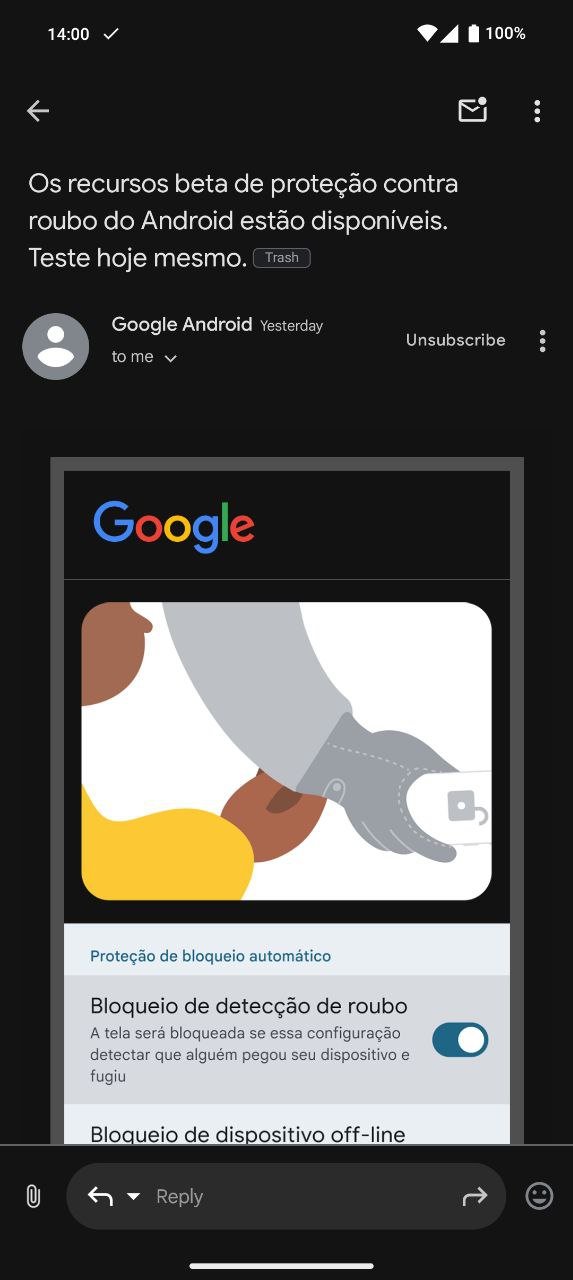
Сейчас корпорация постепенно начинает тестировать нововведение. Сначала функциональность проверят на ограниченной группе бета-пользователей из Бразилии.

По словам Мишаал Рахман, которые передаёт издание Droid Life, Google в целом выбрала именно Бразилию для тестирования, поскольку в этой стране распространены кражи мобильных устройств.

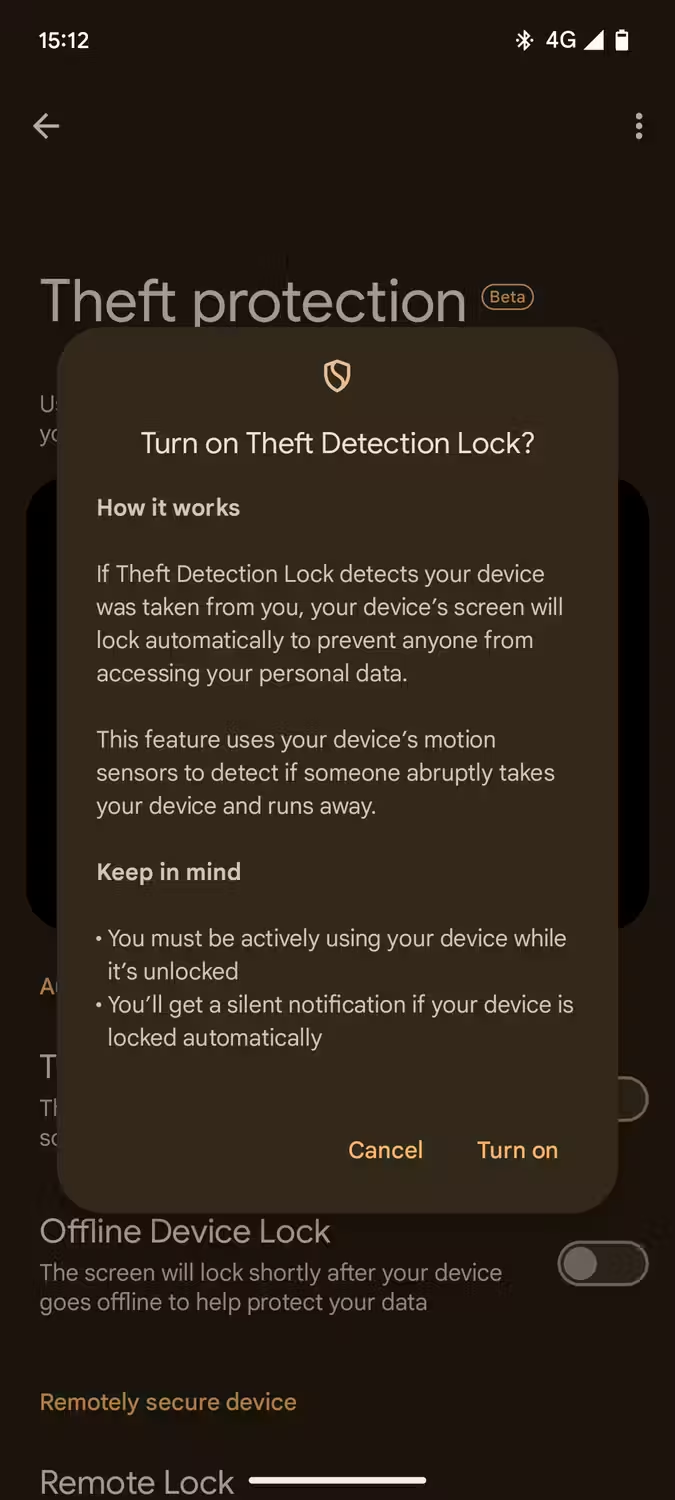
Отмечается, что Theft Detection Lock использует разные датчики смартфона для блокировки несанкционированного доступа даже до того, как злоумышленники получат физический контроль над девайсом.


При обнаружении постороннего доступа Theft Detection Lock заблокирует устройство. Помимо этого, есть возможность удалённо стереть все важные данные, только придётся подтвердить свою личность на другом устройстве, связанном с той же учётной записью.

Автономная блокировка подойдёт в том случае, если злоумышленник украл ваш смартфон и долго держал его в офлайн-режиме. Для детектирования кражи используется искусственный интеллект, сопоставляющий ряд факторов:

  • внезапные непривычные движения устройства;
  • необычная сетевая активность;
  • долгое нахождение в непривычной сети.


Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru