В первом полугодии 2024 г. аналитики компании F.A.C.C.T. обнаружили более 10 000 доменов для мошеннических инвестиционных проектов. Количество постов в социальных сетях для продвижения мошеннических ресурсов с января по май 2024 г. увеличилось в 40 раз по сравнению с аналогичным периодом прошлого года.
Инвестиционное мошенничество (инвестскам) направлено на то, чтобы жертва добровольно передала деньги мошенникам под воздействием обещаний прибыли от инвестиционных вложений в акции или криптовалюту для получения стабильного пассивного дохода.
Приобретенные на мошеннических ресурсах ценные бумаги или криптовалюта не имеют никакой реальной ценности, а вложенные средства «инвестор» уже не сможет вывести. Часто, помимо перевода денег, жертву будут вынуждать делиться конфиденциальными данными.
По данным аналитиков департамента Digital Risk Protection компании F.A.C.C.T., в 2024 г. количество мошеннических доменов выросло на 25% по сравнению с 2022 г., когда подобное исследование проводилось в прошлый раз. Количество рекламных постов в соцсетях для привлечения на мошеннические сайты за первые пять месяцев этого года увеличилось почти в 40 раз по сравнению с январем-маем 2023 года: с 201 до 7869 рекламных постов. С января 2023 года по май 2024 мошенники опубликовали 17 969 соответствующих рекламных постов на русском языке в Instagram и Facebook (признаны экстремистскими и запрещены в России), причем 98% из них было запущено только с августа 2023.
По мнению экспертов, рост активности злоумышленников в инвестиционном мошенничестве связан с популяризацией по этому направлению мошеннических партнерских программ, которые позволяют злоумышленникам масштабировать незаконный бизнес, привлекать больше жертв и увеличивать прибыль за счет разделения задач. Актуальность мошеннических схем зависит от инфоповодов, экономической ситуации и других факторов. Всего эксперты F.A.C.C.T. выявили 10 партнерских программ, активно работающих в направлении мошенничества с инвестициями.
Злоумышленники создают поддельные веб-ресурсы, регистрируются в социальных сетях и мессенджерах, разрабатывают приложения, имитирующие инвестиционные проекты и биржи. После пополнения баланса в мошеннической инвестиционной платформе первое время жертве могут демонстрировать красивые графики об успешном росте капитала, который потом сменится падением котировок и необходимостью новых инвестиций.
Реклама мошеннических ресурсов запускается в социальных сетях, мессенджерах, на видеохостингах, через рассылки по почте, холодные звонки, поисковые сервисы. В постах для продвижения используют якобы личные истории:
- Взломанная переписка знаменитостей, где они обсуждают пассивных доход от инвестиционного проекта.
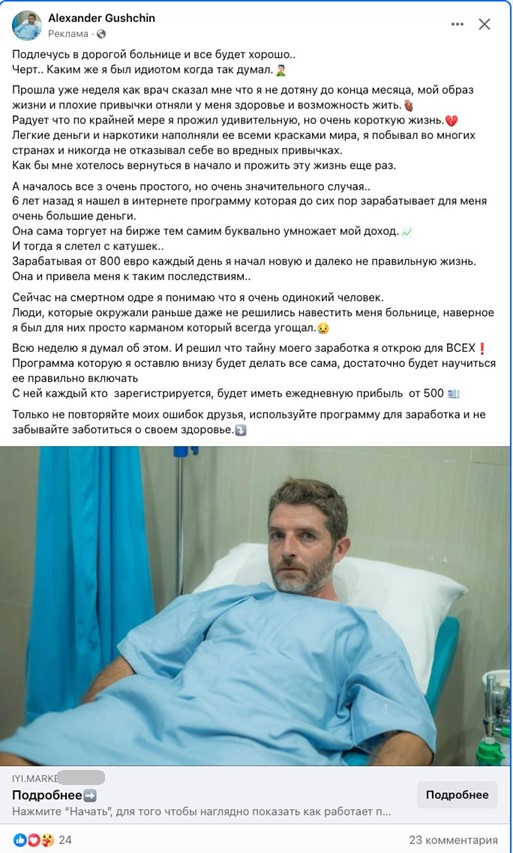
- Мужчина, разбогатевший на инвестициях, оказался в больнице из-за распутного образа жизни, но хочет поделиться секретами своего дохода.
- Семья свингеров нашла секрет гармонии и способ получать стабильный доход через вложения в акции.
Одним из признаков мошеннических схем с инвестициями в большинстве случаев является активное участие колл-центров. Потенциальной жертве назначается личный «инвестиционный эксперт», чья задача убеждать жертву вкладывать деньги в «выгодный проект». Некоторые партнерские программы организуют колл-центры самостоятельно, но в большинстве случаев они пользуются услугами отдельных сервисов для мошенников.
«Количество веб-ресурсов, офферов, партнерских программ, а также рекламы, которое было обнаружено, может свидетельствовать о том, что «инвестиционный» вид мошеннических схем с акциями или криптовалютами продолжает развиваться, — отмечает руководитель департамента Digital Risk Protection F.A.C.C.T. Станислав Гончаров. — Партнерские программы являются масштабными проектами и представляют серьезную угрозу для обычных интернет-пользователей и компаний, чьи бренды эксплуатируются в схеме. Изучение инфраструктуры этих программ позволяет эффективнее бороться с образующимися угрозами».