


Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

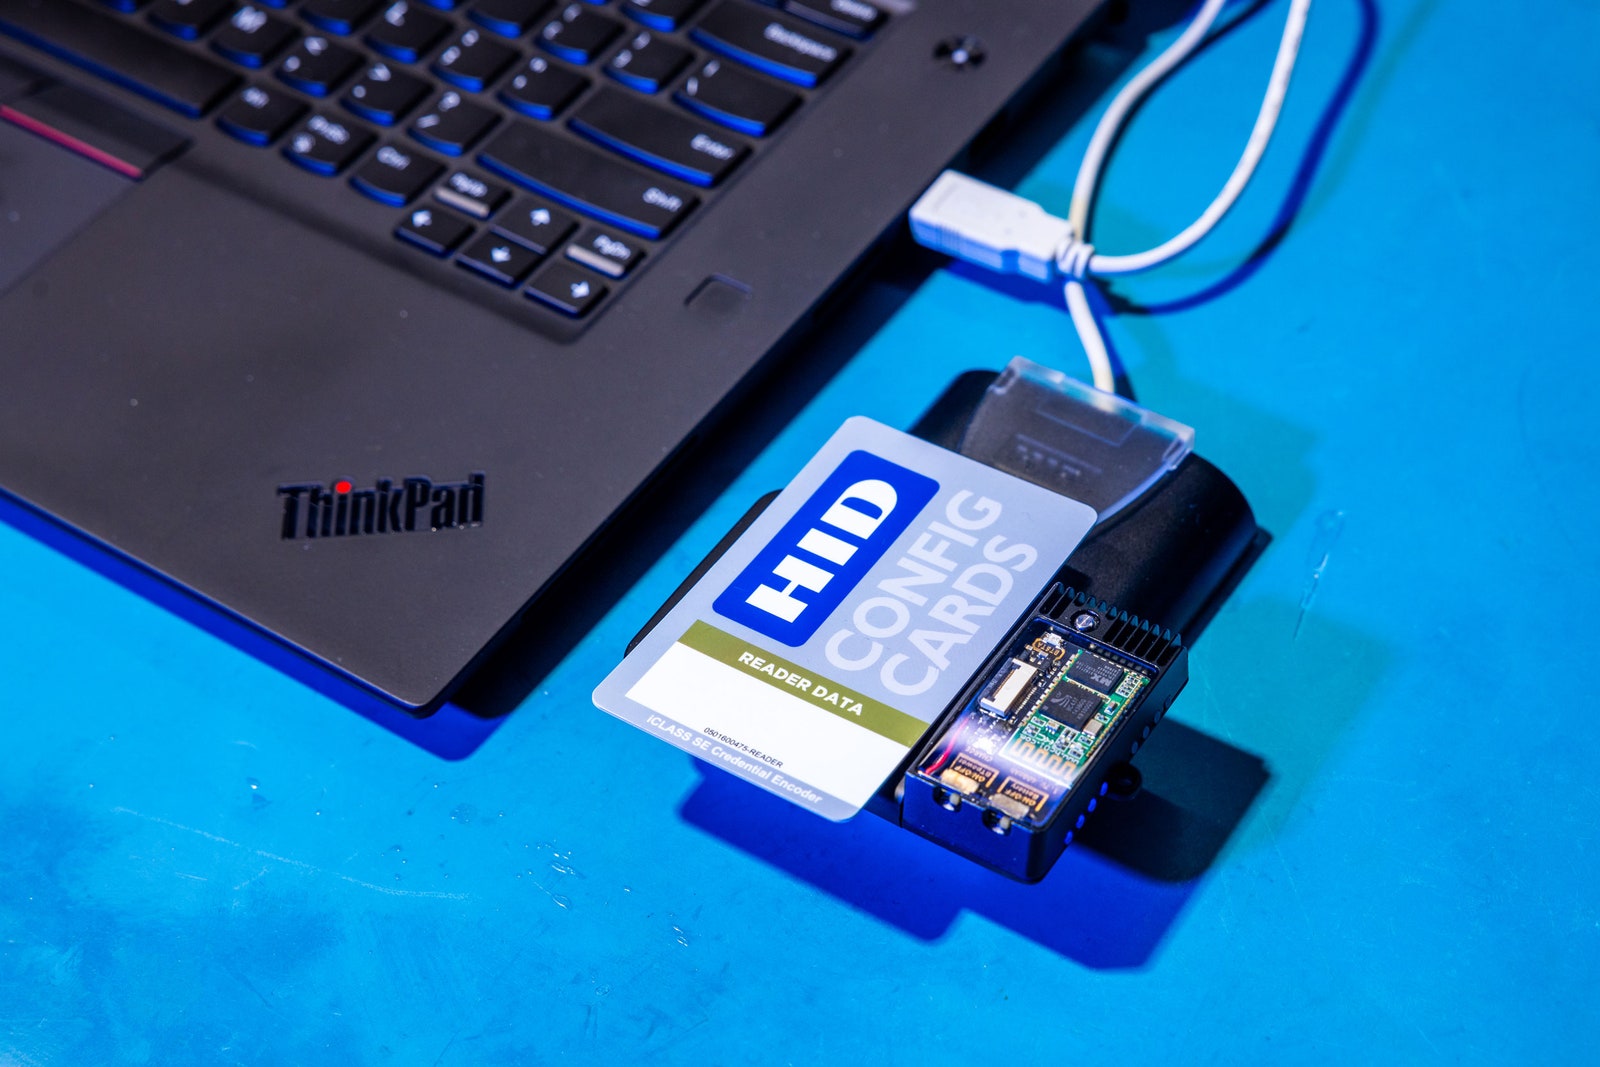
На конференции Defcon группа исследователей продемонстрировала успешное клонирование данных из радиометок RFID, которые используются в карточках-ключах от компании HID Global. Такие девайсы используются для защиты домов и офисов по всему миру.

При этом считывание данные возможно в дистанционном режиме, на расстоянии около 30 см. Исследователям удалось взломать криптозащиту ключей, которые хранились в считывающих устройствах электронных замков.

Данная технология позволяет потенциальным злоумышленникам как проникать в помещения, закрытые на такие замки, так и продавать эти данные всем желающим. Для записи клонированных данных, как утверждают исследователи, можно использовать любое устройство записи RFID.


Сама компания HID Global заявила, что ей известно о возможности клонирования электронных ключей с прошлого года, и она принимает меры. По словам представителей компании, проблема касается лишь устройств с наиболее низким уровнем защиты, а сама процедура перехвата ключей довольно сложна и требует громоздкого оборудования. Тем не менее HID Global обещала выпустить исправления для своих систем физической безопасности максимально быстро. Пока же компания рекомендует своим клиентам обновить ключи.


«Поставщик больше не контролирует, у кого есть ключи и как они используются. Это серьезная угроза безопасности», — прокомментировал результаты работы один из исследователей, сооснователь охранной фирмы The Core Group Бабак Джавади онлайн-изданию Wired.

Он уже использовал данную технологию в ходе тестирований на проникновение для ряда заказчиков. По его словам, процедура перехвата ключей занимает секунды, а устройство считывания меток легко помещается в портфель, ничем себя не выдает в процессе работы и нисколько не привлекает внимания посторонних.

Вместе с тем исследователи признали, что клонирование данных с более продвинутых устройств от HID Global технически сложнее, поскольку требует физического доступа к оборудованию, и попытки достичь его сопряжены с серьезным риском.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru